
Golpe da chave de API do Steam: a troca foi para outra conta
A troca foi para outra conta? Veja o que mostra a invasão, a ordem entre sessões, senha e chave de API, como reconhecer login falso e ler a confirmação.
Idiomas do artigo
Neste artigo
Você montou uma troca, foi confirmar no celular e o destinatário era outro perfil, com o mesmo nome e a mesma foto de quem você esperava. Talvez você já tenha confirmado, talvez tenha parado antes. Nos dois casos ficam duas perguntas: os itens voltam? E até onde entraram na sua conta?
A primeira tem resposta curta, e a Valve já a deu: o Suporte Steam não restaura itens que saíram de uma conta, com uma exceção estreita que aparece na seção sobre os itens que já saíram. A segunda ocupa quase todo este texto, porque aqui a ordem dos passos muda o resultado. Trocar a senha num computador infectado pode entregar a senha nova ao invasor, e revogar uma chave de API achando que acabou deixa a porta aberta.
O passo a passo geral para antes de fechar uma troca está em O que conferir antes de aprovar uma troca Steam, e os erros de proposta ficam no guia sobre erros em propostas de troca. Aqui o ponto de partida é outro: a troca já foi desviada e a pergunta é o que fazer com a conta.
Os fatos vêm das páginas de ajuda e da documentação para desenvolvedores da Valve, que li em 27 de outubro de 2026. Usei a versão em inglês como base, e é para ela que os links apontam; os nomes de menus em português vêm da versão pt-BR das mesmas páginas e podem variar conforme a versão do aplicativo. É um texto feito a partir de documentos, não de testes: não reproduzi o golpe, não criei chave de API e não vi a página da chave com login feito, o que repito onde isso pesa. A cena do primeiro tópico é um exemplo inventado, não um caso real, e os diagramas explicam decisões; não são telas do Steam.
Troca desviada é conta invadida
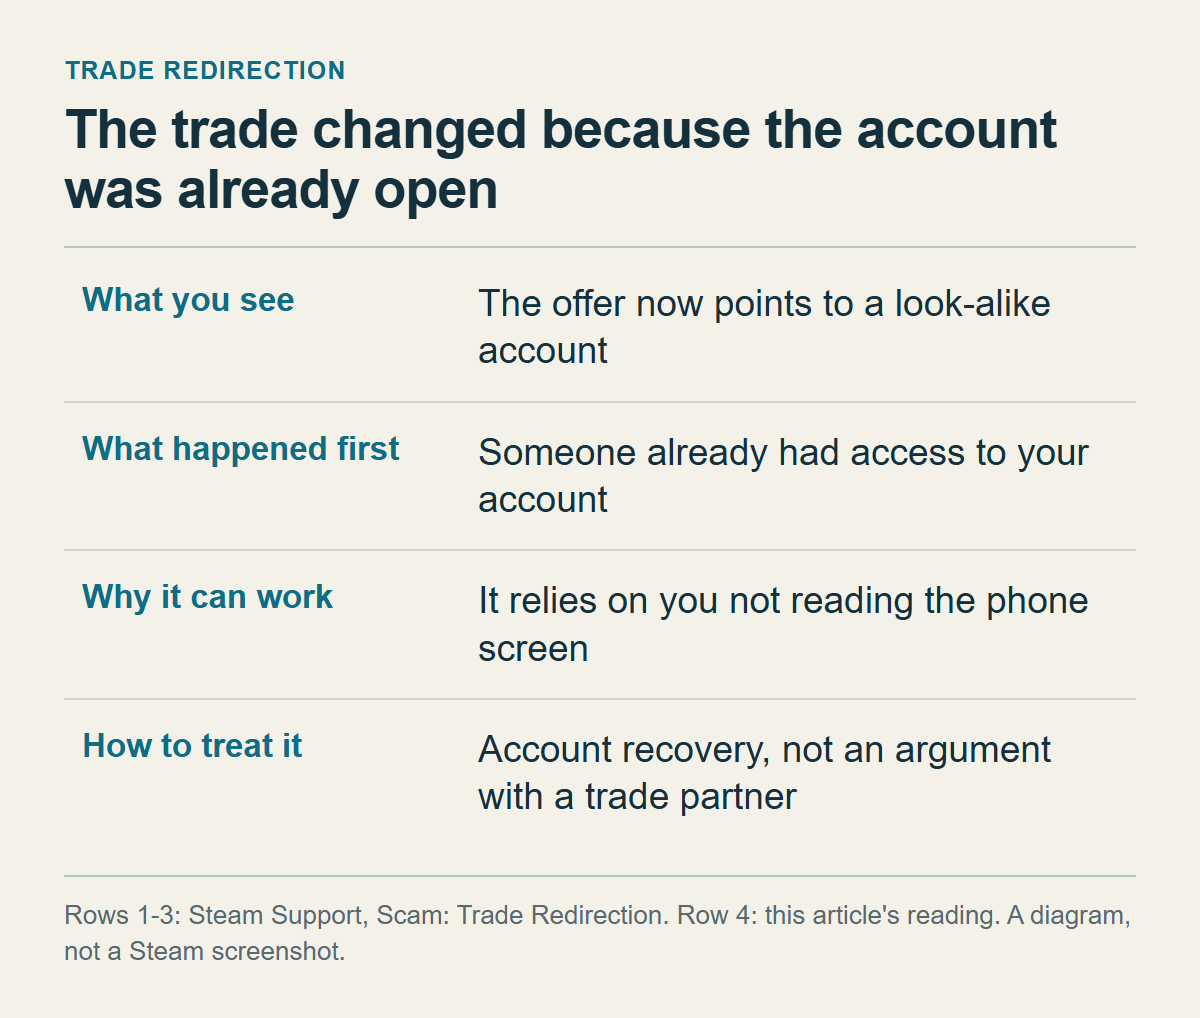
A Valve descreve o golpe na página Golpe: redirecionamento de troca. O golpista convence você a mandar itens para uma conta que parece confiável. Só que ele já comprometeu a segurança da sua conta: cancela essa troca e a refaz, com a mesma aparência, para uma conta de imitação que ele controla, esperando que você confirme no celular sem revisar a proposta.
A ordem dos fatos importa: a invasão vem antes da conta falsa. A Valve escreve que o golpista não consegue redirecionar uma troca sem ter obtido acesso completo à conta e que, com a conta segura, as trocas não podem ser redirecionadas. Se você encara o episódio como "fui enganado por um parceiro de troca", acaba discutindo com o perfil errado e deixa a conta como estava.
A página Troca Steam separa golpe de roubo de conta. No golpe, o usuário conclui a troca por vontade própria, enganado naquele momento. No roubo, a conta ou o computador passa para outra pessoa sem permissão do dono. A mesma página diz que, em alguns casos, o invasor leva o usuário a entregar o login por um site falso do Steam ou por um site de troca de terceiros. O redirecionamento tem cara de golpe, com pretexto e pressa, mas só funciona depois de uma invasão. Essa classificação é leitura minha: a Valve não tem uma frase que defina o redirecionamento como roubo de conta, e o que a sustenta é a frase sobre o acesso completo. Daí a prioridade. Antes de qualquer briga com a contraparte, feche a conta e recupere-a.
Um exemplo, inventado só para ilustrar. Você combinou a venda de um item com o comprador de um site externo e enviou a proposta. Minutos depois chega outra, de um perfil com o mesmo nome e a mesma foto, quase idêntica. A lista de itens parece a mesma, e você confirma no celular. O guia de golpes do SteamDB, site de terceiros, descreve uma cena parecida do lado da vítima: a troca que ela criou é cancelada e uma oferta de aparência idêntica reaparece vinda de uma conta-bot clonada. Isso não vem da Valve e eu não verifiquei.
O apelido "golpe da API" também tem explicação na página da Valve. O Steam oferece uma API, ferramenta que usuários e sites usam para automatizar pedidos de dados ou executar alterações na conta que hospeda determinada chave. A chave de API de uma conta a identifica no sistema e dá acesso a ela, por isso nunca deve ser compartilhada. Quem a divulgou sem querer, ou desconfia que um invasor pediu uma em seu nome, pode revogá-la em steamcommunity.com/dev/apikey. O redirecionamento pode ser executado com uma chave que o dono entregou ou que o invasor criou com o acesso que já tinha à conta da vítima.
Logo em seguida a Valve avisa que a chave não é necessária ao golpe: quem tem acesso ao computador ou à conta automatiza ações em seu nome sem precisar de API. Dessa frase sai o resto do raciocínio. Revogue a chave, mas a conta continua aberta depois disso.
O que aconteceu com você foi um intervalo em que alguém conseguiu agir na sua conta. A seção seguinte tenta medir o tamanho dele.
Cinco pistas para medir o estrago
Nenhuma página da Valve diz por qual caminho a sua conta foi aberta. O que existe são listas de caminhos comuns. A página do Steam Guard enumera quatro maneiras frequentes de roubar uma conta que tem o Steam Guard ativado. Uma é o e-mail verificado: quem o domina e sabe o nome da conta redefine o acesso sem conhecer a senha do Steam. Outra é um arquivo do Steam Guard entregue a alguém, que dispensa o e-mail para quem já tem nome e senha; o Steam nunca pede esse arquivo. A terceira é malware, que usa o seu dispositivo já autorizado. A quarta é phishing que se passa pelo Steam ou por funcionários da Valve. É um FAQ de estilo antigo, e os nomes de menu podem não bater com os do aplicativo.
As Recomendações de segurança da conta dizem como o malware chega: disfarçado de software pirata, trapaça, demo ou beta falso, programa de comunicação ou gerenciador de mods e de inventário. Ele pode escapar dos antivírus comuns, esperar até a conta ter algo que valha o ataque, como saldo na carteira, e depois se remover do sistema. A página do redirecionamento soma a esse quadro os sites de phishing e a instalação de programas maliciosos. A chave de API não está na lista de causas. Ela é ferramenta ou consequência de um acesso que já existia, e a Valve cita duas formas: a chave que o dono entregou e a que o invasor criou depois de entrar.
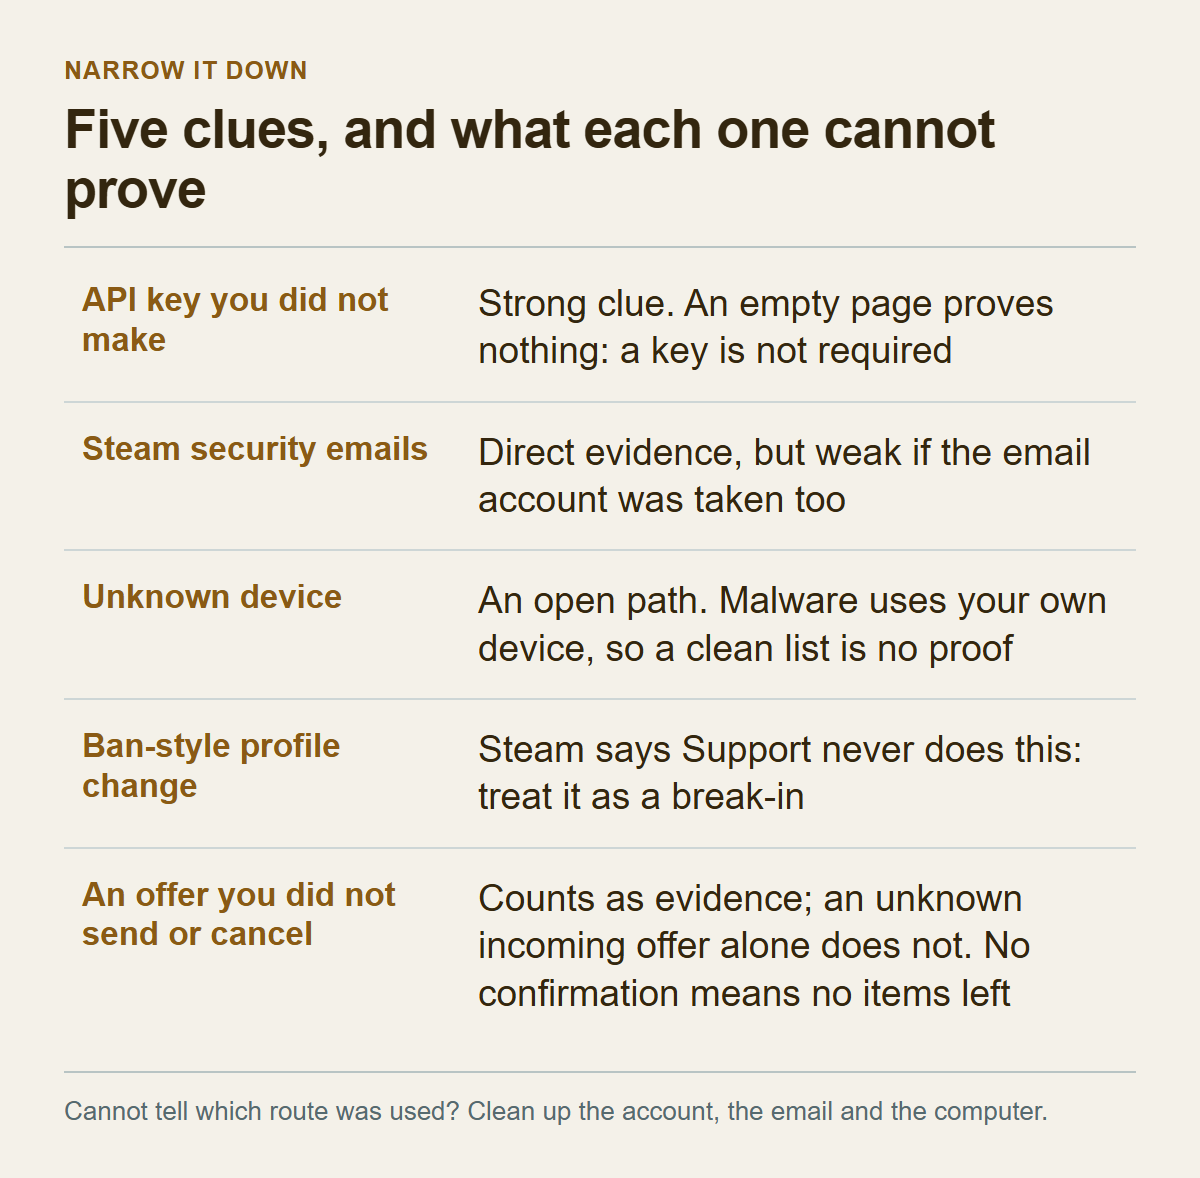
Como a Valve não diz qual foi o seu caminho, sobram as pistas que você mesmo consegue abrir:
| Pista e onde olhar | O que indica | O que não prova |
|---|---|---|
| Chave de API que você não criou, em steamcommunity.com/dev/apikey | Combina com o caso em que a Valve orienta revogar por suspeita de que um invasor pediu uma chave. É um sinal forte de acesso. | Página vazia não prova segurança, porque a chave não é necessária ao golpe. |
| E-mails de alteração de segurança enviados pelo Steam, na caixa do e-mail ligado à conta | A Valve diz que o Steam avisa as mudanças de segurança por e-mail. Aviso de uma mudança que você não fez é evidência direta. | Se o e-mail também foi tomado, a caixa deixa de ser confiável. Essa ressalva é minha. |
| Dispositivo desconhecido, nas informações de dispositivos do aplicativo móvel (para quem ativou o Steam Guard nele) e na lista de dispositivos autorizados | Um dispositivo que você nunca usou indica sessão ou autorização aberta. | O malware usa o seu dispositivo já autorizado, então uma lista limpa não afasta infecção. |
| Mudança no perfil da Comunidade | Com acesso, o golpista pode mudar o perfil para parecer sob ameaça de banimento. O Suporte Steam nunca faz isso, e uma alteração assim indica conta comprometida. | Perfil intacto não prova que não houve invasão. |
| Propostas enviadas ou canceladas a partir da sua conta sem você, ou proposta enviada a uma conta que você não conhece, em Inventário, Propostas de troca e no histórico | É evidência direta de acesso. | Uma proposta recebida de desconhecido, sozinha, não prova nada: quem tem a sua URL de troca consegue enviar uma. Se você não chegou a confirmar, os itens ainda não saíram. |
Se nenhuma linha da tabela der resposta, você não sabe o caminho, e isso é diferente de não haver caminho. Nesse caso eu trataria conta, e-mail e computador como suspeitos. O raciocínio é de custo: limpar os três dá trabalho, e deixar um de fora pode devolver o acesso ao invasor mesmo depois da senha nova.
A URL de troca não aparece como forma de perder a conta em nenhuma das páginas que li. O que ela permite fazer fica para o artigo sobre compartilhar a URL de troca.
Antes de abrir o Steam: confirmações, conversa, computador e e-mail
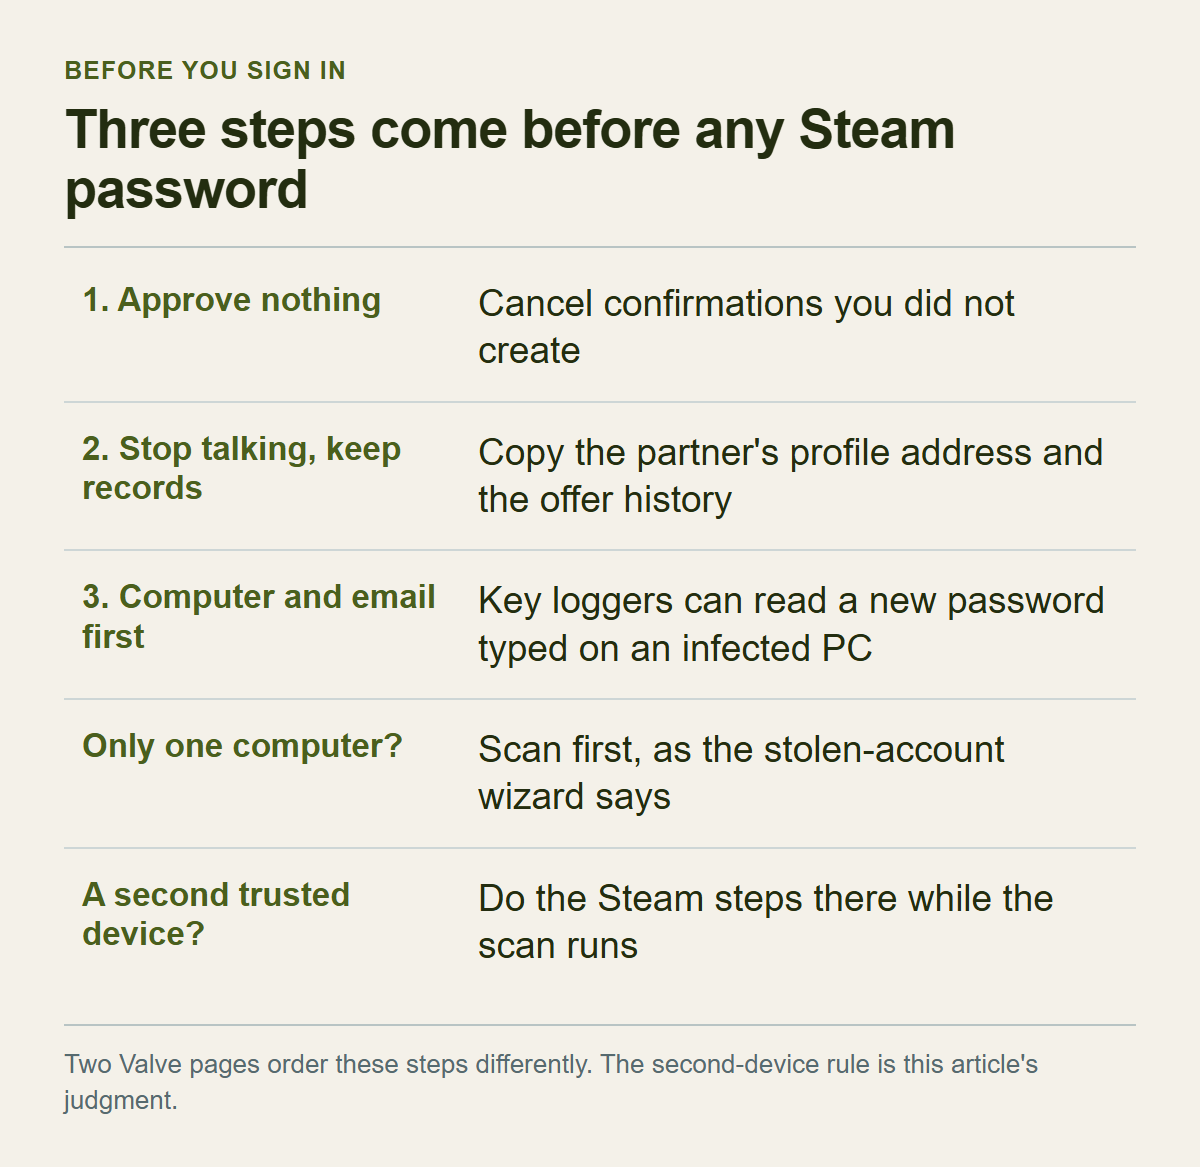
Nos primeiros minutos há três coisas a fazer, e a ordem tem motivo.
Se você ainda não confirmou, não aprove nada. Segundo a página de confirmações de troca e do Mercado, enviar uma proposta, aceitar uma troca ou criar um anúncio no Mercado só se realiza depois da confirmação por e-mail ou pelo aplicativo. Sem confirmação, a troca não acontece. Os itens de uma proposta continuam no inventário até que ela seja aceita, como informa a página sobre propostas de troca. Quem parou na tela de confirmação ainda tem os itens.
Se chegou um pedido de confirmação de troca ou anúncio que você não criou, a Valve diz para abrir o pedido e cancelar. Uma troca que você mesmo criou, mas cujo destinatário não é o parceiro combinado, merece o mesmo cancelamento; isso é avaliação minha, a Valve não escreve assim. Uma proposta enviada que continua na lista sai em Inventário, Propostas de troca, Propostas enviadas, Cancelar proposta, e as propostas vencem sozinhas depois de duas semanas. Se você já confirmou, a seção sobre os itens que já saíram trata do que esperar, e os passos abaixo continuam valendo.
Depois, encerre a conversa e guarde o registro. A página do redirecionamento é direta: se você acha que está lidando com um golpista, o melhor é parar de conversar, porque tudo o que ele disse faz parte do golpe. Isso inclui a história de que a conta não tem mais volta, já que ele trocou todos os dados. É falsa. Pela página Recuperando uma conta Steam perdida ou roubada, o Suporte consegue recuperar a conta mesmo depois que e-mail, senha e telefone foram alterados. Guarde o endereço do perfil do outro lado, a tela do histórico de propostas e os horários. As Recomendações de segurança da conta lembram que o apelido mostrado na lista de amigos pode ser mudado a qualquer momento, então copie o endereço, não o nome. A mesma página avisa para não seguir instruções de quem diz ser do Suporte Steam no Discord ou em qualquer sistema de conversa, inclusive o chat do Steam.
Por fim, computador e e-mail vêm antes do Steam. É a parte mais delicada, porque duas páginas da Valve ordenam o mesmo problema de formas diferentes. Para quem suspeita de comprometimento, as Recomendações de segurança da conta indicam, nesta sequência: verificar os dispositivos autorizados e usar a opção Finalizar todas as sessões se algo parecer estranho, trocar a senha do Steam, revisar a segurança do e-mail e das contas associadas e só então escanear o sistema em busca de malware. O assistente de conta roubada pede, antes de recuperar a conta, dois passos: escanear o computador, porque keyloggers podem roubar nome de conta e senha, e trocar a senha do e-mail, porque as contas costumam ser comprometidas depois do e-mail, e isso evita um segundo roubo e interferência no trabalho do Suporte. Nenhuma das duas páginas explica a diferença. Dá para ler a primeira como uma lista de quem ainda consegue agir dentro da conta e a segunda como a porta de entrada da recuperação, mas isso é interpretação, e a divergência sobre sair e trocar a senha antes ou depois da varredura continua de pé.
Minha regra: enquanto o computador estiver sob suspeita, não entre no Steam por ele. Num computador infectado, a senha nova pode ficar exposta no momento em que é digitada, e é por isso que o assistente pede a varredura antes. Se você tem outro dispositivo de confiança, como o seu celular ou um PC que você escaneou à parte e que ninguém mais usa, faça os passos do Steam nele enquanto a varredura roda no suspeito. Se só tem um dispositivo, escaneie primeiro, na ordem do assistente. O preço dessa escolha é tempo: a ação no Steam espera a varredura. Nesse intervalo a confirmação continua dificultando muito novas saídas de itens, segundo a Valve, mas só se o aparelho que confirma for o seu (veja a seção sobre a confirmação no celular).
A varredura tem limite, e a Valve o diz: o malware pode ser feito para escapar dos antivírus comuns e pode se apagar depois de cumprir o objetivo. Um resultado limpo não prova nada. Enquanto houver dúvida, não use esse computador para entrar no Steam nem no e-mail. Para escolher a ferramenta, siga a página sobre spyware, malware e vírus: baixe só de sites oficiais, porque muitas ferramentas que se dizem removedoras de malware são malware. A página do autenticador móvel acrescenta que nunca se deve executar um programa que prometa limpar, otimizar ou consertar o Steam.
O e-mail entra antes da senha do Steam. Mesmo com o Steam Guard ligado, se o e-mail verificado for tomado, quem sabe o nome da conta consegue redefinir o acesso. A Valve recomenda senha forte, verificação em duas etapas no e-mail, as orientações de segurança do provedor e senhas diferentes para o Steam e para o e-mail. Trocar só a senha do Steam sem mexer no e-mail pode deixar a nova senha exposta à mesma redefinição. Essa conclusão é minha, tirada do que a Valve descreve.
Dentro do Steam: sair das sessões, trocar a senha, olhar a chave
Daqui em diante, suponha que você já entrou no Steam por um dispositivo de confiança.
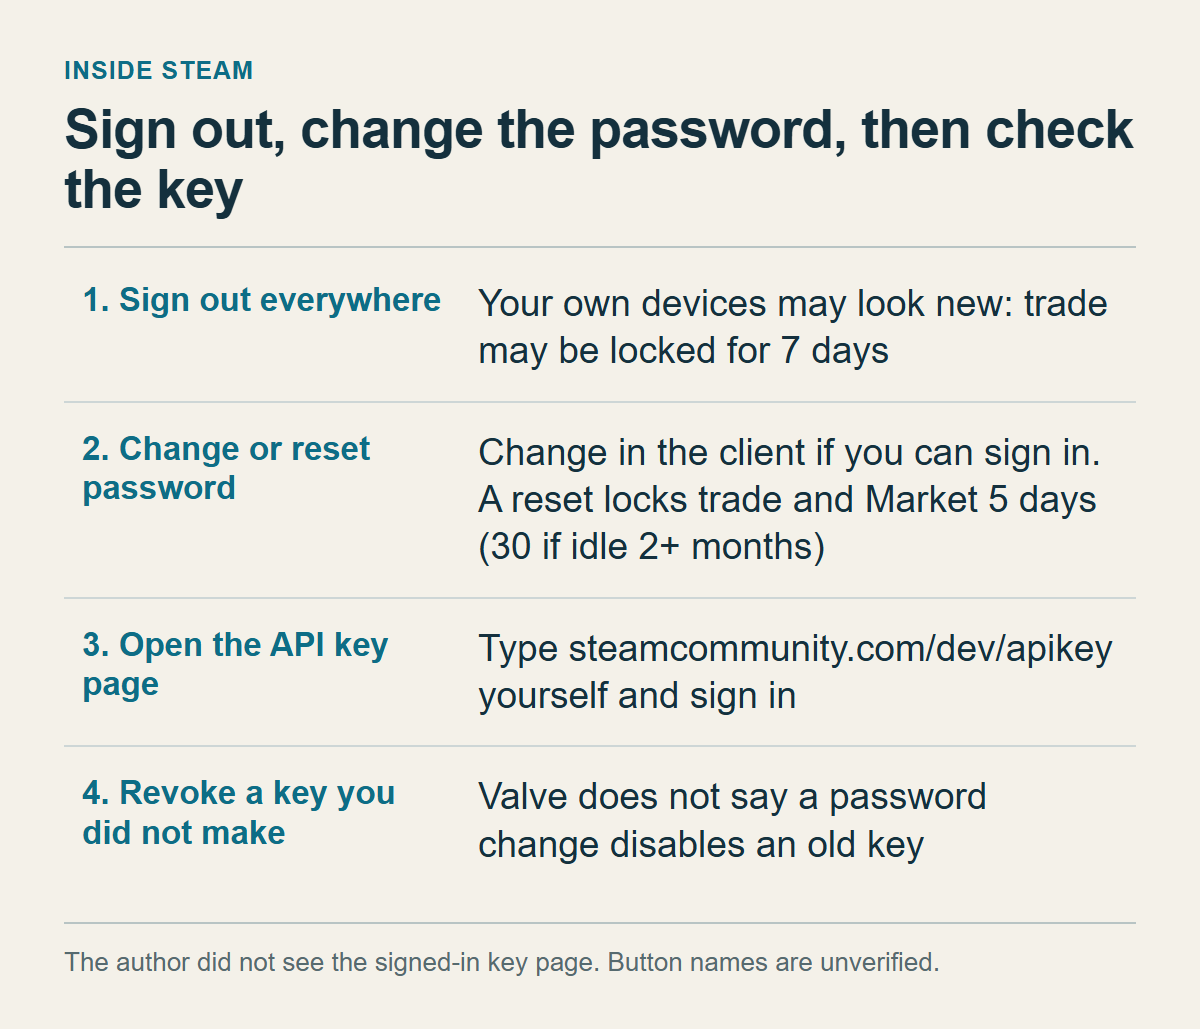
Primeiro, feche as sessões abertas. As Recomendações de segurança da conta começam pela verificação dos dispositivos autorizados e, se algo parecer estranho, pela opção Finalizar todas as sessões. A página antiga do Steam Guard descreve outro caminho: em Detalhes da conta, Gerenciar Steam Guard, desautorizar os dispositivos remove a autorização de todos os computadores e aparelhos com acesso à conta. Os nomes de menu variam entre as páginas, então vale o que aparece na sua tela. Quem tem o autenticador no aplicativo móvel consegue ver ali as informações dos dispositivos com acesso.
Esse passo tem efeito colateral. Um dispositivo desautorizado passa a parecer novo no próximo login e pede um código do Steam Guard. Pela página de restrições de troca e do Mercado, um dispositivo ainda não autorizado fica sem trocar e sem usar o Mercado por 7 dias, a menos que o autenticador móvel esteja na conta há pelo menos 7 dias. O Suporte não altera essa restrição. As páginas que li não dizem se Finalizar todas as sessões se comporta como a desautorização nesse ponto. De qualquer forma, o bloqueio de trocas não é motivo para adiar a saída das sessões: o que se economiza são dias, e o risco é maior.
Segundo, a senha, por um de dois caminhos. Se você consegue entrar, use o cliente: Steam, Configurações (Preferências no macOS), aba Segurança, Alterar senha. O Steam envia um código para o e-mail da conta, você o digita e define a nova senha, que não pode ser uma já usada e precisa cumprir os requisitos de complexidade; ao final chega um e-mail de confirmação, como descreve a página sobre como alterar a senha. Se não consegue entrar, o site de ajuda tem o botão Não consigo iniciar a sessão, com a entrada de conta roubada e a redefinição de senha. Quando a recuperação automática não resolve, o fim do caminho é um formulário de contato com o Suporte, e vale chegar com os possíveis nomes de login da conta, os e-mails que ela pode ter usado e comprovantes de titularidade.
Alterar e redefinir não são a mesma coisa. Pela página de restrições, redefinir a senha pelo site de ajuda ou pelo Suporte, depois de esquecê-la, bloqueia trocas e Mercado por 5 dias, ou por 30 se a conta ficou mais de dois meses sem atividade. A troca feita nas configurações do cliente não entra nessa restrição. A página de confirmações, por sua vez, indica trocar a senha pelo site de ajuda diante de um pedido que você não criou, então os dois caminhos são oficiais. Se dá para entrar, troque pelo cliente; se não dá, redefina e aceite o bloqueio. A nova senha tem de ser diferente da do e-mail.
Terceiro, a chave de API, em steamcommunity.com/dev/apikey. A página do redirecionamento cita esse endereço e indica a revogação se você compartilhou a chave ou se um invasor pode ter pedido uma em seu nome. Segundo a documentação para desenvolvedores, uma chave de usuário exige uma conta Steam e um nome de domínio e é criada na página de registro da Comunidade; os termos de uso da API pedem que a chave fique confidencial e não seja repassada a terceiros. Um site que pede a sua chave está pedindo justamente o que a Valve diz para não compartilhar.
Uma limitação minha: ao abrir esse endereço sem fazer login, a página levou à tela de entrada do Steam. Como não entrei em nenhuma conta, não vi a página com login feito, nem os nomes dos botões, nem o que aparece quando existe uma chave. O SteamDB diz que a página mostra a chave com o domínio e um botão chamado Revoke My Steam Web API Key, mas é descrição de terceiro, que não verifiquei. Se o nome na sua tela for outro, vale a opção de revogar que estiver visível.
O critério é simples. Chave que você nunca criou, revogue. Chave de autoria incerta, revogue. Se você usa uma chave numa ferramenta própria, revogá-la vai parar a ferramenta, e será preciso gerar outra: esse é o custo a aceitar. Se a página não mostra nenhuma chave, isso só diz que o caminho não foi uma chave. Como a chave não é necessária ao golpe, o vazio também não serve de prova de segurança.
A chave fica por último porque uma sessão do invasor deixada aberta poderia criar uma chave nova logo depois da revogação. É inferência minha, a partir da afirmação da Valve de que o invasor cria chaves com o acesso à conta. As páginas que li também não dizem se a troca de senha invalida uma chave que já existe. Por isso não trate a troca de senha como substituta da revogação: faça as duas coisas.
Sobre a ordem, um aviso. Outro artigo deste site, Por que o Steam retém trocas por até 15 dias e o que verificar, lista a chave de API logo depois de cancelar a troca, antes de finalizar as sessões e trocar a senha. Aqui a chave vem no fim. Sessões e senha seguem a ordem da página Recomendações de segurança da conta, e o cuidado com computador e e-mail antes de entrar segue o assistente de conta roubada. A página do redirecionamento só indica onde revogar a chave, sem fixar o momento. O lugar da chave no fim vem do motivo acima, não de uma página da Valve. E, como vimos, as próprias páginas da Valve divergem sobre sair e trocar a senha antes ou depois da varredura, sem explicar a diferença. Escolha uma ordem e siga até o fim, sem misturar as duas no meio do caminho. Se começar pela chave, volte à página dela depois de trocar a senha, para ver se nenhuma chave nova apareceu.
Por último, o que a chave consegue fazer não vai listado aqui, e de propósito. A página de suporte diz apenas que ela pode executar alterações na conta. A referência pública do IEconService mostra consultas, como histórico de trocas e propostas, e chamadas de cache restritas a publicadores, mas não diz qual chamada altera a conta. Não vou preencher essa lacuna com suposição.
Como separar a tela de login verdadeira da falsa
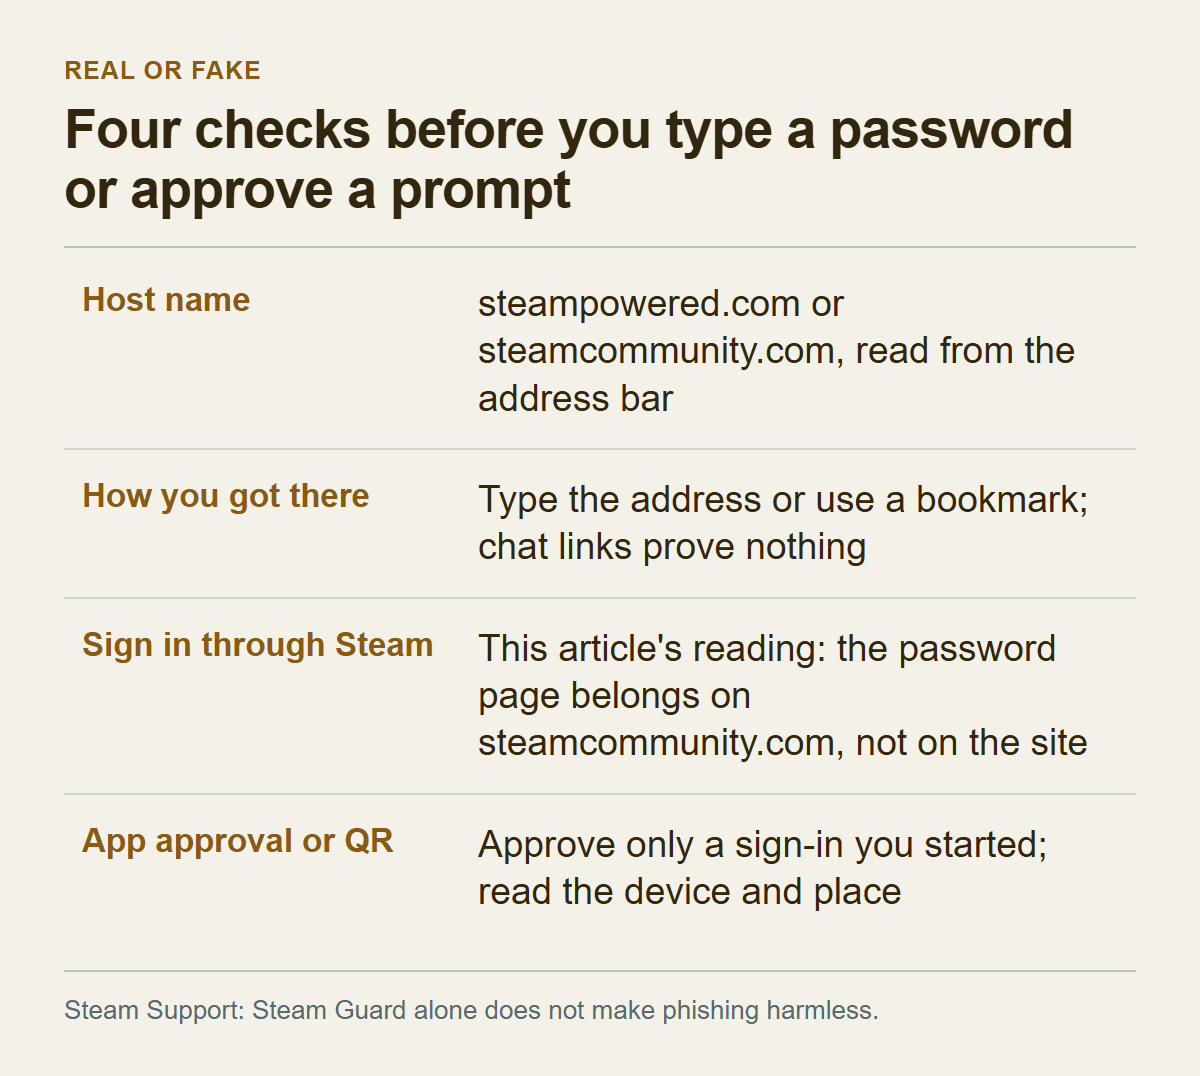
A Valve não diz que o redirecionamento começa numa tela de login falsa. A definição de roubo de conta, porém, inclui o site falso do Steam ou de troca de terceiros que recolhe o login, e a página do redirecionamento cita sites de phishing e instalação de malware entre os riscos. Por isso saber reconhecer a tela falsa pesa na prevenção de uma segunda invasão. São quatro verificações.
A primeira é o endereço. A página O que é phishing de conta diz que os logins oficiais do Steam levam apenas aos domínios steampowered.com ou steamcommunity.com. As Recomendações de segurança da conta listam www.steampowered.com, store.steampowered.com, steamcommunity.com e help.steampowered.com. O que se lê é o nome do host, e não se a palavra "steam" aparece em algum ponto do endereço. Como ler um endereço em que um domínio estranho vem depois do nome verdadeiro está no artigo sobre a URL de troca. A página do autenticador móvel avisa ainda que gente mal-intencionada usa grafias parecidas para fazer um link imitar os da Valve, e recomenda não clicar na dúvida. Nunca digite senha nem código do autenticador num site que não seja da Valve.
A segunda é o caminho até a tela. A página do redirecionamento diz para não seguir links, não instalar aplicativos e não dar o login a ninguém. As Recomendações de segurança da conta pedem que se verifique até o link enviado por amigo, porque a conta dele pode ter sido invadida. Para páginas que exigem login, digite o endereço ou use um favorito. O endereço da chave de API que apareceu acima segue a mesma regra: digite você mesmo.
A terceira é o "entrar com o Steam" de sites de terceiros. Segundo a documentação para desenvolvedores, o Steam pode atuar como provedor OpenID, e assim o site autentica o usuário sem precisar pedir nome e senha do Steam; pedir seria violar os termos da API, que também proíbem interceptar ou guardar a senha do usuário no login. Aplicado o princípio, a tela que recebe a senha depois do clique em "entrar com o Steam" deveria estar em steamcommunity.com. Se o próprio site desenhou campos de nome e senha do Steam na sua página, isso difere do que a Valve descreve. Os dois documentos são antigos, porém: os termos foram atualizados em julho de 2010 e a página de documentação ainda diz que só há APIs de itens do Team Fortress 2. Por isso cito só o princípio, não procedimentos. O SteamDB sugere que uma janela de login falsa, desenhada dentro da página, não pode ser arrastada para fora da janela do navegador; é dica de terceiros que não testei.
A quarta é o pedido de aprovação no aplicativo. Segundo a página do autenticador móvel, depois de ler um código QR o aplicativo mostra uma tela de confirmação com os detalhes da tentativa de login, incluindo um mapa e a localização aproximada, e o login também pode ser aprovado por uma notificação depois de digitar nome e senha. Aprove apenas a tentativa que você mesmo iniciou numa janela de login do Steam que você abriu. Notificação que você não provocou não se aprova. O SteamDB descreve páginas falsas de enquete ou sorteio que exibem o QR de login do atacante para a vítima escanear, mas essa descrição também é de terceiro e não foi verificada. Da Valve, o que se confirma é que a tela do aplicativo mostra dados da tentativa.
O mesmo critério vale para mensagens. Ignore mensagens não solicitadas do "Suporte Steam" que não venham de help.steampowered.com. O Suporte não usa a rede de amigos para contatar usuários e nunca pede senha ou código do autenticador. Códigos de recuperação ou de remoção enviados por SMS não devem ser dados a ninguém. E o Steam Guard ativado não torna ninguém imune ao phishing, como diz a própria página sobre phishing de conta.
Se você já digitou a senha numa tela duvidosa, trate-a como vazada. Volte às duas seções anteriores, comece pelo e-mail e pelo computador e troque a senha do Steam num dispositivo de confiança. Falta uma peça que nenhum documento que li oferece: um jeito de distinguir o falso pela aparência. Uma cópia bem-feita pode ser indistinguível a olho, então o critério é o host e o caminho que levou até ele, e não o visual.
A confirmação no celular é a última barreira, se for lida
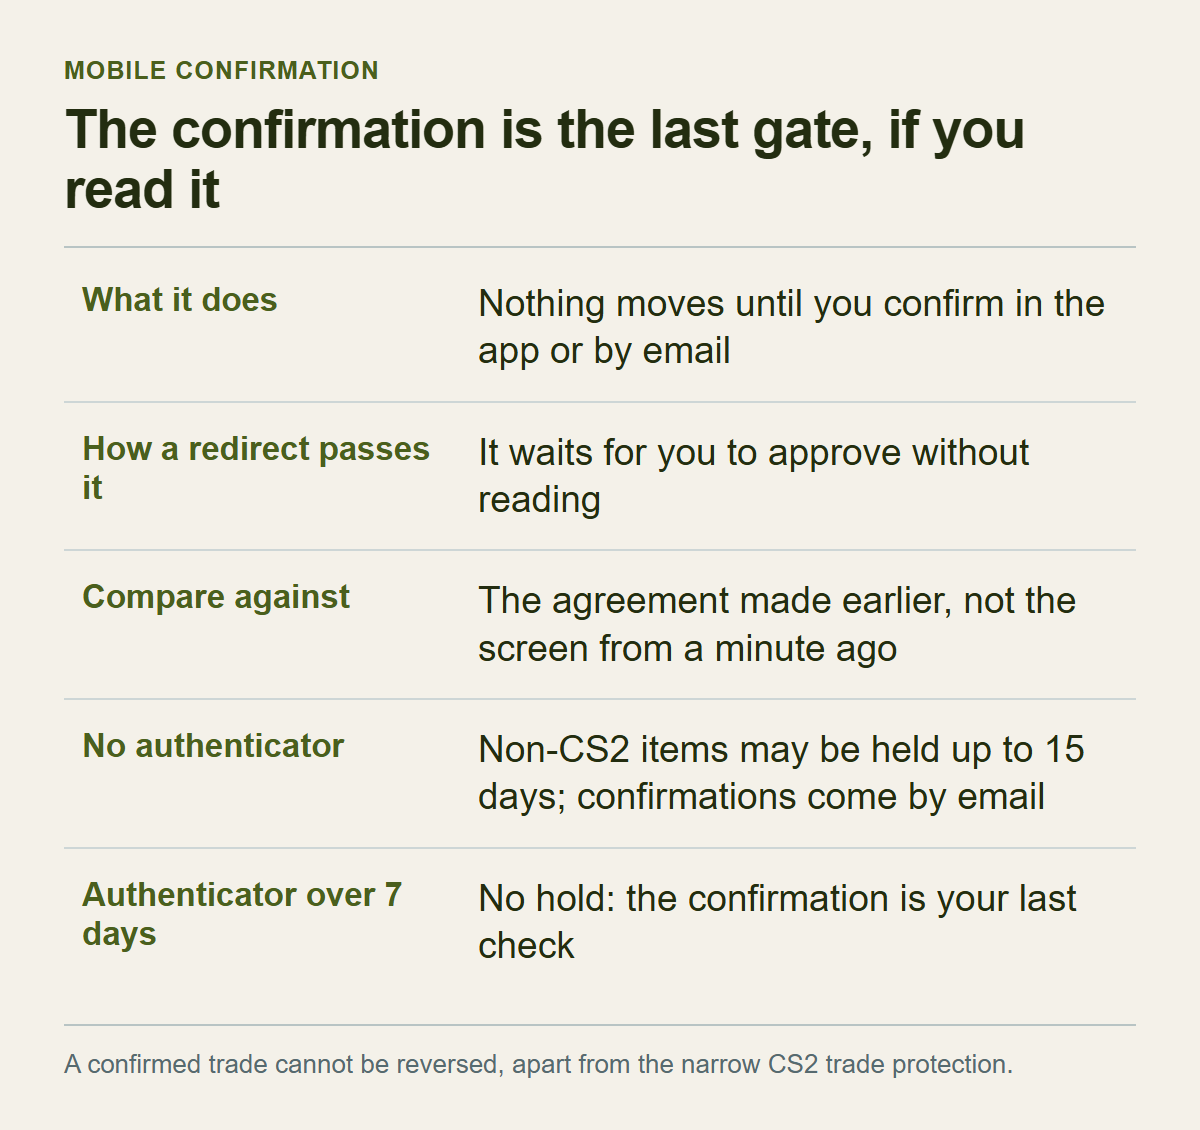
Depois de um caso assim, é natural perguntar se a confirmação no celular valeu alguma coisa, já que os itens saíram mesmo com ela. Pela descrição da Valve, o golpe conta com uma confirmação aprovada sem revisão. Mesmo quem olhou pode ter comparado com a proposta errada, como a seção explica a seguir.
A página de confirmações define a confirmação como a última etapa da troca, em que você verifica a operação antes de ela se completar. Diz também que, se a conta ou o computador estiver comprometido, as confirmações tornam muito difícil que um invasor roube os itens. Elas não podem ser desligadas. O redirecionamento atravessa essa barreira sem derrubá-la: o invasor cancela a troca e a substitui por outra, para a conta de imitação, e é o próprio usuário que aprova. A confirmação ajuda quando a revisão é feita contra o critério certo; aprovada sem revisão, deixa o golpe passar. Depois que uma troca é confirmada, não há como revertê-la, diz o FAQ de golpes. A exceção estreita é tratada na seção seguinte.
O que ler, então? A Valve afirma que o sistema de confirmação do aplicativo móvel fornece todos os dados necessários para saber se a troca foi redirecionada, e pede que se use todas as informações da janela de confirmação. Mas não lista os campos, e as outras páginas que li também não. A página de Práticas recomendadas de troca diz que a janela da proposta mostra dados do parceiro, como há quanto tempo vocês são amigos, nível Steam, idade da conta e grupos que ele modera. Isso é a janela da proposta; não quer dizer que a tela de confirmação traga os mesmos campos.
Por isso proponho este critério de leitura: compare a conta de destino e a lista de itens com o que foi combinado antes, não com a tela que você viu um minuto atrás. O combinado é o perfil do parceiro e os itens e quantidades que você anotou, por exemplo na tela de pedido do site onde a venda foi fechada. Comparar com a proposta recém-criada é o teste que o golpe foi desenhado para passar: segundo o SteamDB, a oferta redirecionada é feita para parecer exatamente a troca que você acabou de criar. Se essa descrição estiver certa, só um critério independente separa uma da outra.
Se não consegue conferir, cancele. Cancelar custa o trabalho de enviar a troca de novo. Confirmar a errada não tem volta. A pressa do outro lado é um sinal à parte: o FAQ de golpes aconselha ignorar a pressão e não se apressar, e como as propostas só vencem em duas semanas, exigir decisão em minutos não vem das regras da troca.
Quem não usa o autenticador no celular recebe a confirmação por e-mail. O FAQ de golpes registra uma variante em que o golpista convence o usuário a encaminhar o e-mail de confirmação ou o link, e é ele quem confirma a troca. Nunca encaminhe a ninguém um e-mail ou um link de confirmação.
Outra distinção é ter ou não o autenticador. Segundo a página de retenções de troca e do Mercado, os itens que saem de contas que não tiveram o autenticador móvel ativo nos últimos 7 dias ficam retidos por até 15 dias, e nesse prazo o dono pode descobrir uma troca que não fez e cancelar. Cancelar uma troca aceita e retida traz um bloqueio de trocas de 7 dias. Trocas criadas mais de 7 dias depois de adicionar o autenticador não são retidas. Itens do Counter-Strike 2 não passam por essa retenção; para eles vale a proteção contra trocas, da seção seguinte. As regras de retenção estão no artigo Trade Hold ou Market Hold.
O que importa aqui: com autenticador, a confirmação é praticamente a única checagem antes de os itens saírem. Sem ele, existe uma segunda chance na retenção, mas só se você perceber dentro do prazo. Não achei fonte que compare qual das duas proteções é mais segura. A política de restauração diz apenas que o autenticador garante que só o dono remova itens rapidamente.
E a confirmação só vale se o aparelho que confirma for seu. Se o invasor controlar o autenticador, o que acontece não está nas páginas que li, e não afirmo nada a respeito. Sabe-se que uma conta só pode ter um autenticador por vez. Então, se o seu aplicativo deixou de receber os códigos e as confirmações dessa conta, vale suspeitar de que o autenticador tenha sido movido para outro aparelho. Isso é suposição minha, não afirmação de documento. Nesse caso comece pelas opções de autenticador perdido no site de ajuda, em Não consigo iniciar a sessão.
O que dá para esperar dos itens que já saíram
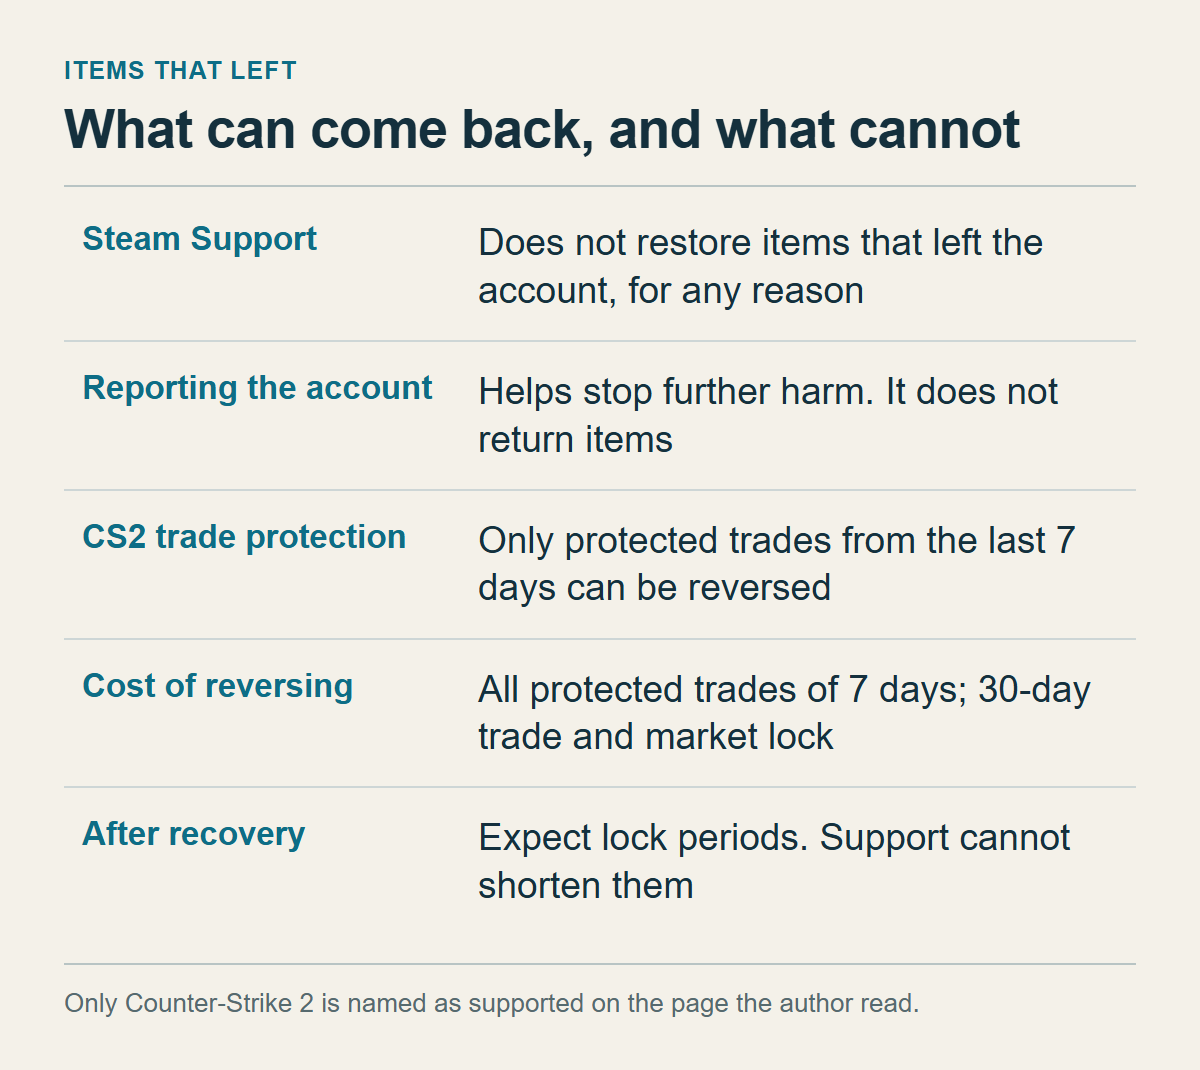
Se você chegou a confirmar, não dá para fugir do assunto dos itens, e a política vem primeiro.
A política de restauração de itens diz que o Suporte Steam não restaura itens que saíram da conta, seja por troca, Mercado, exclusão ou presente. O motivo está lá: quando um pedido de restauração é analisado, os itens muitas vezes já passaram por várias mãos, e restaurá-los exigiria duplicá-los ou tirá-los do inventário de outro usuário de boa-fé. A duplicação desvaloriza os itens de todo mundo. O FAQ de Troca Steam repete que não há exceções. É a declaração de uma política, não o resultado da análise do seu caso. Nenhuma fonte dá uma probabilidade de recuperação, e não vou inventar uma.
Então para que denunciar? Pela página sobre como denunciar golpistas, a denúncia sai do perfil do outro lado: no menu "..." do perfil, a opção Denunciar perfil, depois a categoria, a violação e uma breve descrição da interação. A Valve diz que a denúncia pela Comunidade é melhor do que um chamado ao Suporte, porque traz as melhores informações sobre a interação entre as contas e é analisada mais rápido. Os moderadores só agem quando a infração pode ser verificada pelo uso real da conta. Se uma conta de amigo participou, é provável que tenha sido roubada, e o Suporte pode impedir que ela continue sendo usada até o dono protegê-la. Golpistas podem ser banidos da Comunidade, trocas incluídas. Contas de chat ou e-mail de outros serviços devem ser denunciadas pelas ferramentas desses serviços. A denúncia serve para evitar mais danos, não para reaver os seus itens, e nenhuma página promete resultado ou prazo.
Existe uma exceção estreita à política, a proteção contra trocas. A página que li cita só o Counter-Strike 2 como jogo com esse recurso. As condições e o custo completo estão no checklist de troca segura; aqui entram só os dois pontos que pesam neste caso. O primeiro é a ordem: antes de pedir a reversão você precisa estar no controle da conta, e a janela é de 7 dias, então o tempo gasto com computador, e-mail, sessões e senha sai dela. O segundo é o alcance: a reversão devolve todas as trocas com itens protegidos dos últimos 7 dias, não só a desviada, e quem a pede fica 30 dias sem trocar nem usar o Mercado. Se há itens de CS2 em jogo, mantenha a ordem dos passos, mas sem enrolar. Se o jogo é outro, a página que li não oferece essa reversão.
Depois da recuperação, espere períodos de bloqueio de trocas e do Mercado (por redefinição de senha, dispositivo novo, remoção de autenticador e outros motivos). O Suporte não os altera. O calendário completo, com os dias de cada caso, está em Por que o Steam retém trocas por até 15 dias. O que vale para a sua conta é o motivo e a data que o Steam mostra nela.
Quem aparecer oferecendo recuperar os itens ou tirar essas restrições segue o mesmo padrão dos golpes descritos acima. Não dê dinheiro nem credencial. O FAQ de golpes diz para não pagar o golpista que tomou a conta: é improvável que ele a devolva e é provável que só peça mais pagamentos, e a conta pode ser recuperada pelo Suporte a qualquer momento. O Suporte também não pede senha. Os documentos não falam de intermediários de recuperação, então essa ligação é aplicação minha dos princípios deles, não algo que eles afirmem.
O que conferir depois de recuperar a conta
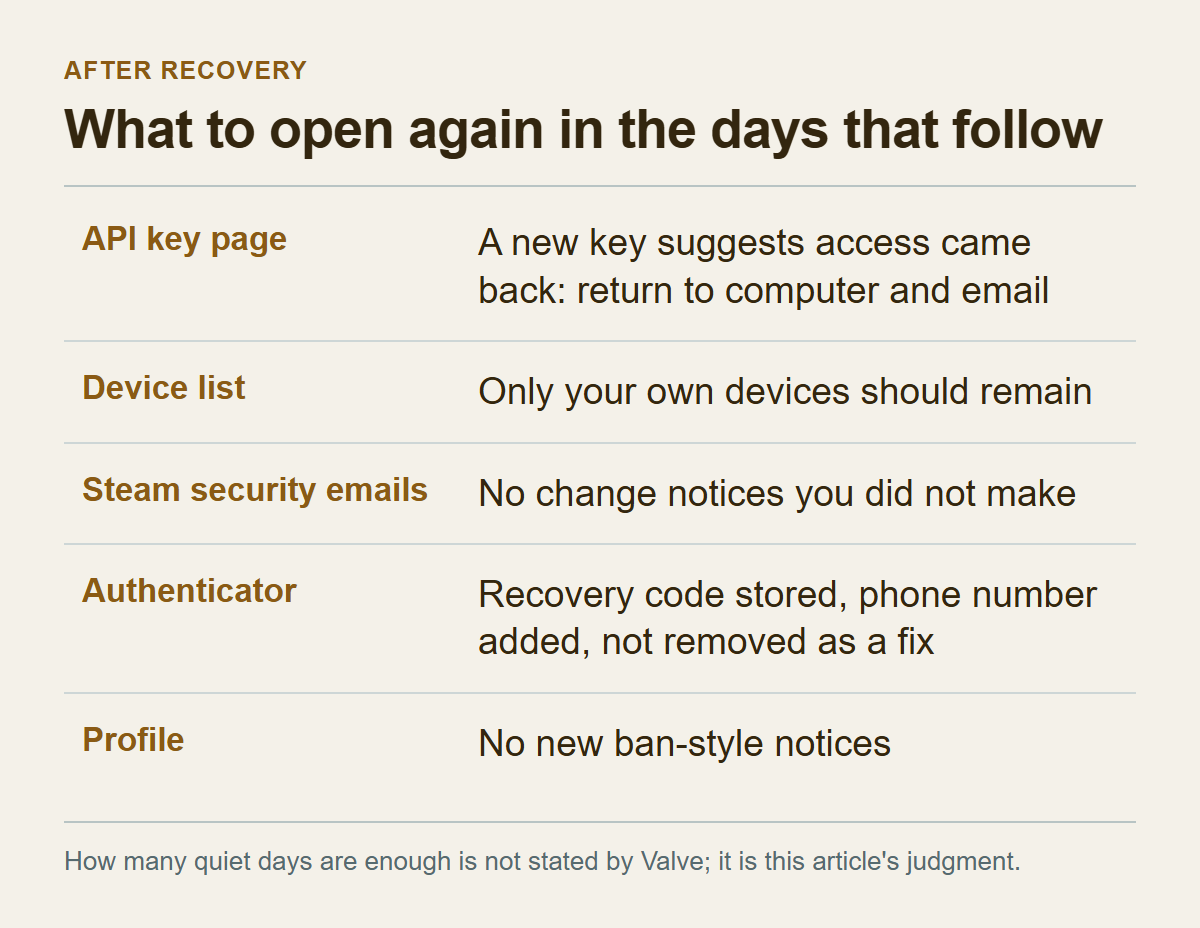
Trocar a senha e revogar a chave não encerram o assunto, porque o caminho de entrada continua desconhecido. Se ele foi mesmo fechado, só o tempo mostra.
Alguns dias depois, abra de novo a página da chave de API. Se apareceu uma chave nova no lugar da que você revogou, alguém voltou a ter acesso. Isso decorre da afirmação da Valve de que o invasor cria chaves com o acesso que tem à conta. Chave reaparecida quer dizer que o caminho segue aberto, e o certo é repetir as etapas de computador e e-mail. O SteamDB também recomenda rever a página da chave depois do primeiro login em qualquer site novo: conselho de terceiros, que não verifiquei, mas na mesma direção.
Depois, a lista de dispositivos: só os seus devem restar, tanto nos autorizados quanto nas informações do aplicativo. O Steam avisa mudanças de segurança por e-mail, como lembram as Recomendações de segurança da conta, então acompanhe por um tempo a caixa de entrada para ver se não chega aviso de mudança que você não fez. No perfil, qualquer alteração que sugira ameaça de banimento é sinal de que a invasão continua.
Se a conta não tinha o autenticador móvel, adicione-o. O custo é conhecido: pela página de restrições, adicionar o autenticador não remove restrições existentes, e trocas criadas nos 7 dias seguintes ainda podem ficar retidas por até 15 dias. A página de configuração do autenticador termina com um código de recuperação, que deve ser anotado e guardado em lugar seguro. Um telefone cadastrado na conta permite redefinir a senha e transferir o autenticador por SMS, e só um número fica associado à conta por vez. Se a conta já tinha o autenticador, não o remova e recoloque para "resolver" algo: remover bloqueia trocas e Mercado por 15 dias, e a transferência para um telefone novo traz uma restrição de 2 dias. Se transferir basta, é muito mais leve do que remover.
O último critério é quando voltar a negociar. A chave de API deve estar vazia, a lista de dispositivos só com os seus, o autenticador no seu telefone, e-mail e computador limpos, e uma sequência de dias sem anomalia nova. Quantos dias bastam, nenhum documento diz. Essa é avaliação minha: quanto mais dias tranquilos, mais confiança. Não recomendo uma primeira troca pequena como teste, porque uma troca que termina bem não prova que o caminho foi fechado. Em vez disso, aplique em toda troca a leitura da seção sobre a confirmação: conta de destino e itens contra o combinado.
A sequência, em resumo:
1. Cancele pedidos de confirmação que você não reconhece; cancele também uma troca sua cujo destinatário não é o combinado. 2. Encerre a conversa e guarde o endereço do perfil e o histórico de propostas. 3. Defina um dispositivo de confiança, escaneie o suspeito e troque primeiro a senha do e-mail. 4. Finalize todas as sessões e troque ou redefina a senha, conforme consiga entrar ou não. 5. Na página da chave de API, revogue as que você não criou, sem tomar uma página vazia por prova de segurança. 6. Verifique o autenticador e leia cada confirmação contra o combinado. 7. Denuncie o perfil do outro lado. Se há itens de CS2 e ainda está nos 7 dias, avalie a reversão da proteção contra trocas lendo o custo antes. 8. Reabra chave, dispositivos, e-mails e perfil depois de alguns dias.
Cinco perguntas ficaram sem resposta nos documentos que li, e não as respondi por palpite: por qual caminho entraram na sua conta, se a troca de senha desativa uma chave de API que já existia, o que a tela de confirmação do aplicativo mostra campo a campo, o que acontece quando o autenticador está nas mãos do invasor e qual a chance de recuperar itens fora da política. Pela Valve, só duas coisas são certas: o Suporte pode recuperar a conta a qualquer momento, e os itens que saíram não são devolvidos. O que resta a fazer é a sequência acima e a conferência dos dias seguintes.