
Steam-API-Key-Betrug: Wenn der Handel bei einem fremden Konto landet
Ging ein Steam-Handel an ein fremdes Konto, ist das eine Kontoübernahme. Reihenfolge für Rechner, E-Mail, Passwort, API-Schlüssel; Fake-Login erkennen.
Artikelsprachen
In diesem Artikel
Landet ein Handelsangebot von dir bei einem Konto, das du nicht gemeint hattest, dann ist das nach Valves eigener Beschreibung kein Streit mit einem Handelspartner. Gemeint ist: Jemand hatte schon Zugriff auf dein Steam-Konto. Deshalb geht es hier vor allem um die Reihenfolge der Gegenmaßnahmen, erst Rechner und E-Mail, dann in Steam das Abmelden, das Passwort und der API-Schlüssel (englisch „API Key“). Dazu kommen zwei Prüfungen für später: woran du eine gefälschte Anmeldeseite erkennst und was du bei der Bestätigung auf dem Handy lesen solltest.
Die Frage nach den Gegenständen ist schnell beantwortet: Steam stellt sie nach der eigenen Richtlinie nicht wieder her (Abschnitt 7). Schwieriger ist die Frage, wie weit das Konto offen stand, und dort entscheidet die Reihenfolge. Wer auf einem womöglich infizierten Rechner ein neues Passwort eintippt, gibt es dem Schadprogramm gleich mit. Und wer nur den API-Schlüssel löscht, hat die eigentliche Tür nicht geschlossen.
Eine allgemeine Prüfliste für jede Handelsbestätigung steht in der Checkliste vor dem Bestätigen eines Steam-Handels. Was eine Trade-URL anrichten kann und was nicht, erklärt der Beitrag zum Teilen der Trade-URL. Beides wiederhole ich hier nicht.
Grundlage sind die englischen Hilfe- und Entwicklerseiten von Valve, gelesen am 27. Oktober 2026; die Links führen zu diesen englischen Originalen. Die deutschen Fassungen habe ich nicht gelesen. Bezeichnungen im deutschsprachigen Steam-Client können von den englischen abweichen, daher nenne ich Menüpunkte nur dort, wo eine Quelle sie zeigt, und beschreibe sonst die Funktion. Ich habe kein Konto kompromittiert und keinen API-Schlüssel erzeugt, und die Seite für den API-Schlüssel habe ich im angemeldeten Zustand nicht gesehen; darauf komme ich an der Stelle zurück. Das Beispiel in Abschnitt 1 ist ausgedacht. Die Grafiken sind Schemata, keine Steam-Screenshots.
Ein umgeleiteter Handel ist eine Kontoübernahme, kein Streit mit dem Gegenüber
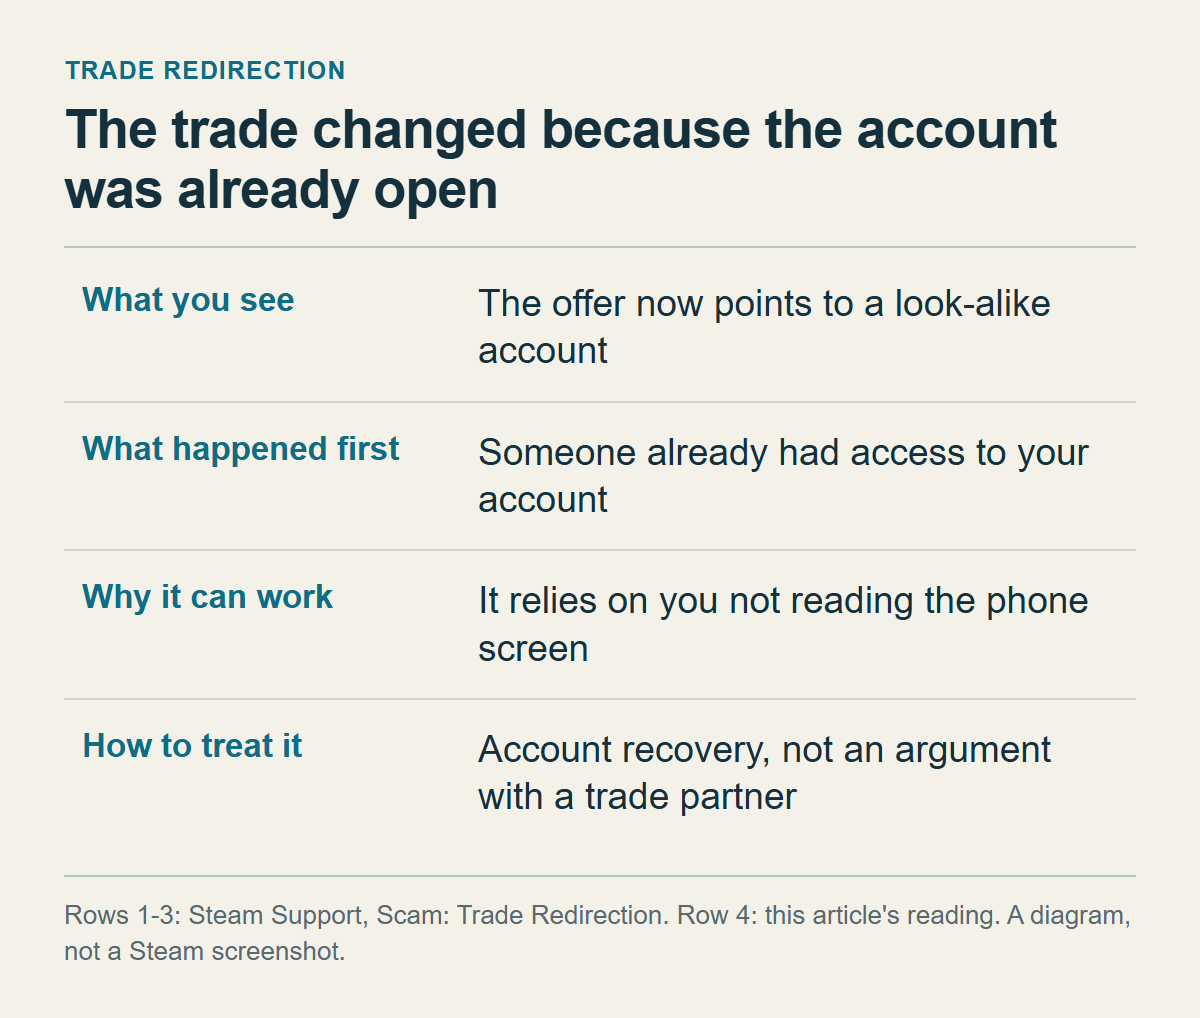
Valve beschreibt die Masche auf einer eigenen Hilfeseite mit dem Titel „Scam: Trade Redirection“. Der Ablauf ist kurz. Der Betrüger bringt dich dazu, Gegenstände an ein Konto zu schicken, das du für vertrauenswürdig hältst. Die Sicherheit deines Kontos hat er zu diesem Zeitpunkt aber schon ausgehebelt. Er bricht dein Angebot ab und stellt ein gleich aussehendes bei einem Konto ein, das er selbst kontrolliert. Er setzt darauf, dass du es auf dem Handy bestätigst, ohne noch einmal genau hinzusehen.
Entscheidend ist die Reihenfolge. Zuerst kommt die Kontoübernahme, dann das Doppelgänger-Konto. Valve schreibt ausdrücklich, ein Betrüger könne einen Handel nur umleiten, wenn er vollen Zugriff auf das Konto erlangt hat, und bei einem gesicherten Konto lasse sich kein Handel umleiten. Wer den Vorfall als Täuschung durch einen Handelspartner einsortiert, setzt deshalb am falschen Ende an.
Die Handelshilfe von Valve trennt zwei Fälle. Beim Betrug schließt der Nutzer den Handel im Moment selbst ab, getäuscht über das, was er bekommt. Bei der Kontoübernahme (englisch „hijack“) gerät Konto oder Rechner ohne Erlaubnis des Inhabers in fremde Hand, oft über Schadsoftware. Dort steht auch, dass Angreifer Nutzer manchmal dazu bringen, ihre Zugangsdaten auf einer gefälschten Steam-Seite oder einer Handelsseite von Dritten herauszugeben. Eine Umleitung wirkt wie Betrug, denn es gibt einen plausiblen Anlass und Zeitdruck. Sie funktioniert aber nur nach einer Kontoübernahme. Das ist meine Lesart. Valve definiert die Umleitung nirgends in einem Satz so; gestützt wird sie vom Satz über den vollen Zugriff.
Die Lesart ändert die erste Aufgabe. Du musst nicht klären, wer das Gegenüber war, sondern das Konto schließen und zurückholen.
Ein ausgedachtes Beispiel, kein dokumentierter Fall: Du willst einen Gegenstand über eine externe Handelsseite verkaufen und schickst das Angebot ab. Wenig später meldet sich ein Konto mit demselben Namen und Profilbild mit einem fast identischen Angebot. Die Liste sieht richtig aus, du bestätigst am Handy. Ein ähnliches Bild zeichnet aus Opfersicht die Drittseite SteamDB in ihrem Betrugsleitfaden: Das eigene Angebot werde abgebrochen, und sofort tauche ein gleich aussehendes von einem geklonten Bot-Konto auf. Das ist keine Aussage von Valve, und ich habe sie nicht überprüft.
Woher der Name „API-Betrug“ stammt, erklärt Valve selbst. Steam bietet eine Programmierschnittstelle (API), mit der Nutzer und Websites Datenabfragen automatisieren oder Änderungen an dem Konto auslösen können, zu dem ein bestimmter Schlüssel gehört. Dieser Schlüssel identifiziert das Konto im API-System und gewährt ihm Zugang, deshalb darf er nie weitergegeben werden. Die Umleitung könne mit einem Schlüssel ausgeführt werden, den der Inhaber weitergegeben hat, oder mit einem, den der Angreifer über seinen Zugriff auf das Opferkonto selbst angelegt hat.
Gleich danach zieht Valve eine Grenze: Der Schlüssel ist für die Masche nicht nötig, weil jemand mit Zugriff auf Rechner oder Konto Aktionen in deinem Namen auch ohne API leicht automatisieren kann. Auf diesem Satz bauen die späteren Abschnitte auf. Den Schlüssel solltest du löschen, aber ein gelöschter Schlüssel heißt nicht, dass das Konto dicht ist.
Übersetzungen der Valve-Seite formulieren diese Stelle teils bestimmter als das englische Original, das nur sagt, die Umleitung „may be executed“ (kann ausgeführt werden) mit einem Schlüssel; in der koreanischen Fassung ist das der Fall. Ich halte mich an die vorsichtigere englische Formulierung.
Der falsche Empfänger ist das sichtbare Symptom, das eigentliche Problem ist der Zeitraum, in dem jemand dein Konto steuern konnte. Wie groß er war, lässt sich eingrenzen.
Fünf Hinweise grenzen ein, was abgegriffen wurde
Wie Konten übernommen werden, steht an mehreren Stellen in Valves Hilfe. Die Umleitungsseite sagt aber nicht, welcher Weg es bei dir war. Das FAQ zu Steam Guard nennt vier häufige Wege, auf denen auch Konten mit aktivem Steam Guard gestohlen werden. Erstens das E-Mail-Konto: Ist die verifizierte Adresse übernommen, kommt jemand, der den Kontonamen kennt, ins Steam-Konto, denn das Passwort lässt sich per E-Mail zurücksetzen. Zweitens eine Steam-Guard-Datei, die Steam nie verlangt; wer sie hat, braucht keinen Zugriff auf die E-Mail, muss aber Kontonamen und Passwort kennen. Drittens Schadsoftware, die sich auf deinem bereits freigegebenen Gerät anmeldet. Viertens Phishing, häufig unter Berufung auf Steam- oder Valve-Mitarbeiter. Das Dokument ist ein älteres FAQ, seine Bezeichnungen können von denen neuerer App-Versionen abweichen.
Wie Schadsoftware aussieht, beschreiben die Account Security Recommendations. Sie kann sich als Raubkopie, Cheat, gefälschte Demo oder Beta tarnen, als Zusatzprogramm wie Kommunikationssoftware oder als Mod- und Inventarverwaltung. Manche Pakete sind eigens so gebaut, dass gängige Virenscanner sie übersehen. Sie warten, bis sich ein Angriff lohnt, etwa wenn Guthaben im Steam-Konto liegt, und manche löschen sich danach selbst. Die Umleitungsseite nennt als Risiken Phishing-Websites und die Installation von Schadsoftware. Der API-Schlüssel steht nicht in dieser Reihe von Einfallstoren. Er ist Folge oder Werkzeug, je nachdem, ob der Inhaber ihn weitergegeben oder ein Angreifer ihn erzeugt hat.
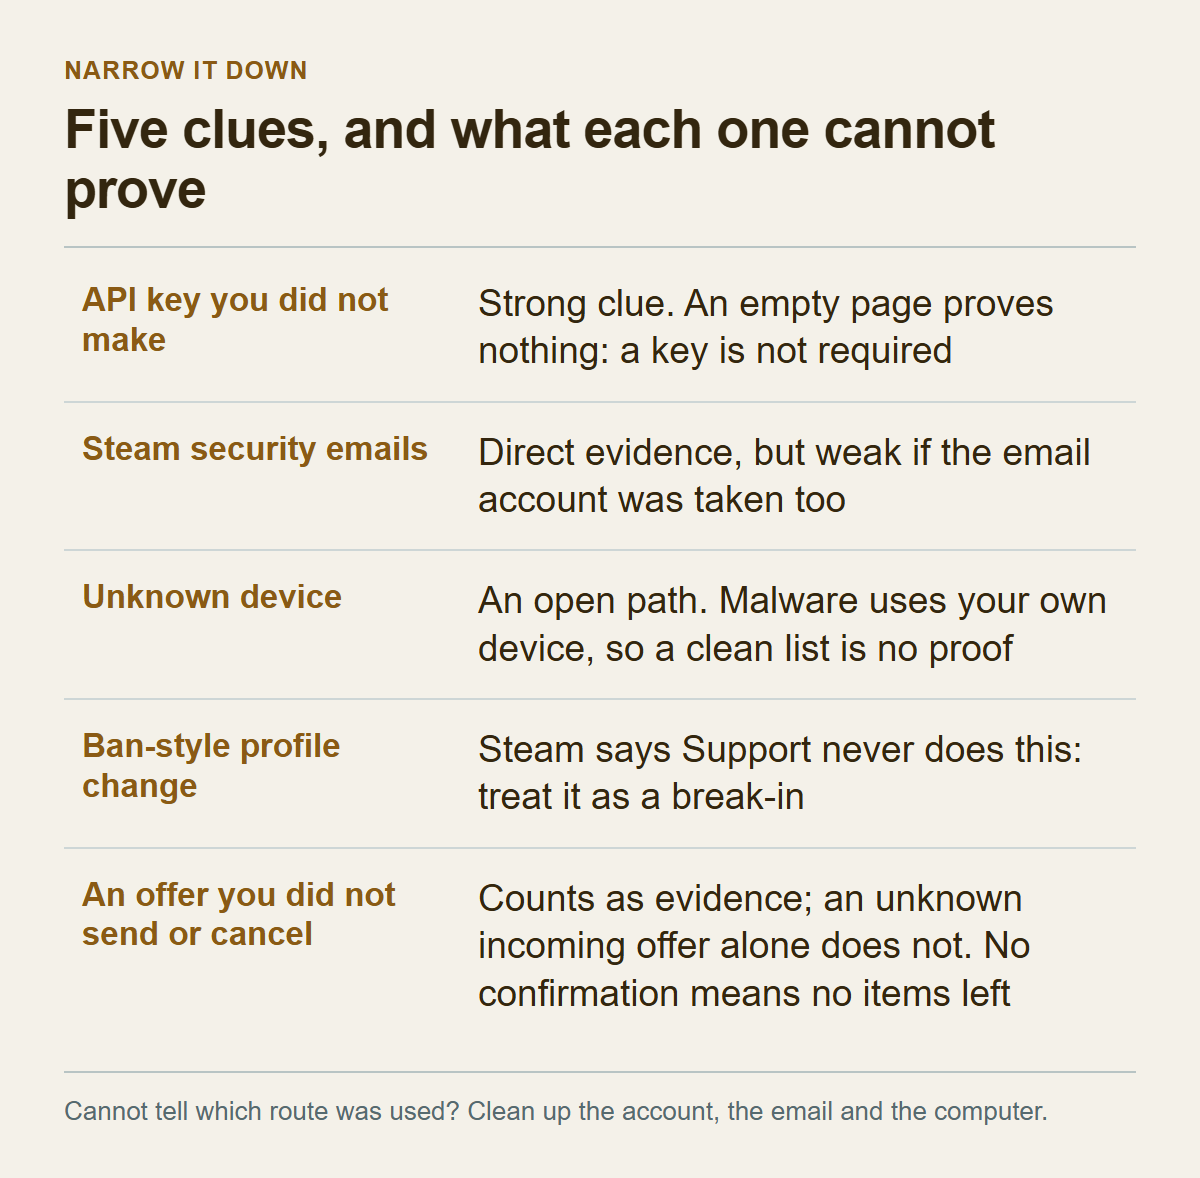
Welcher dieser Wege deiner war, lässt sich aus den Valve-Seiten nicht ablesen. Fünf Stellen kannst du selbst öffnen, und sie engen die Frage ein.
| Hinweis und Fundort | Was er zeigt | Was er nicht beweist |
|---|---|---|
| Ein API-Schlüssel, den du nicht angelegt hast (Seite für den Web-API-Schlüssel) | Das passt zu der Lage, für die Valve den Widerruf empfiehlt, weil ein Angreifer einen angefordert haben könnte. Ein starkes Indiz für einen vorhandenen Zugang. | Eine leere Seite heißt nicht „sicher“, denn der Schlüssel ist nicht nötig. |
| Sicherheitsmails von Steam (Postfach der Steam-Adresse) | Steam meldet Sicherheitsänderungen per E-Mail. Eine Änderung, die du nicht gemacht hast, ist ein direkter Beleg. | Ist auch das Postfach übernommen, ist dieser Hinweis nur eingeschränkt verlässlich. Das ist meine Einschätzung. |
| Ein unbekanntes Gerät (Geräteinformationen in der Steam-App, Liste der autorisierten Geräte) | Ein Gerät, das du nie benutzt hast, spricht für eine offene Sitzung oder Freigabe. Wer Steam Guard in der Steam-App aktiviert hat, sieht dort Informationen zu den Geräten mit Kontozugriff. | Schadsoftware nutzt dein eigenes, schon freigegebenes Gerät. Eine saubere Liste schließt Befall nicht aus. |
| Veränderter Profilinhalt | Ein Angreifer kann das Profil so umgestalten, dass es nach drohender Sperre aussieht. Steam-Support ändert Profilinhalte nie, um mit einer Sperre zu drohen; eine solche Änderung deutet auf ein kompromittiertes Konto. | Keine Änderung heißt nicht, dass nichts passiert ist. |
| Angebote, die ohne dein Zutun gesendet oder abgebrochen wurden (Inventar, Seite „Trade Offers“ mit „Incoming Offers“ und „Sent Offers“, dazu der Verlauf) | Ein Angebot, das ohne dein Zutun abgebrochen wurde, oder ein gesendetes Angebot an ein unbekanntes Konto belegt den Zugriff direkt. | Ein unbekanntes eingehendes Angebot beweist für sich nichts, solche Angebote von Fremden sind üblich. Wurde nichts bestätigt, sind die Gegenstände noch nicht weg. |
Eine Regel für das Lesen der Tabelle: Findet sich in keiner Zeile eine Antwort, kennst du den Weg nicht, ausgeschlossen ist er damit nicht. Ich würde dann Konto, E-Mail-Postfach und Rechner gleichermaßen als verdächtig behandeln. Alle drei zu bereinigen kostet Zeit. Ein ausgelassener Weg kostet mehr, weil der Täter über ihn auch nach dem Passwortwechsel wieder hineinkommt.
Die Trade-URL taucht in dieser Wegeliste nicht auf. Keine der Seiten, die ich gelesen habe, nennt sie als Weg zur Kontoübernahme. Was die Adresse tatsächlich kann, steht im eigenen Beitrag dazu.
Bevor du dich anmeldest: offene Bestätigungen, Gesprächsabbruch, Rechner und E-Mail
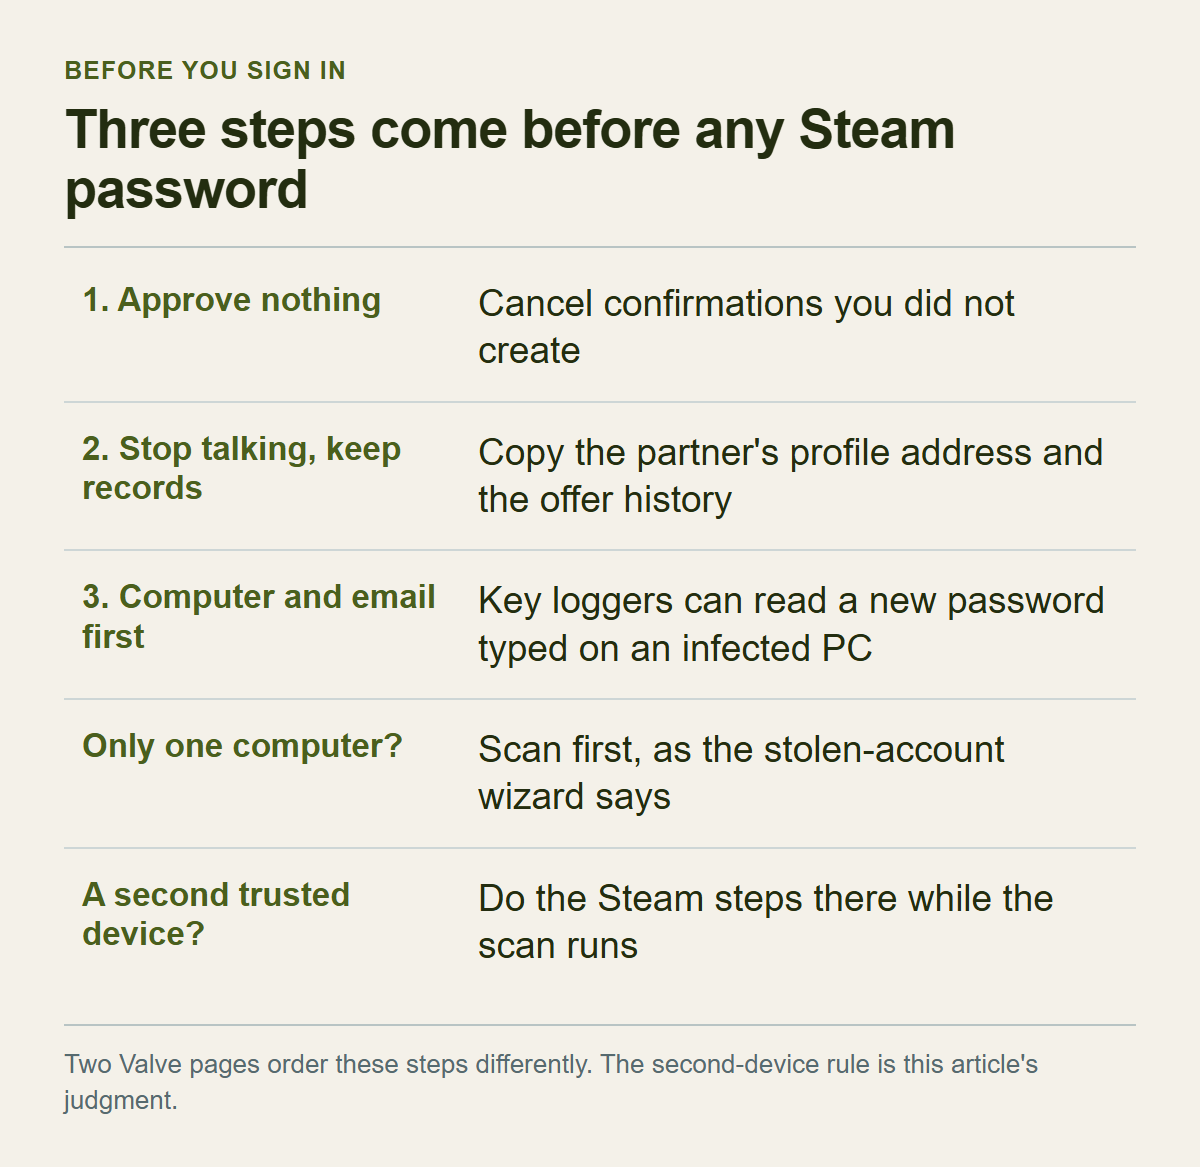
In den ersten Minuten sind drei Dinge zu tun, und zwar in dieser Reihenfolge.
Zuerst bestätigst du nichts mehr. Nach Valves Seite zu Handels- und Marktbestätigungen muss jede Aktion, die Gegenstände wegbewegt, per E-Mail oder in der App bestätigt werden, bevor sie gesendet oder veröffentlicht wird: ein Angebot senden, einen Handel annehmen, einen Eintrag im Communitymarkt (Community Market) anlegen. Ohne Bestätigung kommt der Handel nicht zustande. Gegenstände in einem Angebot bleiben laut der Seite zu Handelsangeboten bis zur Annahme im Inventar. Stehst du also noch vor dem Bestätigungsfenster, sind die Gegenstände noch da.
Liegt eine Bestätigungsanfrage für einen Handel oder Eintrag vor, den du nicht angelegt hast, rät Valve, sie zu öffnen und abzubrechen, und außerdem, das Steam-Passwort über help.steampowered.com zu ändern und auch das E-Mail-Passwort in Betracht zu ziehen. Nach meiner Einschätzung gilt der Abbruch auch für einen Handel, den du selbst angelegt hast, wenn das empfangende Konto nicht zu dem passt, was du vereinbart hattest; das steht so nicht bei Valve. Gesendete Angebote, die noch in der Liste stehen, lassen sich im Inventar auf der Seite „Trade Offers“ unter „Sent Offers“ über „Cancel Trade Offer“ abbrechen. Angebote verfallen nach zwei Wochen von selbst. Hast du schon bestätigt, ist die Lage eine andere; dazu Abschnitt 7.
Als Zweites beendest du das Gespräch mit dem Gegenüber, behältst aber die Belege. Valves Rat ist eindeutig: Wer glaubt, es mit einem Betrüger zu tun zu haben, soll das Gespräch beenden, denn alles, was der andere sagt, gehört zur Masche. Dazu zählt die Behauptung, das Konto sei nicht mehr zu retten, weil der Betrüger alle Daten geändert habe. Sie ist falsch. Laut der Seite zur Wiederherstellung gestohlener Konten kann der Support ein Konto auch dann zurückgeben, wenn E-Mail-Adresse, Passwort und Telefonnummer geändert wurden. Anweisungen von jemandem, der sich auf Discord oder im Steam-Chat als Support ausgibt, befolgst du nicht, auch dann nicht, wenn die Nachricht vom Konto eines Freundes kommt.
Sichere die Profiladresse des anderen Kontos, den Verlauf der Angebote und die Uhrzeiten. Gemeldet wird später über das Profil des Kontos (Abschnitt 7), und der Profilname, den die Freundesliste anzeigt, lässt sich jederzeit ändern. Kopiere also die Adresse, nicht den Namen.
Drittens kommen Rechner und E-Mail vor Steam. Das ist die heikelste Stelle, weil zwei Seiten von Valve es unterschiedlich halten.
Die Account Security Recommendations nennen bei Verdacht diese Reihenfolge: die autorisierten Geräte prüfen und bei Auffälligkeiten die Option zum Abmelden auf allen Geräten nutzen („Sign out everywhere“), das Steam-Passwort ändern, E-Mail und verbundene Konten prüfen, zuletzt das System auf Schadsoftware untersuchen. Der Assistent für gestohlene Konten verlangt dagegen, vor der Wiederherstellung zwei Dinge zu erledigen: den Computer scannen und das E-Mail-Passwort ändern. Die Begründung dort: Keylogger und ähnliche Programme können Kontonamen und Passwort stehlen, deshalb soll vor dem Zurücksetzen gescannt werden. Und Steam-Konten werden häufig nach einer E-Mail-Übernahme kompromittiert; ein neues E-Mail-Passwort verhindert einen zweiten Diebstahl und Störungen der Arbeit des Supports.
Vermutlich wenden sich die Seiten an unterschiedliche Lagen, die erste an jemanden, der im Konto noch handeln kann, die zweite an jemanden, der es zurückholt. Gesagt wird das nirgends. An einer Stelle gehen die beiden Seiten tatsächlich auseinander: Die eine setzt Abmelden und Passwortwechsel vor den Scan, die andere den Scan davor, und keine erklärt den Unterschied.
Ich würde nicht zwischen den beiden wählen, sondern ein anderes Kriterium anlegen: Solange der Rechner verdächtig ist, meldest du dich auf ihm nicht bei Steam an. Auf einem infizierten Rechner ist ein neues Passwort in dem Moment verraten, in dem du es tippst, und genau deshalb verlangt der Assistent den Scan zuerst. Hast du ein anderes vertrauenswürdiges Gerät, etwa dein eigenes Handy oder einen eigens geprüften PC, den sich niemand mit dir teilt, erledigst du die Steam-Schritte dort und lässt den verdächtigen Rechner währenddessen scannen. Gibt es nur ein Gerät, scannst du zuerst, wie es der Assistent vorsieht. Der Preis ist Zeit: Solange der Scan läuft, ruhen die Steam-Schritte. Eine Bremse bleibt die Bestätigung, ohne die kein Handel zustande kommt, sofern das Gerät, auf dem bestätigt wird, dir gehört. Wie weit sie trägt, steht in Abschnitt 6.
Auch der Scan hat Grenzen. Valve warnt, dass Schadsoftware gängige Virenscanner umgehen und sich nach getaner Arbeit selbst entfernen kann. Ein sauberes Ergebnis beweist deshalb nicht, dass der Rechner sauber ist; melde dich vom verdächtigen Rechner weder bei Steam noch bei der E-Mail an, wenn du es vermeiden kannst. Bei der Wahl des Scanners hilft die Hilfeseite zu Schadsoftware: Entfernungsprogramme nur von offiziellen, vertrauenswürdigen Seiten laden, denn viele selbsternannte Entfernungstools sind selbst Schadsoftware. Ein Programm, das Steam „aufräumen“, „optimieren“ oder „reparieren“ will, führst du gar nicht erst aus; auch davor warnt Valve, auf der Seite zum Mobile Authenticator.
Das E-Mail-Passwort änderst du vor dem Steam-Passwort. Auch bei aktivem Steam Guard kann jemand mit Zugriff auf das verifizierte Postfach, der den Kontonamen kennt, den Zugang zurücksetzen. Valve empfiehlt für die E-Mail-Adresse ein starkes Passwort, Zwei-Faktor-Anmeldung und die Sicherheitsempfehlungen des Anbieters; Steam und E-Mail brauchen verschiedene Passwörter. Ist das Postfach übernommen und du änderst nur das Steam-Passwort, lässt sich das neue über die E-Mail wieder zurücksetzen.
In Steam selbst: Sitzungen beenden, Passwort ändern, API-Schlüssel prüfen
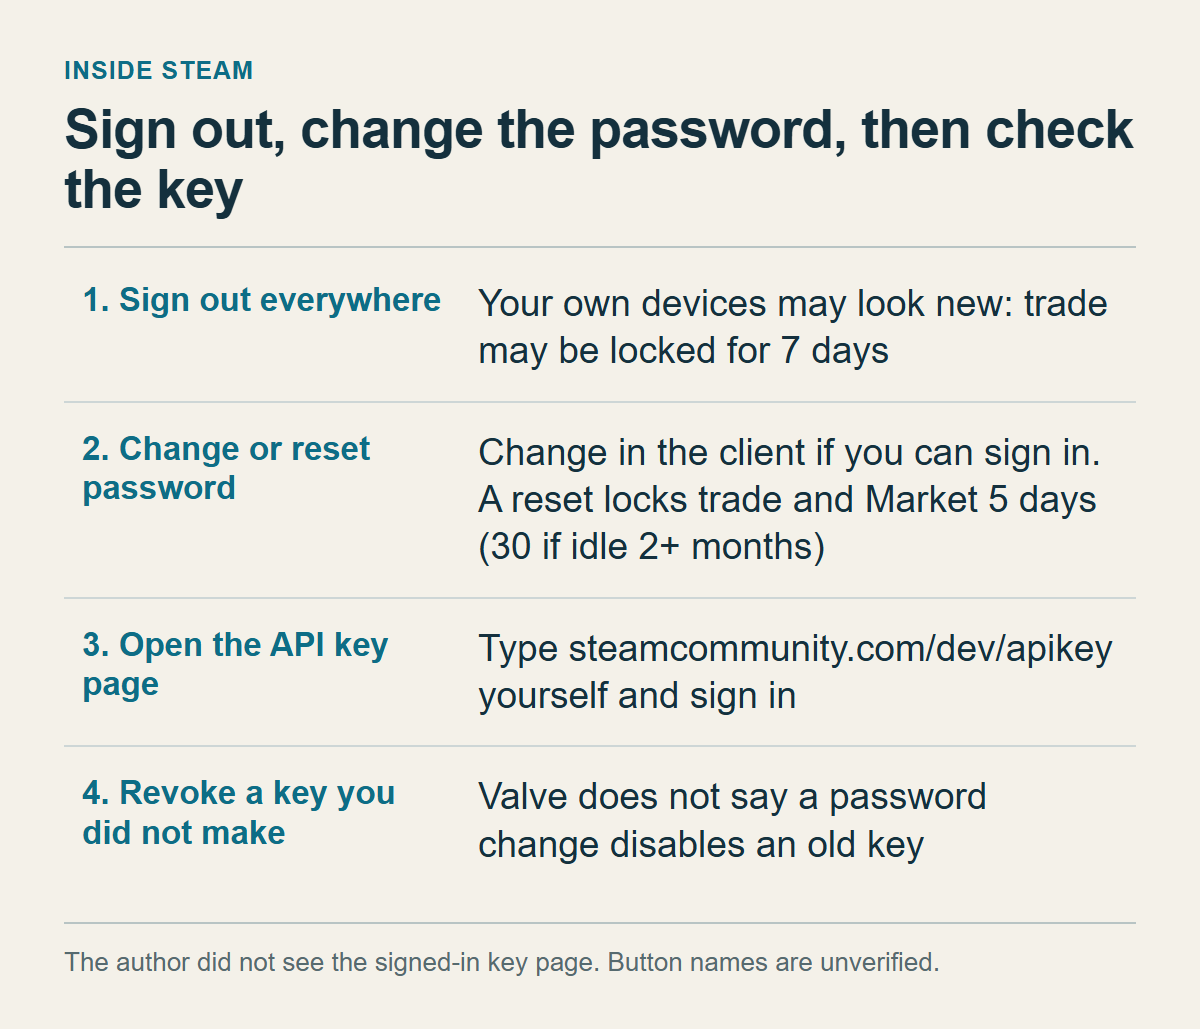
Ab hier gehe ich davon aus, dass du dich von einem vertrauenswürdigen Gerät aus anmeldest.
Zuerst werden offene Sitzungen geschlossen. Die Account Security Recommendations sagen: autorisierte Geräte prüfen und bei Auffälligkeiten „Sign out everywhere“ verwenden. Das ältere Steam-Guard-FAQ beschreibt die Entautorisierung unter „Account Details“, „Manage Steam Guard“. Sie nimmt allen Computern und Geräten, die Zugriff auf das Konto haben, die Autorisierung, sodass sie beim nächsten Login wie neue Geräte aussehen und einen Steam-Guard-Code verlangen. Die Menünamen unterscheiden sich von Seite zu Seite; richte dich nach dem, was auf deinem Bildschirm steht. Wer Steam Guard in der Steam-App aktiviert hat, sieht dort Informationen zu den Geräten mit Kontozugriff.
Dieser Schritt kann Nebenwirkungen haben. Nach der Seite zu Handels- und Marktbeschränkungen kann ein bisher nicht autorisiertes Gerät 7 Tage lang weder handeln noch den Markt nutzen. Ausgenommen sind Konten, auf denen seit mindestens 7 Tagen ein Mobile Authenticator läuft, und der Support kann diese Beschränkung nicht ändern. Ob „Sign out everywhere“ in dieser Hinsicht wie eine Entautorisierung wirkt, steht in den Dokumenten, die ich gelesen habe, nicht. Aufschieben würde ich das Abmelden aus Sorge um den Handel trotzdem nicht: Man spart ein paar Tage, riskiert aber mehr.
Dann das Passwort, und dafür gibt es zwei Wege. Kannst du dich anmelden, änderst du es im Steam-Client unter Steam, Settings, Security, Change Password (so heißen die Punkte auf der englischen Hilfeseite). Steam schickt einen Bestätigungscode an die Adresse des Kontos, du gibst ihn ein und wählst ein neues Passwort, das kein früheres sein darf und die Stärkeanforderungen erfüllen muss; am Ende kommt eine Bestätigungsmail. Die Seite dazu beschreibt nur den Desktop-Client. Kannst du dich nicht anmelden, führt die Seite „Help, I can't sign in“ zum Eintrag für gestohlene Konten und zum Zurücksetzen. Wenn die Selbsthilfe nicht reicht, endet der Weg in einem Formular für den Support. Halte dafür mögliche Anmeldenamen, die E-Mail-Adressen, die du für das Konto genutzt haben könntest, und einen Eigentumsnachweis bereit.
Ändern und Zurücksetzen sind nicht dasselbe. Wer das Passwort vergessen hat und es über die Hilfeseite oder den Support zurücksetzt, bekommt laut der Seite zu den Beschränkungen 5 Tage lang Handels- und Marktsperre, bei Konten ohne Aktivität seit mehr als zwei Monaten 30 Tage. Die Änderung in den Client-Einstellungen unterliegt dieser Sperre nicht. Als Beispiel für ein Zurücksetzen nennt dieselbe Seite allerdings gerade den Weg über help.steampowered.com. Eine andere Valve-Seite rät bei unbekannten Bestätigungen, das Passwort über diese Hilfeseite zu ändern, beide Wege sind also offiziell, nur der zweite zieht die Sperre nach sich. Meine Einschätzung: Kannst du dich anmelden, änderst du im Client; kannst du dich nicht anmelden, nimmst du das Zurücksetzen samt Sperre in Kauf. Das neue Passwort muss sich vom E-Mail-Passwort unterscheiden.
Zuletzt der API-Schlüssel. Die Seite liegt unter steamcommunity.com/dev/apikey. Valve nennt diese Adresse selbst und rät dort zum Widerruf, wenn du den Schlüssel weitergegeben hast oder ein Angreifer in deinem Namen einen angefordert haben könnte. Nach der Entwicklerdokumentation braucht ein Nutzerschlüssel ein Steam-Konto und einen Domainnamen und wird auf der Registrierungsseite von Steam Community erstellt. Die Nutzungsbedingungen verlangen, den Schlüssel vertraulich zu halten und nicht an Dritte weiterzugeben. Wer dich nach deinem Schlüssel fragt, verlangt also genau das, was laut den Bedingungen vertraulich bleiben muss.
Hier ist eine Grenze zu nennen. Ich habe die Adresse ohne Anmeldung geöffnet, und Steam hat auf die Anmeldeseite umgeleitet. Was nach der Anmeldung zu sehen ist, welche Schaltflächen es gibt und was angezeigt wird, wenn ein Schlüssel existiert, habe ich nicht gesehen. SteamDB schreibt, die Seite zeige Schlüssel und Domain und eine Schaltfläche „Revoke My Steam Web API Key“. Das ist die Beschreibung einer Drittseite und von mir nicht überprüft. Heißt der Punkt bei dir anders, folge dem Widerrufspunkt auf deinem Bildschirm.
Die Entscheidungsregel ist schlicht. Einen Schlüssel, den du nie angelegt hast, widerrufst du. Einen, dessen Urheber du nicht kennst, auch. Nutzt du einen Schlüssel in einem selbst gebauten Werkzeug, bleibt das Werkzeug mit dem Widerruf stehen, und du brauchst einen neuen Schlüssel; diesen Preis musst du dann tragen. Ist die Seite leer, ist eben kein Schlüssel vorhanden, mehr nicht. Da der Schlüssel für die Masche nicht nötig ist, taugt das nicht als Sicherheitsbeleg.
Dass der Schlüssel erst nach Passwort und Sitzungen kommt, ist eine Schlussfolgerung. Bleibt eine Sitzung des Angreifers offen, kann sie nach deinem Widerruf einen neuen Schlüssel anlegen, und Valve beschreibt ja selbst, dass Angreifer mit Kontozugriff Schlüssel anlegen. Umgekehrt steht in den Valve-Seiten nicht, ob ein bereits ausgestellter Schlüssel nach einem Passwortwechsel ungültig wird. Deshalb unterstelle ich nicht, dass der Passwortwechsel den Widerruf ersetzt, und erledige beides selbst.
Ein anderer Beitrag auf dieser Website, Warum Steam deinen Handel bis zu 15 Tage zurückhält und was du prüfen solltest, nennt in seiner Notfallliste den API-Schlüssel vor dem Abmelden und dem Passwortwechsel. Die Reihenfolge hier stützt sich auf zwei Valve-Seiten. Für die Schritte in Steam (überall abmelden, dann Passwort) folgt sie den Account Security Recommendations, für das, was davor kommt (Rechner scannen, E-Mail-Passwort ändern), dem Assistenten für gestohlene Konten. In beiden Listen kommt der API-Schlüssel nicht vor. Ich habe ihn ans Ende gesetzt, mit der Begründung oben, und die stammt von mir, nicht von Valve. Die Umleitungsseite ordnet den Schlüssel in keine Reihenfolge ein, und wie beschrieben ordnen Valves eigene Seiten auch die übrigen Schritte nicht einheitlich. Wichtiger als die genaue Reihenfolge ist, dass du dich für eine entscheidest und sie vollständig durchziehst, statt Schritte aus zwei Listen zu mischen. Wer mit dem Schlüssel beginnt, öffnet die Seite nach dem Passwortwechsel am besten noch einmal, aus dem eben genannten Grund.
Was ein Schlüssel auf einem Konto alles ändern kann, liste ich nicht auf. Valves Hilfeseite sagt nur, dass sich damit Änderungen am Konto ausführen lassen. In der öffentlichen Referenz zu IEconService finden sich Abfragen zu Handelsverlauf und Angeboten sowie Cache-Aufrufe, die nur Herausgebern offenstehen. Welche Aufrufe das Konto verändern, steht dort nicht. Die Lücke fülle ich nicht mit Vermutungen.
Echte und gefälschte Anmeldeseite unterscheiden
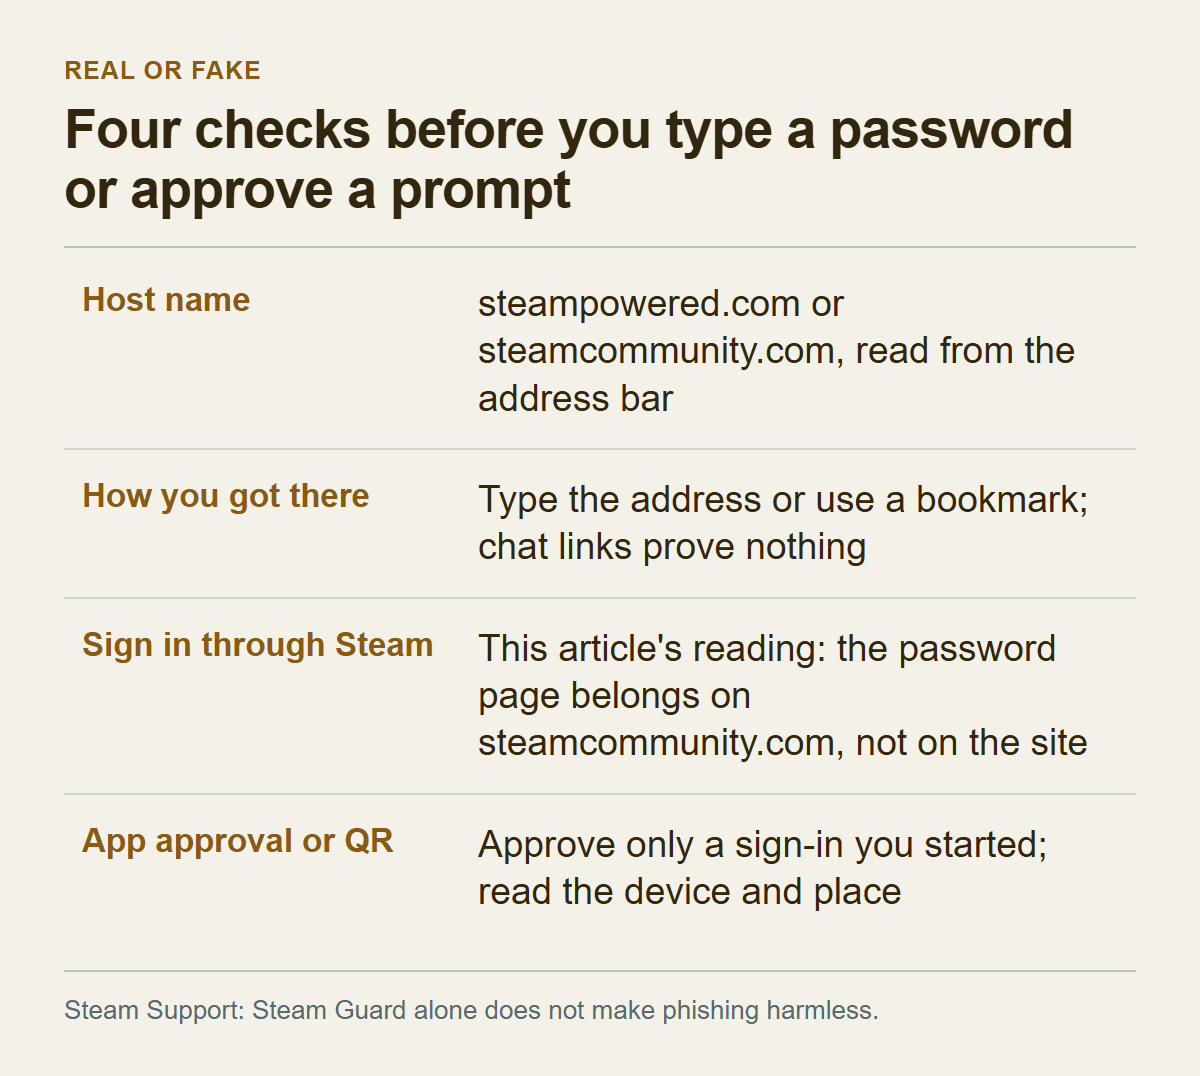
Dass die Umleitung mit einer gefälschten Anmeldeseite beginnt, hat Valve nicht gesagt. Die Definition der Kontoübernahme nennt aber gefälschte Steam-Seiten und Handelsseiten von Dritten, auf denen Nutzer ihre Zugangsdaten abgeben, und die Umleitungsseite führt Phishing-Websites und die Installation von Schadsoftware als Risiken auf. Wer solche Seiten erkennt, verhindert einen Rückfall. Es gibt vier Prüfungen.
Die erste gilt dem Host. Die Valve-Seite zu Account-Phishing sagt, offizielle Steam-Anmeldungen führen auf die Domains steampowered.com oder steamcommunity.com. Die Account Security Recommendations nennen in diesem Zusammenhang www.steampowered.com, store.steampowered.com, steamcommunity.com und help.steampowered.com. Entscheidend ist der Host-Name, nicht ob irgendwo „steam“ in der Adresse vorkommt. Wie man Adressen liest, bei denen hinter dem echten Namen eine andere Domain hängt, steht im Beitrag zur Trade-URL. Valve warnt außerdem vor raffinierten Falschschreibungen, mit denen Links wie Valve-Links aussehen sollen, und rät, im Zweifel nicht zu klicken.
Zweitens zählt, wie du dorthin gelangt bist. Die Umleitungsseite rät: keinen Links folgen, keine Anwendungen installieren, keine Zugangsdaten herausgeben. Links von Freunden prüfst du lieber noch einmal, weil deren Konto übernommen sein kann. Seiten, die eine Anmeldung verlangen, öffnest du über die Adressleiste oder ein Lesezeichen. Auch die Adresse für den API-Schlüssel tippst du am besten selbst ein und vertraust keinem Link dorthin.
Drittens die Anmeldung „über Steam“ auf fremden Seiten. Laut der Dokumentationsseite kann Steam als OpenID-Anbieter auftreten, sodass eine Website die SteamID bestätigen kann, ohne dass Nutzer ihren Steam-Namen und ihr Passwort dort eingeben; das Verlangen danach würde gegen die API-Bedingungen verstoßen. Die Bedingungen verbieten außerdem, das Steam-Passwort beim Login abzufangen oder zu speichern. Wendet man das Prinzip an, gehört die Seite, auf der nach dem Klick auf die Steam-Anmeldung das Passwort abgefragt wird, auf den Host steamcommunity.com. Zeichnet die fremde Seite Felder für Steam-Name und Passwort in ihr eigenes Layout, weicht das von dem ab, was Valve beschreibt.
Beide Quellen sind alt, die Bedingungen stammen von Juli 2010, und die Dokumentationsseite behauptet noch, es gebe nur Schnittstellen für Team-Fortress-2-Gegenstände. Ich zitiere sie deshalb nur für das Prinzip. SteamDB schlägt als Test vor, ein Login-Popup aus dem Browserfenster zu ziehen: Ein gefälschtes, in die Seite gemaltes Popup lasse sich nicht herausziehen. Das ist ein ungetesteter Tipp einer Drittseite.
Viertens die Freigabe in der App. Laut der Valve-Seite zum Mobile Authenticator zeigt die App beim QR-Login eine Bestätigungsseite mit Einzelheiten zum Anmeldeversuch, darunter eine Karte und der ungefähre Standort des Geräts, und fordert dazu auf, nur freizugeben, wenn die Angaben stimmen. Eine Anmeldung lässt sich auch per Benachrichtigung freigeben, nachdem Name und Passwort eingegeben wurden. Gib nur Anmeldeversuche frei, die von dir ausgehen, in einem Fenster, das du selbst geöffnet hast; auf eine Benachrichtigung, die du nicht ausgelöst hast, reagierst du nicht. SteamDB beschreibt QR-Phishing-Seiten, die den QR-Code einer Anmeldung des Angreifers anzeigen, damit das Opfer ihn scannt und bestätigt. Auch das ist die Aussage einer Drittseite und nicht überprüft. Bei Valve habe ich nur bestätigt gefunden, dass die App Angaben zum Versuch zeigt.
Für Nachrichten gilt derselbe Maßstab. Nachrichten, die sich als Steam-Support ausgeben, ignorierst du, sofern sie nicht von help.steampowered.com stammen. Der Support meldet sich nicht über die Freundesliste und fragt nie nach Passwörtern oder Authenticator-Codes. SMS-Wiederherstellungs- oder Entfernungscodes gibst du niemandem; Valve nennt das äußerst riskant. Steam Guard allein schützt ebenfalls nicht vor Phishing; das schreibt die Valve-Seite zu Account-Phishing selbst.
Hast du ein Passwort schon eingegeben, behandle es als verraten. Geh zurück zu den Abschnitten 3 und 4, prüfe zuerst E-Mail und Rechner und ändere dann das Steam-Passwort auf einem vertrauenswürdigen Gerät. Eine Methode, eine Fälschung am bloßen Aussehen zu erkennen, steht in keiner der Seiten, die ich gelesen habe, und ein gut gemachter Klon sieht eben aus wie das Original. Miss deshalb am Host und am Weg dorthin, nicht am Design.
Die Bestätigung am Handy ist die letzte Kontrolle, aber nur, wenn man sie liest
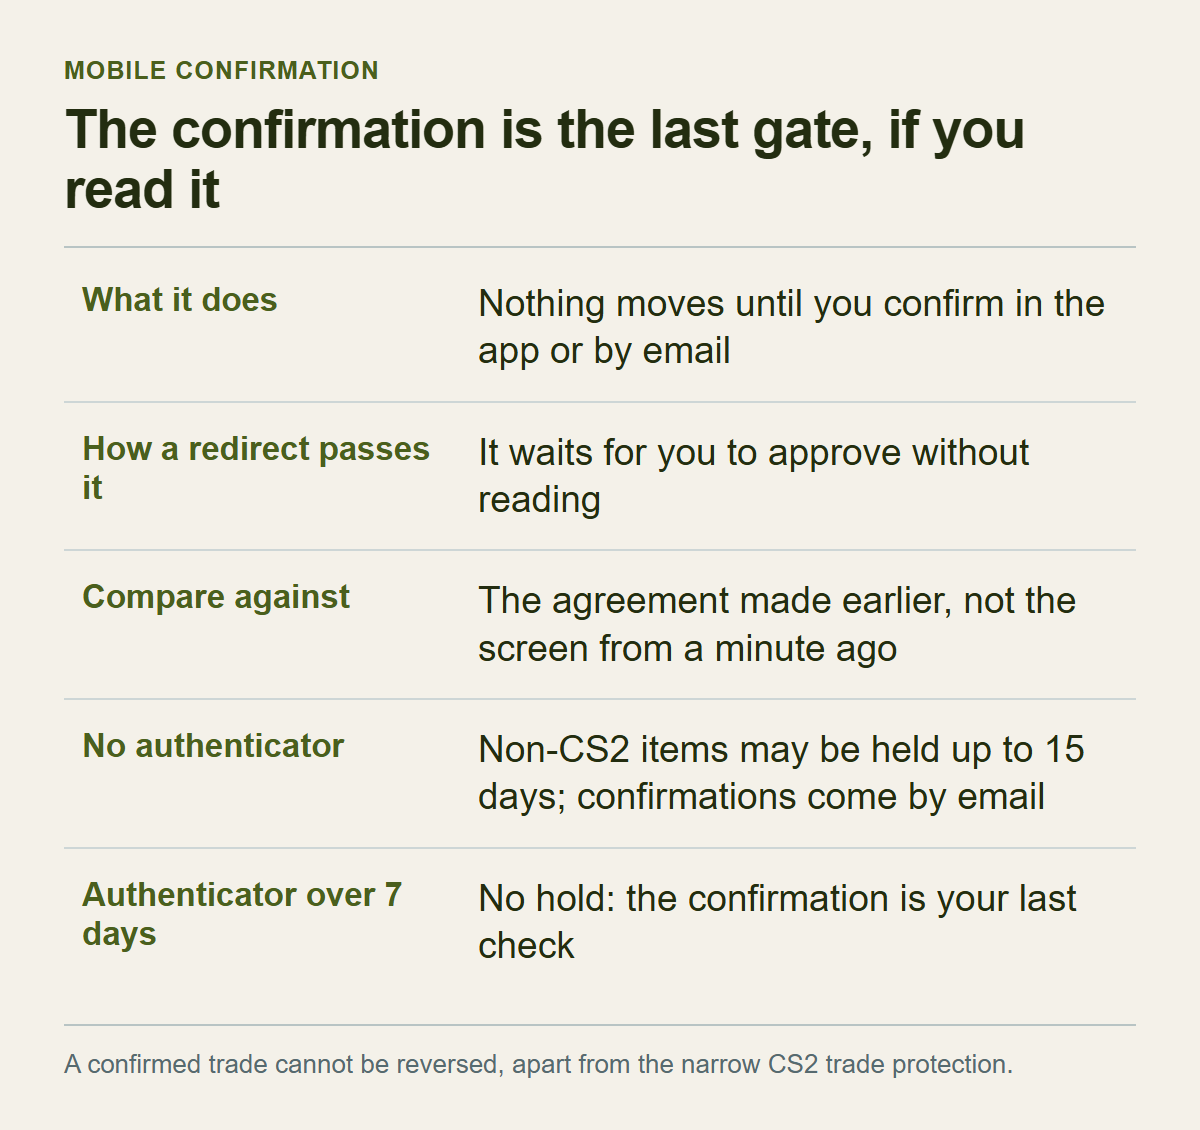
Nach so einem Vorfall liegt die Frage nahe, wozu die Bestätigung gut sein soll, wenn die Gegenstände trotz Bestätigung weg sind. Nach Valves Beschreibung der Masche versagt die Bestätigung dabei nicht, die Masche setzt darauf, dass sie nicht gelesen wird.
Die Seite zu den Bestätigungen nennt sie den letzten Schritt, in dem Nutzer einen Handel prüfen, bevor er abgeschlossen wird. Sei Konto oder Computer kompromittiert, mache es die Bestätigung einem Angreifer sehr schwer, Gegenstände zu stehlen. Abschalten lässt sie sich nicht. Die Umleitung bricht diese Kontrolle nicht auf, sie läuft durch sie hindurch: Vom übernommenen Konto aus wird dein Handel abgebrochen, ein untergeschobener ersetzt ihn, und den bestätigst du dann selbst. Die Kontrolle schützt nur, solange jemand liest, was ihr vorgelegt wird. Ist ein Handel bestätigt, gibt es laut der Scam-FAQ keinen Weg, ihn rückgängig zu machen. Den engen Sonderweg beschreibt Abschnitt 7.
Was soll man also lesen? Valve sagt, das Bestätigungssystem in der mobilen App liefere alle Angaben, mit denen sich erkennen lässt, ob ein Handel umgeleitet wurde, zählt aber nicht auf, welche Felder angezeigt werden. In den Seiten, die ich gelesen habe, steht auch keine Aufstellung des Bestätigungsbildschirms. Die Empfehlungen zum sicheren Handeln schreiben, das Handelsangebot zeige Angaben zum Partner, etwa wie lange man befreundet ist, Steam-Level, Kontoalter und moderierte Gruppen. Das gilt für das Angebot und nicht zwingend für den Bestätigungsbildschirm.
Das Lesekriterium ist deshalb meine eigene Festlegung. Vergleiche das empfangende Konto und die Gegenstandsliste mit der Vereinbarung, die du vorher getroffen hast, also mit dem vereinbarten Profil und den vereinbarten Gegenständen samt Stückzahl, etwa dem Profil, das die Handelsseite bei der Bestellung genannt hat. Nicht mit dem Bildschirm, den du eine Minute zuvor gesehen hast. Nach SteamDB wird das umgeleitete Angebot so gebaut, dass es genau wie der gerade angelegte Handel aussieht. Stimmt diese Darstellung, besteht es jeden Vergleich mit dem Bild von eben, und nur ein unabhängiger Maßstab hilft.
Lässt sich nichts abgleichen, brich ab. Abbrechen kostet das erneute Senden. Eine falsche Bestätigung lässt sich nicht zurücknehmen. Dass die Gegenseite drängt, ist ein weiteres Signal: Die Scam-FAQ rät, Druck zu ignorieren und nichts zu überstürzen. Angebote verfallen erst nach zwei Wochen, eine Forderung, binnen Minuten zu entscheiden, stammt also nicht aus den Handelsregeln.
Ohne Mobile Authenticator kommen die Bestätigungen per E-Mail. Die Scam-FAQ führt dazu eine Masche auf, bei der man dich überredet, die Bestätigungsmail oder den Link weiterzuleiten, damit der Betrüger den Handel selbst bestätigt. Leite solche Mails und Links an niemanden weiter.
Bei Gegenständen aus anderen Spielen als Counter-Strike 2 hängt es vom Authenticator ab, ob nach der Bestätigung noch eine zweite Gelegenheit bleibt. Wer nicht seit mindestens 7 Tagen mit einem Mobile Authenticator geschützt ist, dessen abgehende Gegenstände hält Steam bis zu 15 Tage zurück. Bricht man einen angenommenen, zurückgehaltenen Handel ab, folgt eine 7-tägige Handelssperre. Angebote, die mehr als 7 Tage nach dem Hinzufügen des Authenticators entstehen, werden nicht zurückgehalten. Die Regeln im Einzelnen stehen im Beitrag zu Trade Hold und Market Hold. Für Counter-Strike-2-Gegenstände gibt es diese Haltefrist nicht: Laut Valves Seite zu Trade Protected Items unterliegen sie weder Trade Holds noch Escrow, egal wie gut das Konto geschützt ist, und wechseln sofort den Besitzer; dort gilt stattdessen der Handelsschutz (Abschnitt 7).
Für den Vorfall folgt daraus: Mit Authenticator ist die Bestätigung praktisch die einzige Prüfung, bevor etwas das Konto verlässt. Ohne Authenticator gibt es bei Gegenständen außerhalb von Counter-Strike 2 die Haltefrist als zweite Gelegenheit, die aber nur nützt, wenn du innerhalb der Frist selbst merkst, dass etwas nicht stimmt. Einen Vergleich, welcher Weg im Ernstfall besser ausgeht, habe ich in den gelesenen Seiten nicht gefunden. Valve beschreibt die Codes aus der Steam-App als beste Sicherheitsstufe, mehr sagt es dazu nicht.
Eine weitere Grenze: Eine Bestätigung hat nur dann Wert, wenn das Gerät, das sie erhält, dir gehört. Was geschieht, wenn der Angreifer auch den Authenticator kontrolliert, steht in den gelesenen Dokumenten nicht, deshalb behaupte ich dazu nichts. Bekannt ist, dass ein Konto immer nur einen Authenticator hat. Empfängt deine App keine Codes und Bestätigungen für das Konto mehr, ist denkbar, dass der Authenticator auf ein anderes Gerät verschoben wurde. Das ist eine Vermutung, die nicht in den Dokumenten steht. Dann beginne die Wiederherstellung über den Eintrag für einen verlorenen Authenticator in „Help, I can't sign in“.
Gegenstände, die schon weg sind: was noch geht und was nicht
Hast du die Bestätigung schon gedrückt, führt am Thema Gegenstände kein Weg vorbei. Zuerst die Richtlinie.
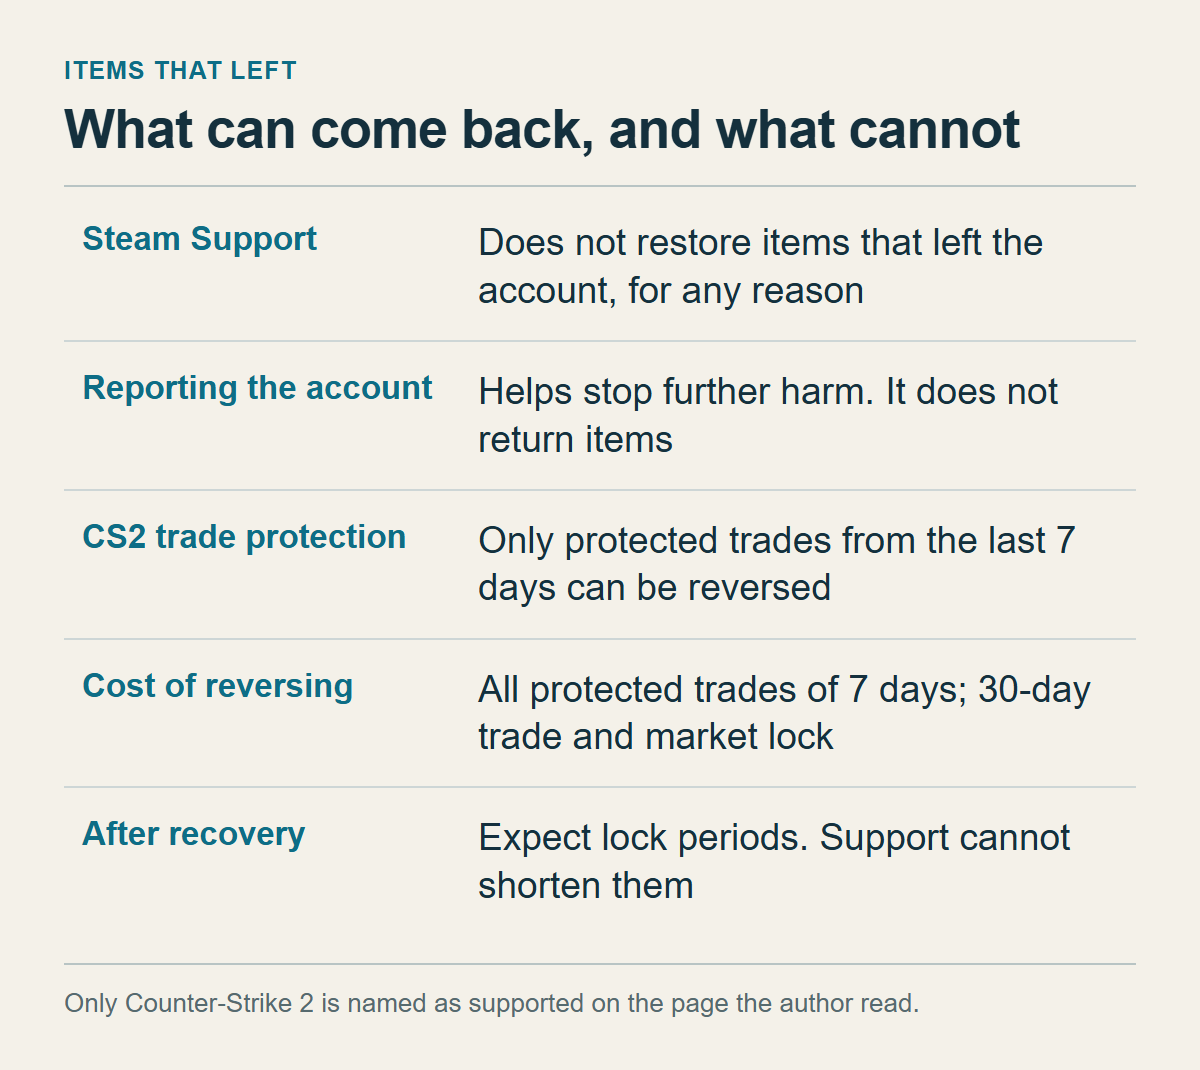
Die Richtlinie zur Wiederherstellung von Gegenständen sagt, Steam-Support stelle Gegenstände, die ein Konto verlassen haben, aus keinem Grund wieder her, gleich ob durch Handel, Marktgeschäft, Löschung oder Verschenken. Die Begründung steht dabei: Gegenstände wechseln bis zu einer Anfrage oft mehrfach den Besitzer, eine Wiederherstellung hieße also, sie zu duplizieren oder einem anderen, unbeteiligten Nutzer wegzunehmen, und Duplikate entwerten die Gegenstände aller. Die Handelshilfe verweist darauf, dass Gegenstände, die man für unfair getauscht hält, nicht zurückgegeben werden, und es gebe keine Ausnahmen. Das ist Richtlinientext und kein Urteil über deinen Fall. Eine Wahrscheinlichkeit nennt keine der Seiten, und ich erfinde keine.
Wozu dann melden? Laut der Meldeanleitung öffnest du das Profil des beteiligten Kontos, wählst im Menü oben rechts „Report Player“, dann Kategorie und Verstoß und schreibst eine kurze Darstellung der Interaktion. Eine Profilmeldung sei besser als ein Support-Ticket, weil sie die Informationen über die Interaktion beider Konten am besten enthalte und schneller geprüft werde. Betrüger, bei denen Belege vorliegen, können nach der Handelshilfe von der Community einschließlich Handel und Markt ausgeschlossen werden. Ist ein Freundeskonto beteiligt, ist es wahrscheinlich gestohlen, und eine Meldung kann den Support veranlassen, es zu sperren, bis der Inhaber es gesichert hat. Die Meldung dient dazu, weiteren Schaden zu verhindern. Ein Weg, die eigenen Gegenstände zurückzubekommen, ist sie nicht. Externe Chat- oder E-Mail-Konten, über die das Gespräch lief, meldest du mit den Werkzeugen des jeweiligen Dienstes. Moderatoren handeln nach der Meldeanleitung nur bei Verstößen, die sich an der tatsächlichen Nutzung des gemeldeten Kontos überprüfen lassen; ein Ergebnis ist mit der Meldung nicht zugesagt.
Einen Sonderweg gibt es nach den gelesenen Seiten nur beim Handelsschutz (Trade Protection): Der Support gibt nichts zurück, du selbst machst geschützte Handelsgeschäfte rückgängig. Die Seite nennt Counter-Strike 2 als einziges unterstütztes Spiel. Zurücknehmen lässt sich nur ein Handelsgeschäft, das als geschützt angelegt wurde, und nur innerhalb von 7 Tagen. Vorher musst du das Konto selbst wieder kontrollieren; ist das unsicher, verweist Valve an den Support. Der Preis ist hoch: Es kehren alle Handelsgeschäfte mit geschützten Gegenständen aus den letzten 7 Tagen zurück, nicht nur das eine, und dein Konto ist danach 30 Tage für Handel und Markt gesperrt. Was dazugehört und wie man abwägt, steht im Abschnitt zur Rückabwicklung in der Handels-Checkliste, hier wiederhole ich es nicht.
Für diesen Vorfall zählt ein einziger Punkt: Die 7 Tage laufen, während du Rechner, E-Mail, Sitzungen und Passwort in Ordnung bringst, und diese Zeit fehlt am Ende. Ist die Frist verstrichen, ist der Weg zu. Wenn CS2-Gegenstände betroffen sind, halte die Reihenfolge ein, aber trödle nicht.
Nach der Wiederherstellung können Sperrfristen den Handel einschränken, je nach Weg etwa ein Passwort-Reset, ein neu autorisiertes Gerät oder ein entfernter Authenticator. Die vollständige Übersicht, wie sie zustande kommen und sich zusammensetzen, steht im Beitrag Warum Steam deinen Handel bis zu 15 Tage zurückhält und was du prüfen solltest. Der Support kann sie nach den gelesenen Seiten nicht ändern, maßgeblich sind Grund und Ablaufdatum, die Steam auf deinen eigenen Bildschirmen anzeigt. Wer anbietet, eine Sperre aufzuheben, spricht deshalb nicht für Valve.
Dasselbe gilt für jeden, der dir deine Gegenstände zurückholen will. Geld und Zugangsdaten gehören nicht in solche Hände. Die Scam-FAQ rät, selbst einem Betrüger, der das Konto übernommen hat, nichts zu zahlen: Er gebe es kaum zurück und verlange eher mehr, das Konto lasse sich dagegen jederzeit über den Support zurückholen. Der Support fragt nie nach deinem Passwort. Rückholdienste behandeln die Seiten nicht ausdrücklich; dass sie wie die geschilderten Maschen funktionieren, ist meine Anwendung dieser Aussagen.
Nach der Wiederherstellung: was du noch einmal ansiehst, bevor du wieder handelst
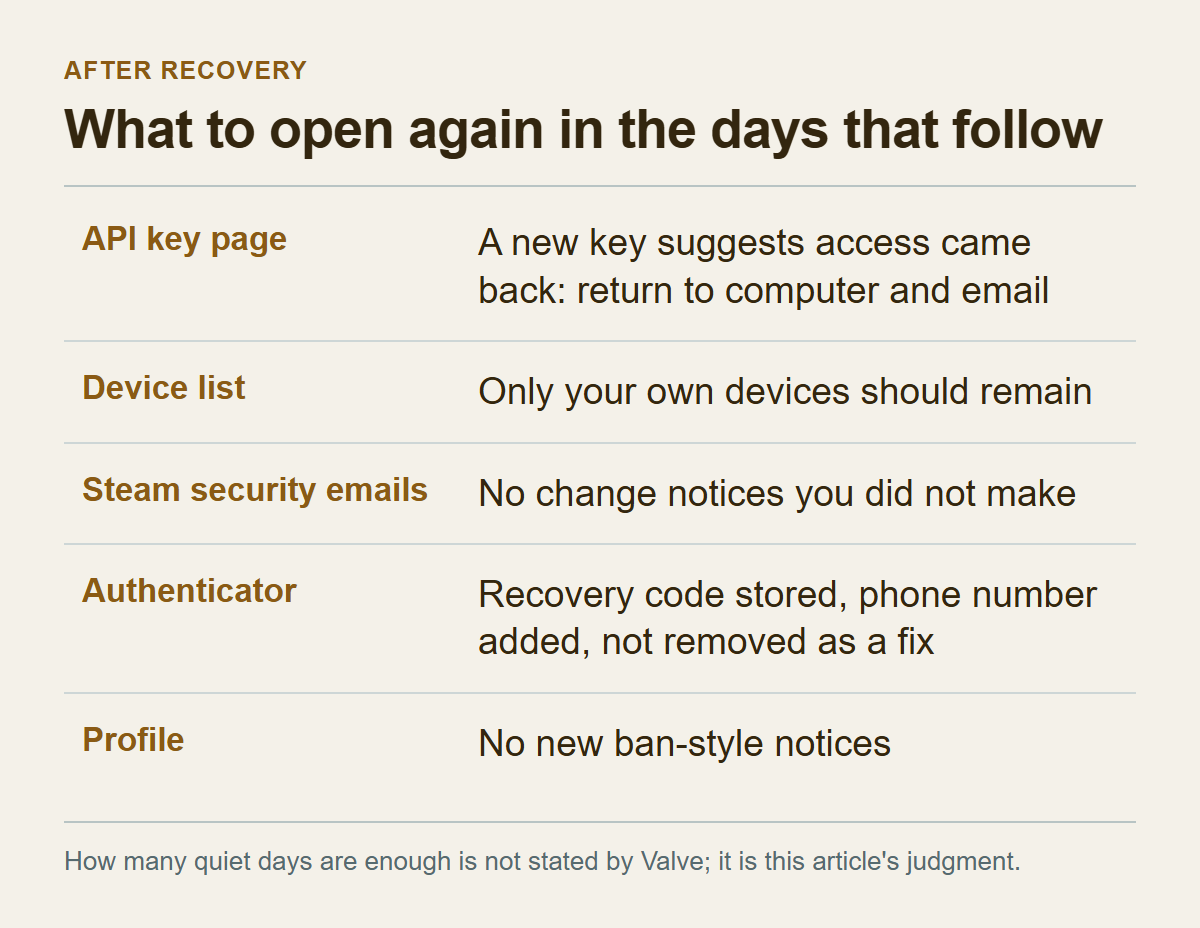
Ein neues Passwort und ein widerrufener Schlüssel bedeuten nicht, dass die Sache erledigt ist, weil der Weg des Angreifers unbekannt war. Ob er geschlossen ist, zeigt sich erst mit etwas Abstand.
Öffne nach einigen Tagen die Seite für den API-Schlüssel noch einmal. Steht anstelle des gelöschten ein neuer Schlüssel dort, hat jemand wieder Zugriff aufs Konto. Das ist ein Rückschluss aus Valves Aussage, dass Angreifer mit Kontozugriff Schlüssel erzeugen. Ein neuer Schlüssel heißt, dass der Weg offen ist, und du fängst erneut bei Rechner und E-Mail an. SteamDB rät ebenfalls, die Schlüsselseite nach dem ersten Login auf einer neuen Seite wieder anzusehen. Das ist ein ungeprüfter Rat einer Drittseite, der in dieselbe Richtung zeigt, deshalb nenne ich ihn hier.
Danach die Geräteliste: Stehen bei den autorisierten Geräten und in den Geräteinformationen der App nur noch deine eigenen? Steam meldet Sicherheitsänderungen per E-Mail, wie die Account Security Recommendations sagen, achte also eine Weile darauf, ob im Posteingang Änderungshinweise eintreffen, die du nicht ausgelöst hast. Dasselbe gilt für das Profil: Taucht wieder etwas auf, das nach Sperrdrohung aussieht, werte das als Zeichen, dass der Zugriff weiterbesteht.
Hattest du bisher keinen Authenticator, richte ihn jetzt ein; die Schritte stehen in Valves Anleitung. Danach reichen drei Kontrollen: Wiederherstellungscode notiert und sicher verwahrt, eine Telefonnummer hinterlegt (pro Konto nur eine) und Backup-Codes ausgedruckt statt als Screenshot gespeichert. Über die Kosten solltest du vorher Bescheid wissen: Das Hinzufügen hebt bestehende Einschränkungen nicht sofort auf; Handelsangebote, die in den ersten 7 Tagen angelegt werden, werden weiterhin bis zu 15 Tage zurückgehalten. In diesen 7 Tagen bleibt die Haltefrist bestehen, danach entfällt sie.
Hattest du schon einen, entferne ihn nicht, um ein Problem zu lösen, und füge ihn dann neu hinzu. Das Entfernen sperrt Handel und Markt für 15 Tage, und selbst die reguläre Übertragung auf ein neues Handy bringt 2 Tage Einschränkung. Genügt ein Umzug des Authenticators, ist die Übertragung deutlich leichter als ein Entfernen.
Zuletzt die Kriterien fürs Weiterhandeln. Die Seite für den API-Schlüssel ist leer, in der Geräteliste stehen nur deine Geräte, der Authenticator liegt auf deinem Handy, E-Mail und Rechner sind bereinigt, und es sind einige Tage ohne neue Auffälligkeit vergangen. Wie viele Tage genug sind, steht in keinem Dokument. Das Kriterium ist meine Festlegung und besagt nur: Mit jedem ruhigen Tag wächst das Vertrauen. Einen kleinen Testhandel würde ich nicht empfehlen, weil ein gelungener Handel nicht beweist, dass der Weg geschlossen ist. Wende stattdessen bei jedem Handel das Leseprinzip aus Abschnitt 6 an und gleiche Empfängerkonto und Gegenstände mit der Vereinbarung ab.
Die Reihenfolge noch einmal im Überblick:
1. Unbekannte Bestätigungen öffnen und abbrechen. Auch einen eigenen Handel nicht bestätigen, wenn das Empfängerkonto nicht zur Vereinbarung passt. 2. Das Gespräch beenden, Profiladresse und Angebotsverlauf sichern. 3. Ein vertrauenswürdiges Gerät bestimmen, den verdächtigen Rechner scannen, zuerst das E-Mail-Passwort ändern. 4. Überall abmelden, dann das Passwort ändern oder, wenn keine Anmeldung möglich ist, zurücksetzen. 5. Auf der API-Seite jeden Schlüssel widerrufen, den du nicht angelegt hast; eine leere Seite gilt nicht als Entwarnung. 6. Authenticator und Wiederherstellungswege prüfen, jede Bestätigung gegen die Vereinbarung lesen. 7. Das Konto über sein Profil melden. Liegen CS2-Gegenstände im Spiel und ist die Bestätigung weniger als 7 Tage her, den Preis der Rückabwicklung abwägen. 8. Nach einigen Tagen Schlüssel, Geräte, Mails und Profil erneut ansehen.
Fünf Fragen bleiben offen. Auf welchem Weg der Zugriff in deinem Fall erfolgte, ob ein bereits ausgestellter API-Schlüssel nach einem Passwortwechsel ausfällt, was der Bestätigungsbildschirm genau zeigt, was geschieht, wenn auch der Authenticator übernommen ist, und wie hoch die Chance auf Rückgabe außerhalb der Richtlinie ist, habe ich in den gelesenen Seiten nicht beantwortet gefunden und deshalb nicht geraten. Sicher sind zwei Dinge: Valve sagt, das Konto lasse sich jederzeit zurückholen, und nach der Richtlinie kommen Gegenstände, die das Konto verlassen haben, nicht zurück. Die verbleibende Arbeit gilt dem, was noch nicht verloren ist.