
Мошенничество с API-ключом в Steam: обмен ушёл на другой аккаунт
Обмен в Steam ушёл на другой аккаунт? Это подмена после взлома. Порядок: компьютер и почта, выход из сессий, пароль, ключ API, чтение подтверждения.
Языки статьи
В этой статье
Вы создали обмен, а он оказался адресован не тому аккаунту, на который вы рассчитывали. Valve описывает такую схему как подмену обмена (trade redirection) и пишет, что мошенник способен перенаправить обмен, только если уже получил полный доступ к вашему аккаунту. Значит, главная задача — вернуть контроль над аккаунтом и не позволить снова войти в него, а не разбираться с партнёром по сделке.
От порядка действий зависит результат. Новый пароль, набранный на заражённом компьютере, может утечь второй раз. Отозванный ключ API аккаунт не закрывает: по словам Valve, для этой схемы ключ не обязателен. Ушедшие предметы поддержка Steam не возвращает, а узкое исключение для защищённых обменов Counter-Strike 2 действует лишь в пределах 7 дней.
Профилактика перед сделкой разобрана в статье Что проверить перед подтверждением обмена Steam, коды ошибок обмена и повторные попытки — в статье Ошибка обмена Steam: что проверить перед повтором. Здесь речь о том, что делать, когда обмен уже подменили.
Основа текста — страницы поддержки Valve и документация для разработчиков, которые мы открыли и прочитали 27 октября 2026 года; за базу взят английский текст страниц. Мы не взламывали аккаунт и сами не выпускали ключ API, а страницу ключа после входа в аккаунт не видели. Сценарий в первом разделе выдуман для примера, это не реальный случай. Картинки в статье нарисованы как схемы, это не скриншоты Steam.
Подмена обмена — это взлом аккаунта, а не спор с партнёром
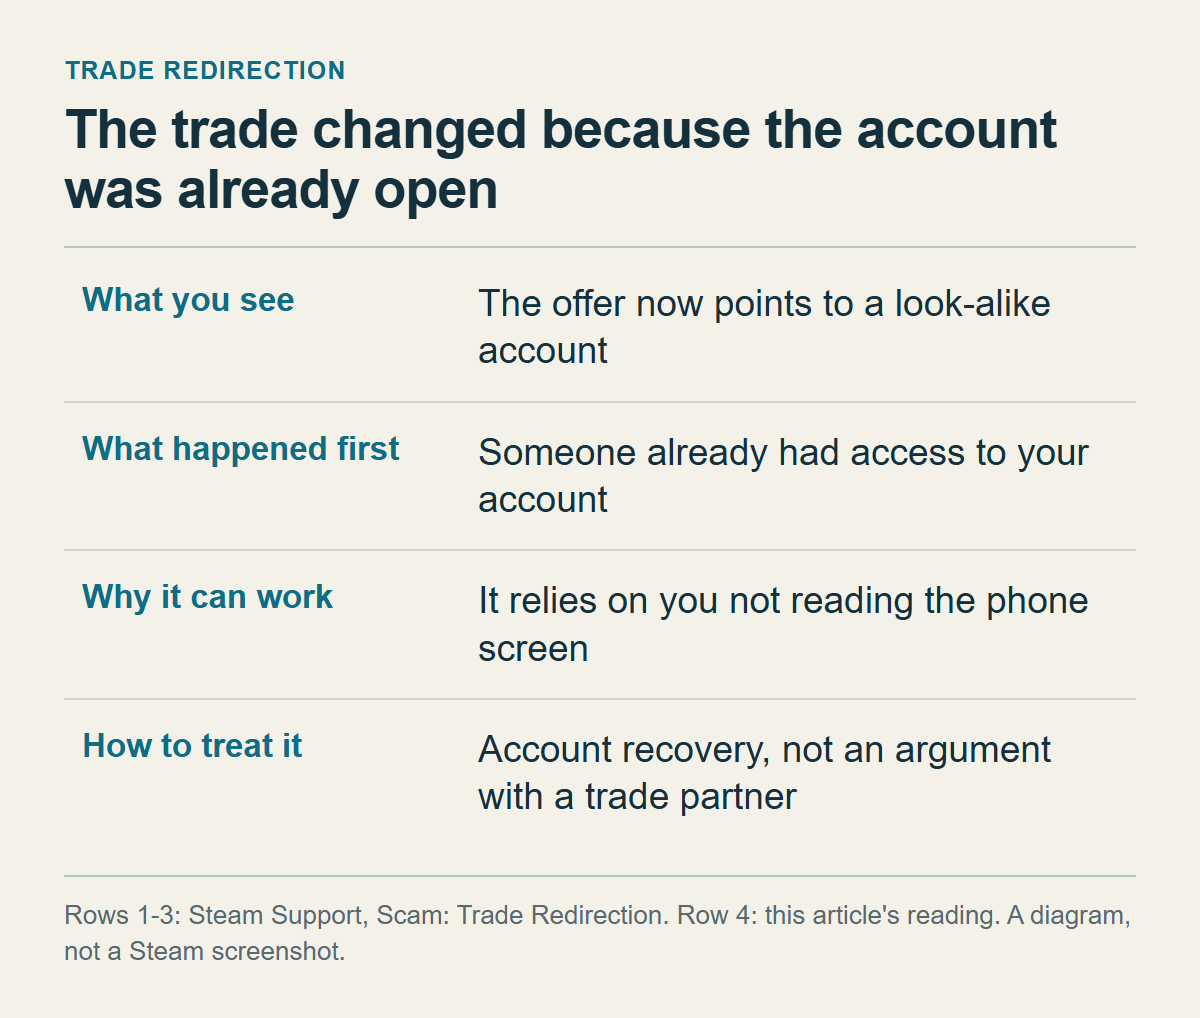
По описанию Valve (Scam: Trade Redirection) мошенник уговаривает вас отправить предметы на аккаунт, который вы считаете надёжным. Ваш аккаунт он к этому моменту уже скомпрометировал, поэтому отменяет ваш обмен и подставляет такой же, но на аккаунт-двойник под своим контролем. Расчёт на то, что вы не станете вчитываться в обмен, прежде чем подтвердить его на телефоне.
Здесь важна последовательность: сначала взлом, потом двойник. Без полного доступа к аккаунту мошенник, как пишет Valve, обмен перенаправить не может, а при защищённом аккаунте перенаправить его нельзя. Если считать случившееся обманом со стороны партнёра, действовать придётся не с того конца.
В справке Valve об обменах (Steam Trading) обман и угон разделены. Обман (scam) — это когда пользователя вводят в заблуждение, и в тот момент он сам, по своей воле, завершает обмен. Угон (hijack) — это когда аккаунт или компьютер перешли к другому человеку без разрешения владельца. Там же сказано, что иногда угонщик убеждает отдать данные для входа с помощью поддельного сайта Steam или стороннего торгового сайта. Подмена обмена выглядит как обман: у мошенника есть правдоподобный повод и он торопит. Но сработать она может только при угоне. Это наше толкование: одной строкой подмену угоном Valve не называет, а опираемся мы на её слова о том, что без полного доступа к аккаунту подмена невозможна.
Отсюда и первая задача: закрыть доступ и вернуть контроль над аккаунтом.
Возьмём выдуманную ситуацию, реального случая за ней нет. Вы продаёте предмет через сторонний сайт и создаёте обмен на тот аккаунт, который указал сайт. Почти сразу приходит почти такое же предложение от аккаунта с тем же именем и тем же аватаром. Список предметов совпадает, и вы подтверждаете его в приложении. Похожую картину со стороны жертвы описывает руководство SteamDB: созданный вами обмен отменяется, и тут же появляется такое же предложение от клонированного аккаунта-бота. SteamDB принадлежит третьей стороне, а не Valve, и описанное мы не проверяли.
Название «API-скам» тоже объясняет сама Valve. API Steam позволяет пользователям и сайтам автоматически запрашивать данные и выполнять изменения в аккаунте, на который выпущен конкретный ключ. Ключ однозначно определяет аккаунт в системе API и даёт ему доступ, поэтому делиться им нельзя. Подмену, по описанию Valve, могут выполнить с помощью ключа, который владелец сам отдал, или ключа, который угонщик создал, получив доступ к аккаунту жертвы.
Однако ключ для этой схемы не обязателен: человеку с доступом к вашему компьютеру или аккаунту нетрудно автоматизировать действия и без API. От этой оговорки зависит весь дальнейший порядок. Ключ нужно отозвать, но отзыв ключа аккаунт не закрывает.
Переводы этой страницы могут звучать категоричнее оригинала: в корейском ключ «используется», в английском подмена «может быть выполнена» с ключом. Мы следуем английскому тексту; русскую версию страницы с оригиналом мы не сверяли.
Значит, случилась не одна неудачная сделка: на какое-то время кто-то получил возможность действовать от имени вашего аккаунта.
Как понять, что затронуто: пять признаков и то, чего они не доказывают
Одной фразой сказать, что именно у вас взяли, нельзя. Страницы Valve называют несколько путей, которыми аккаунты попадают в чужие руки, а страница о подмене обмена не говорит, каким из них прошёл ваш случай.
В справке по Steam Guard перечислены четыре частых способа угнать аккаунт, даже если Steam Guard включён. Первый — взлом привязанной почты: зная только имя аккаунта, злоумышленник сбрасывает доступ через почту, и пароль Steam ему не нужен. Второй — файл Steam Guard, который вы кому-то передали (Steam такие файлы не просит никогда); с этим файлом можно обойтись без вашей почты, но имя и пароль аккаунта всё равно нужны. Третий — вредоносная программа, которая входит в аккаунт с вашего уже авторизованного устройства. Четвёртый — фишинг, где злоумышленник выдаёт себя за Steam или сотрудника Valve. Справка написана в более старой манере, и названия пунктов в приложении могут отличаться.
Рекомендации по безопасности аккаунта добавляют, под что маскируется вредоносное ПО: под пиратские программы, читы, поддельные демоверсии и беты игр, программы для общения, менеджеры модов и инвентаря. Такие программы могут обходить обычные антивирусы, ждать, пока цель станет стоящей (например, когда на кошельке появятся деньги), и удалять себя после работы. Страница о подмене обмена к этому прибавляет фишинговые сайты и установку вредоносных программ как риски, которых аккаунту надо избегать.
Ключ API в этих списках не причина, а следствие или инструмент. Valve называет два варианта: ключ, который владелец отдал сам, и ключ, который выпустил угонщик, уже получивший доступ к аккаунту.
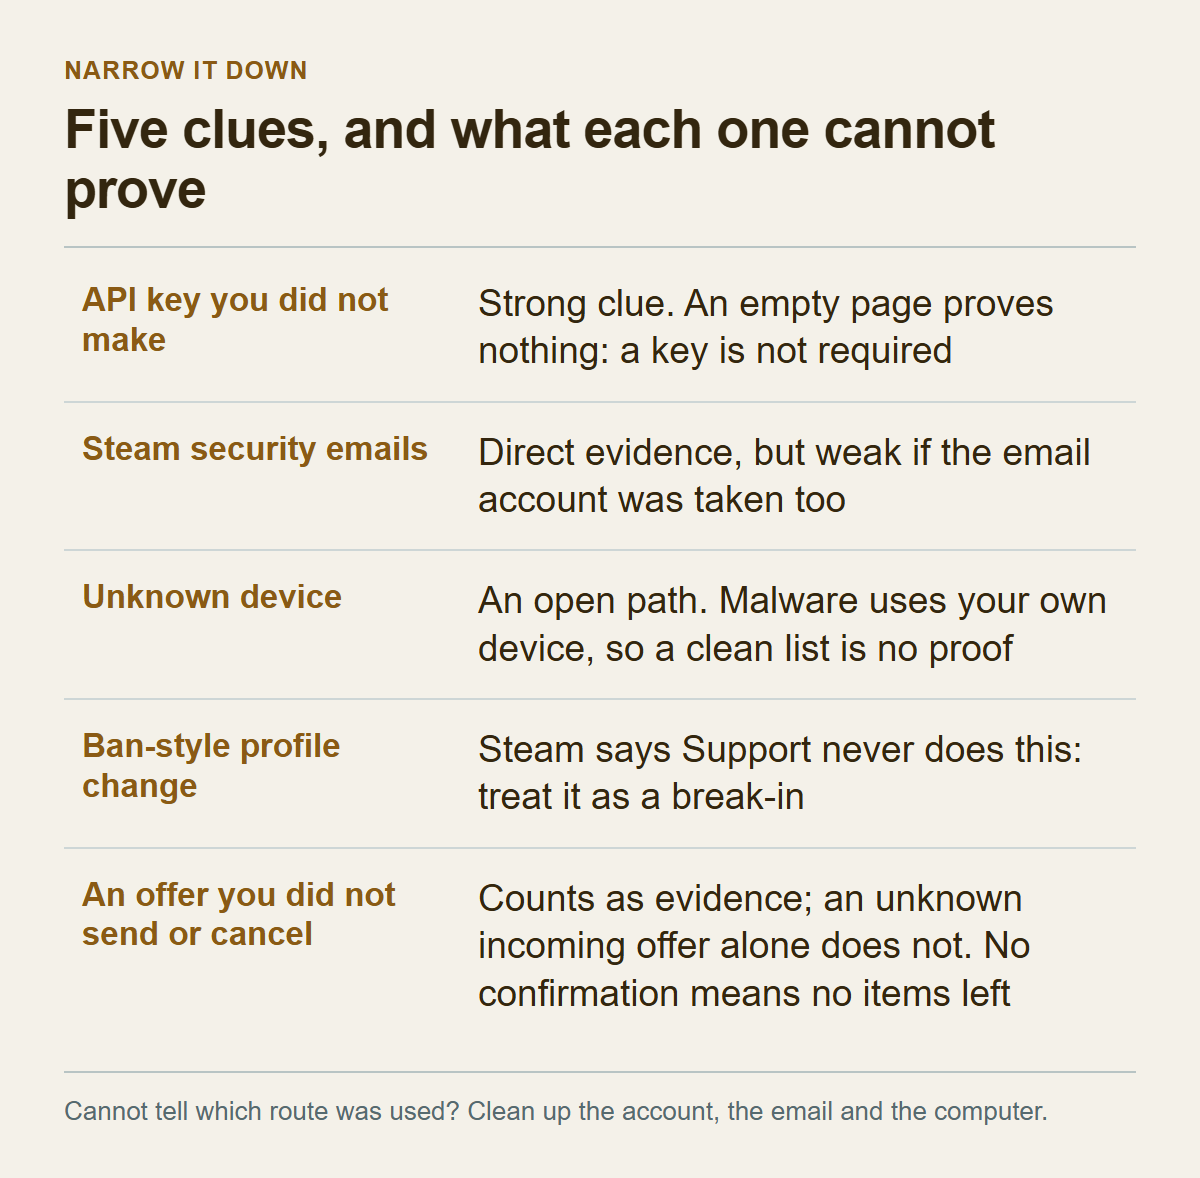
Какой путь был у вас, по страницам Valve не определить. Зато пять мест, которые вы можете открыть сами, сужают круг.
| Признак | Где смотреть | Что он говорит | Чего он не доказывает |
|---|---|---|---|
| Ключ API, которого вы не создавали | Страница ключа API | Valve советует отозвать ключ, если его мог запросить угонщик. Чужой ключ сильно говорит в пользу того, что доступ был. | Пустая страница ничего не доказывает: для схемы ключ не обязателен. |
| Письма Steam об изменениях безопасности | Почта, привязанная к Steam | Steam сообщает об изменениях безопасности по почте. Настоящее письмо об изменении, которого вы не делали, говорит о доступе; проверьте отправителя и не переходите по ссылкам из письма. | Если взломана и почта, этому признаку трудно верить. Это наша оценка, не слова Valve. |
| Незнакомое устройство | Список авторизованных устройств; в мобильном приложении Steam с включённым Steam Guard видны сведения об устройствах с доступом | Устройство, которым вы не пользовались, указывает на открытую сессию или путь авторизации. | Вредоносная программа работает на вашем же авторизованном устройстве, поэтому чистый список заражения не исключает. |
| Изменения в профиле, похожие на угрозу бана | Ваш профиль в сообществе | Мошенник с доступом может переделать профиль под угрозу бана, чтобы давить на вас. Поддержка Steam так не делает, и такое изменение говорит о взломе. | Отсутствие таких изменений не значит, что взлома не было. |
| Незнакомые предложения обмена в истории | Инвентарь, страница предложений обмена (входящие, Incoming Offers, и отправленные, Sent Offers) | Отправленное с вашего аккаунта предложение или отмена, которых вы не делали, прямо свидетельствуют о доступе (так читаем мы, Valve этого не пишет). Незнакомое входящее предложение само по себе ничего не доказывает: такие предложения присылают и посторонние. | Если вы не нажали подтверждение, предметы ещё не ушли: пока предложение не принято, они лежат в инвентаре. |
Если ни в одной строке ответа нет, путь неизвестен, а не отсутствует. Тогда исходите из того, что под подозрением все три места: аккаунт, почта и компьютер. Цены здесь разные: проверка всех трёх мест занимает время, а пропущенный путь позволит войти снова даже после смены пароля.
Ссылки на обмен (Trade URL) в этих перечнях нет: ни одна из прочитанных нами страниц не называет её способом получить аккаунт. Что можно делать, зная вашу ссылку, мы разбираем отдельно, в статье Ссылка на обмен Steam: можно ли ею делиться?
До входа в Steam: подтверждения, переписка, компьютер и почта
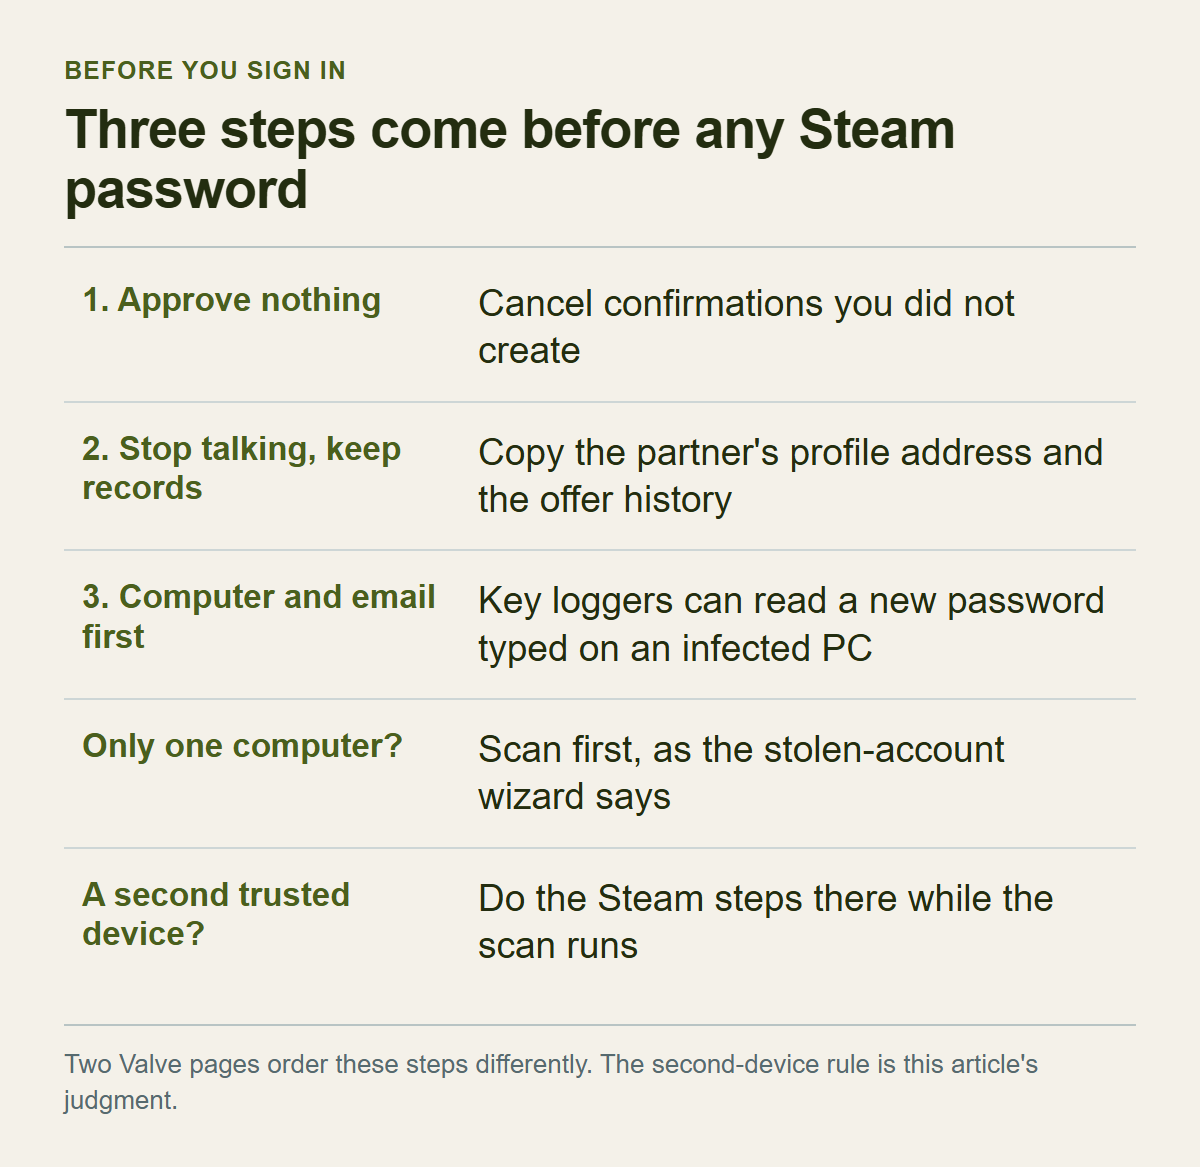
Первое: если вы ещё ничего не подтвердили, ничего и не подтверждайте. По справке о подтверждениях, отправка предложения, принятие обмена и выставление лота на торговой площадке Steam (Community Market) выполняются только после подтверждения по почте или в мобильном приложении. Неподтверждённый обмен не состоится. Кроме того, как объясняет справка о предложениях обмена, предметы в предложении лежат в инвентаре, пока предложение не принято. Если вы остановились на экране подтверждения, предметы ещё не ушли.
Если пришёл запрос на подтверждение обмена или лота, которого вы не создавали, Valve советует открыть запрос и отменить его. По нашему мнению, так же стоит поступить, когда обмен создали вы, но получатель в нём не тот, о ком вы договаривались; в документах Valve этого нет. Отправленное предложение, которое ещё висит в списке, отменяется на странице предложений обмена в инвентаре, в разделе отправленных (Sent Offers): в английской версии кнопка называется Cancel Trade Offer. Если ничего не делать, предложение истечёт само через две недели.
Если подтверждение уже нажато, разговор другой, он в разделе о предметах, которые уже ушли.
Второе: прекратите переписку и сохраните следы. Совет Valve на странице о подмене обмена однозначен: если вы решили, что имеете дело с мошенником, лучше всего закончить разговор, потому что всё, что он говорил, — часть обмана. Утверждение, что аккаунт уже не вернуть, раз все данные изменены, тоже ложь. Согласно справке о восстановлении, поддержка Steam может вернуть аккаунт, даже если сменили почту, пароль и номер телефона. Не соглашайтесь «поговорить с поддержкой» в Discord или любом другом чате, включая чат Steam, даже если об этом просит аккаунт друга: так сказано в руководстве по безопасности аккаунта.
Сохраните адрес профиля собеседника, снимок истории предложений и время событий. Жалоба подаётся из профиля нарушителя, а имя в списке друзей пользователь, как сказано в тех же рекомендациях, может сменить когда угодно. Поэтому копировать нужно адрес, а не имя.
Третье: займитесь компьютером и почтой раньше, чем самим Steam. Тут две страницы Valve советуют разное.
Руководство по безопасности аккаунта на случай подозрения на взлом даёт такой порядок: проверить список авторизованных устройств и, если что-то выглядит странно, выйти на всех устройствах (Sign out everywhere); сменить пароль Steam; проверить безопасность почты и связанных аккаунтов; просканировать систему на вредоносные программы. Мастер восстановления украденного аккаунта просит до восстановления пройти два шага: просканировать компьютер и сменить пароль от почты. Причины названы. Кейлоггеры и другие вредоносные программы могут украсть имя и пароль аккаунта Steam, поэтому сканировать нужно до сброса пароля. А аккаунты Steam часто взламывают после взлома почты, и новый пароль почты не даст угнать аккаунт повторно и не помешает работе поддержки.
Страницы расходятся: в одной сначала выход и пароль, в другой сначала проверка компьютера и пароль почты. Объяснения расхождению нет ни на одной из них.
Мы предлагаем не выбирать между ними, а исходить из одного: пока компьютер под подозрением, не входите с него в Steam. Если он заражён, новый пароль уйдёт злоумышленнику в момент ввода, и именно поэтому мастер ставит сканирование первым. Если есть другое надёжное устройство, например личный телефон, которым не пользуется никто другой, или компьютер, проверенный отдельно, делайте шаги в Steam с него, а подозрительный компьютер тем временем пусть сканируется. Если устройство одно, сканируйте сначала, как в мастере. Платить за такой выбор приходится временем: шаги в Steam откладываются, пока идёт проверка. Утешает то, что новые предметы в это время не уйдут без подтверждения, пока запросы приходят на ваше устройство. Как быть, когда подтверждающее устройство тоже скомпрометировано, сказано в разделе о подтверждении.
Чистому результату проверки нельзя верить как доказательству безопасности: Valve предупреждает, что вредоносное ПО может быть написано так, чтобы обходить антивирусы, и способно удалить себя после работы. Пока компьютер вызывает подозрения, не заходите с него ни в Steam, ни в почту. Инструмент для очистки выбирайте по справке Valve о вредоносных программах: скачивать его нужно только с официальных сайтов, потому что многие «средства очистки» сами оказываются вредоносными. Отдельное предупреждение есть в справке о мобильном аутентификаторе: не запускайте программы, которые обещают «почистить», «оптимизировать» или «починить» Steam.
Пароль от почты меняйте раньше пароля Steam. Даже при включённом Steam Guard взломанная почта позволяет сбросить доступ, достаточно знать имя аккаунта. Для почты Valve рекомендует надёжный пароль, двухфакторную защиту и советы самого почтового сервиса, а пароли Steam и почты должны быть разными. Если сменить только пароль Steam, оставив почту как есть, новый пароль можно обойти сбросом через ящик.
Внутри Steam: сначала сессии, потом пароль, потом ключ
Дальше исходим из того, что вы вошли в Steam с надёжного устройства.
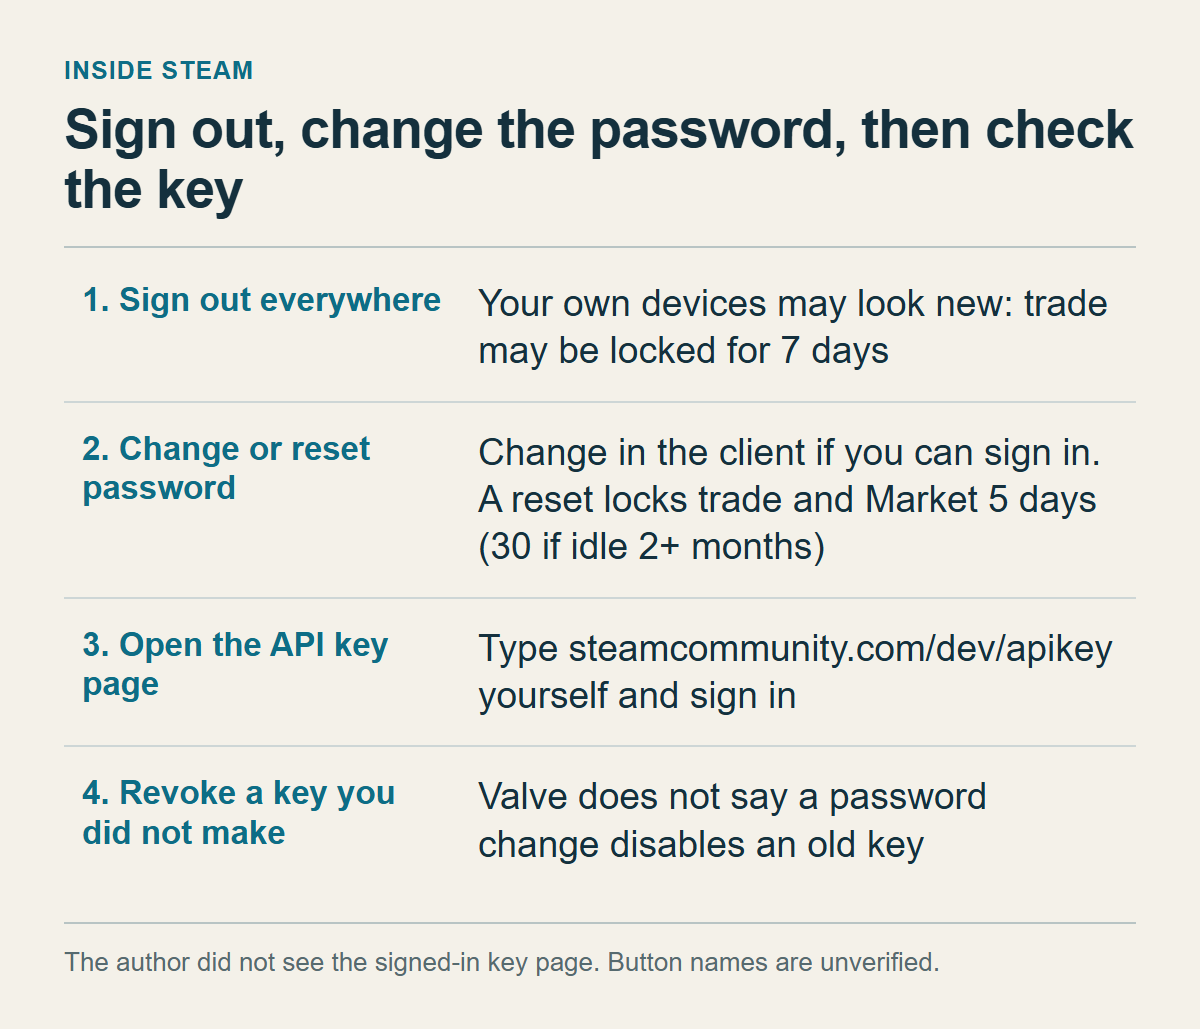
Сначала закройте открытые сессии. Руководство по безопасности аккаунта предлагает проверить авторизованные устройства и, если что-то выглядит странно, выйти на всех устройствах (Sign out everywhere). Старая справка по Steam Guard описывает другой путь: в данных аккаунта (Account Details) открыть управление Steam Guard (Manage Steam Guard) и снять авторизацию: она пропадёт сразу у всех компьютеров и устройств с доступом к аккаунту. Названия пунктов в документах различаются, поэтому ориентируйтесь на то, что видите на экране. Если Steam Guard у вас подключён в мобильном приложении Steam, сведения об устройствах с доступом к аккаунту видны там же.
Устройство со снятой авторизацией при следующем входе выглядит как новое и потребует код Steam Guard. А по справке об ограничениях, с устройства, которое раньше не было авторизовано, 7 дней нельзя торговать и пользоваться торговой площадкой, если только мобильный аутентификатор не стоит на аккаунте не меньше 7 дней. Поддержка Steam эти ограничения менять не может. Действует ли такое же ограничение после «Sign out everywhere», в прочитанных нами документах не сказано. Откладывать выход из-за возможной блокировки торговли всё равно не стоит: по нашей оценке, выигрыш измеряется днями, а риск больше.
Дальше пароль, и путей два. Если войти в Steam получается, меняйте пароль в клиенте: по справке о смене пароля, в меню Steam открываются настройки (Settings), вкладка безопасности (Security) и пункт смены пароля (Change Password). Steam присылает на почту аккаунта код; вы вводите его и новый пароль, который не должен совпадать с прежним и должен подходить под требования к надёжности. Когда вы закончите, придёт письмо с подтверждением.
Если войти нельзя, воспользуйтесь страницей «Help, I can't sign in»: там есть путь для украденного аккаунта и сброс пароля. Если самостоятельно восстановить аккаунт не удалось, в конце появится форма обращения в поддержку. К ней стоит заранее собрать возможные логины аккаунта, адреса почты, которые на нём использовались, и подтверждение владения.
Смена и сброс не одно и то же. По справке об ограничениях, если вы забыли пароль и сбрасываете его через сайт помощи или через поддержку, торговля и торговая площадка закрываются на 5 дней, а если на аккаунте больше двух месяцев не было активности, то на 30. Смена пароля в настройках клиента этому ограничению не подчиняется. Обе дороги официальные: в справке о подтверждениях Valve советует менять пароль через сайт помощи, когда приходит запрос, которого вы не создавали. Наш вывод такой: если можете войти, меняйте пароль в клиенте; если нет, сбрасывайте его и смиритесь с ограничением. Новый пароль должен отличаться от пароля почты.
Последним идёт ключ API. Его адрес: steamcommunity.com/dev/apikey. Этот адрес приводит сама страница о подмене обмена: если вы случайно поделились ключом или думаете, что угонщик мог запросить ключ от вашего имени, отозвать его можно здесь. Из документации для разработчиков: для пользовательского ключа нужны аккаунт Steam и доменное имя, с которым ключ связывается, а регистрируется он на странице сообщества Steam. Условия использования Web API требуют хранить ключ в тайне и не передавать третьим лицам. Значит, сайт, который просит ваш ключ, просит то, что условия запрещают передавать.
Что видно на странице ключа после входа, мы не знаем. Адрес мы открыли без входа в аккаунт, и Steam перенаправил на страницу входа; в аккаунт мы не входили, поэтому экран после входа, названия кнопок и то, что показано при наличии ключа, не видели. В руководстве SteamDB сказано, что на странице видны ключ с доменом и кнопка Revoke My Steam Web API Key, но это описание третьей стороны, и проверить его мы не могли. Если на вашем экране кнопка называется иначе, ищите пункт отзыва ключа.
Ключ, который вы не создавали, отзывайте. Не знаете, кто его создал, тоже отзывайте. Если ключ нужен вашему собственному инструменту, после отзыва инструмент перестанет работать и ключ придётся выпустить заново: цена известна заранее. Пустая страница, в свою очередь, о безопасности не говорит ничего: для схемы ключ не обязателен.
Ключ мы ставим после пароля и закрытия сессий. Пока сессия угонщика остаётся открытой, он может выпустить новый ключ: Valve допускает, что ключ создан угонщиком благодаря доступу к аккаунту. Это вывод из её слов, а не прямое указание. Перестаёт ли уже выпущенный ключ работать после смены пароля, страницы Valve не сообщают, поэтому мы этого не предполагаем и советуем отзывать ключ вручную.
Другая статья сайта ставит ключ раньше. В аварийном разделе статьи Почему Steam задерживает обмены на срок до 15 дней и что проверить страница ключа идёт сразу после отмены неизвестного обмена, до выхода со всех устройств и смены пароля. У нас иначе, и вот на что мы опираемся. Порядок «сначала сессии, потом пароль» взят из рекомендаций по безопасности аккаунта, а «сначала компьютер и почта» из мастера восстановления украденного аккаунта. Место ключа после них определили мы сами: страница Valve о подмене обмена даёт адрес для отзыва, но порядок между шагами не задаёт. Да и сами страницы Valve, как видно выше, по очерёдности расходятся. Выберите один порядок и держитесь его до конца: главное, чтобы ни один шаг не пропал. Если начнёте с ключа, откройте страницу ещё раз после выхода со всех устройств и смены пароля.
Что именно ключ позволяет менять в аккаунте, списком мы не приводим, и причина в источниках. Справка поддержки говорит лишь, что через API можно выполнять изменения в аккаунте. Публичный справочник IEconService содержит запросы истории обменов и предложений и вызовы кэша, которые доступны только издателям, а действий, меняющих аккаунт, там нет. Этот зазор мы не заполняем догадками.
Настоящая страница входа и подделка: четыре проверки
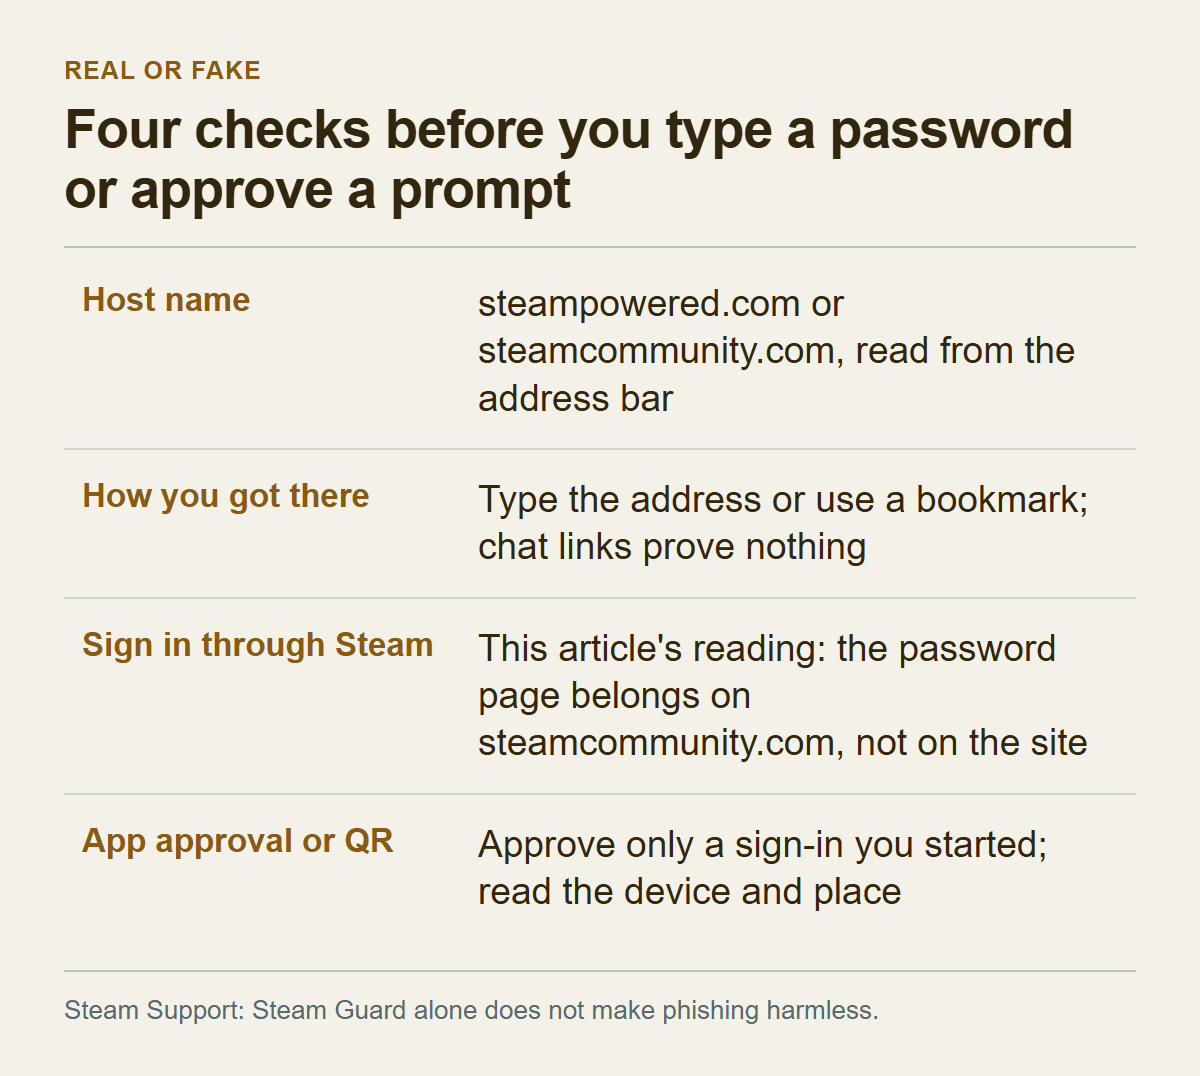
Valve не утверждает, что подмена обмена всегда начинается с поддельной страницы входа. Но в её определении угона есть поддельные сайты Steam и сторонние торговые сайты, где у людей выманивают данные для входа, а страница о подмене обмена называет фишинговые сайты и установку вредоносных программ рисками, которых нужно избегать. Поэтому умение отличать подделку помогает не повторить ошибку. Проверок четыре.
Первая — имя хоста. По странице Valve о фишинге аккаунтов, все официальные входы в Steam ведут на домены steampowered.com или steamcommunity.com. В рекомендациях по безопасности аккаунта названы www.steampowered.com, store.steampowered.com, steamcommunity.com и help.steampowered.com. Смотреть нужно не на то, встречается ли в адресе слово «steam», а на само имя хоста. Как читать адрес, в котором за настоящим именем стоит чужой домен, разобрано в статье про ссылку на обмен. Справка о мобильном аутентификаторе добавляет, что злоумышленники пользуются хитрыми опечатками, чтобы ссылка выглядела как ссылка Valve, и советует не нажимать, если сомневаетесь. Имя пользователя, пароль и код аутентификатора нельзя вводить на сайте, который Valve не ведёт.
Вторая — как вы сюда попали. Страница о подмене обмена советует не переходить по ссылкам, не устанавливать приложения и никому не сообщать данные для входа. Ссылки от друзей тоже проверяйте: по рекомендациям по безопасности, аккаунт друга мог быть взломан. Страницы, где нужен вход, открывайте, набрав адрес вручную или из закладки. Адрес страницы ключа API из этой статьи тоже лучше набрать самому, а не доверять ссылке, даже ссылке отсюда.
Третья — «вход через Steam» на сторонних сайтах. Из документации для разработчиков следует, что Steam может выступать провайдером OpenID. Тогда сайту не нужно, чтобы вы вводили на нём имя и пароль Steam, и по тем же документам такой запрос нарушил бы условия использования API. Условия также запрещают перехватывать или хранить пароль пользователя при входе. Если применить этот принцип, страница с запросом пароля после нажатия «войти через Steam» должна открываться на хосте steamcommunity.com, а не быть нарисованной внутри чужого сайта. Сайт, который сам нарисовал поля для имени и пароля Steam, работает не так, как описывает Valve.
Оба источника старые: условия обновлены в июле 2010 года, а страница документации на момент чтения 27 октября 2026 года всё ещё говорила, что API предлагаются только для данных о предметах Team Fortress 2. Поэтому мы берём из них принцип, а не детали процедуры. SteamDB предлагает проверку: всплывающее окно входа, нарисованное внутри страницы, невозможно вытащить за границы окна браузера. Этот совет третьей стороны мы не проверяли.
Четвёртая — запрос подтверждения в приложении. Из справки о мобильном аутентификаторе: после сканирования QR-кода приложение показывает страницу подтверждения со сведениями о попытке входа, включая карту и примерное местоположение, и если всё верно, вход подтверждают. Есть и вход по уведомлению после ввода имени и пароля. Подтверждать стоит только вход, который начали вы сами в окне Steam, открытом вами. Уведомление, которого вы не ждали, не подтверждайте. SteamDB описывает фишинговые страницы «голосований» и «розыгрышей», которые показывают QR-код входа, запущенного злоумышленником, чтобы вы сами отсканировали и подтвердили его. Это опять слова третьей стороны, и мы их не проверяли. У Valve мы подтвердили лишь то, что приложение показывает сведения о попытке входа.
То же правило действует для сообщений. Непрошеные сообщения от «поддержки Steam» игнорируйте, если они пришли не с домена help.steampowered.com. Поддержка не связывается через список друзей и не спрашивает пароли и коды аутентификатора. SMS-коды восстановления или удаления аутентификатора никому нельзя сообщать: Valve называет это крайне рискованным. И Steam Guard от фишинга сам по себе не страхует, это прямо сказано на странице Valve.
Если пароль уже введён на подозрительной странице, считайте его утёкшим: вернитесь к шагам про компьютер и почту и смените пароль Steam с надёжного устройства. Распознать подделку по внешнему виду не позволяет ни один из прочитанных нами документов, а хорошая копия может выглядеть неотличимо. Поэтому ориентиром служат хост и путь, которым вы пришли, а не оформление.
Подтверждение в приложении — последний рубеж, пока его читают
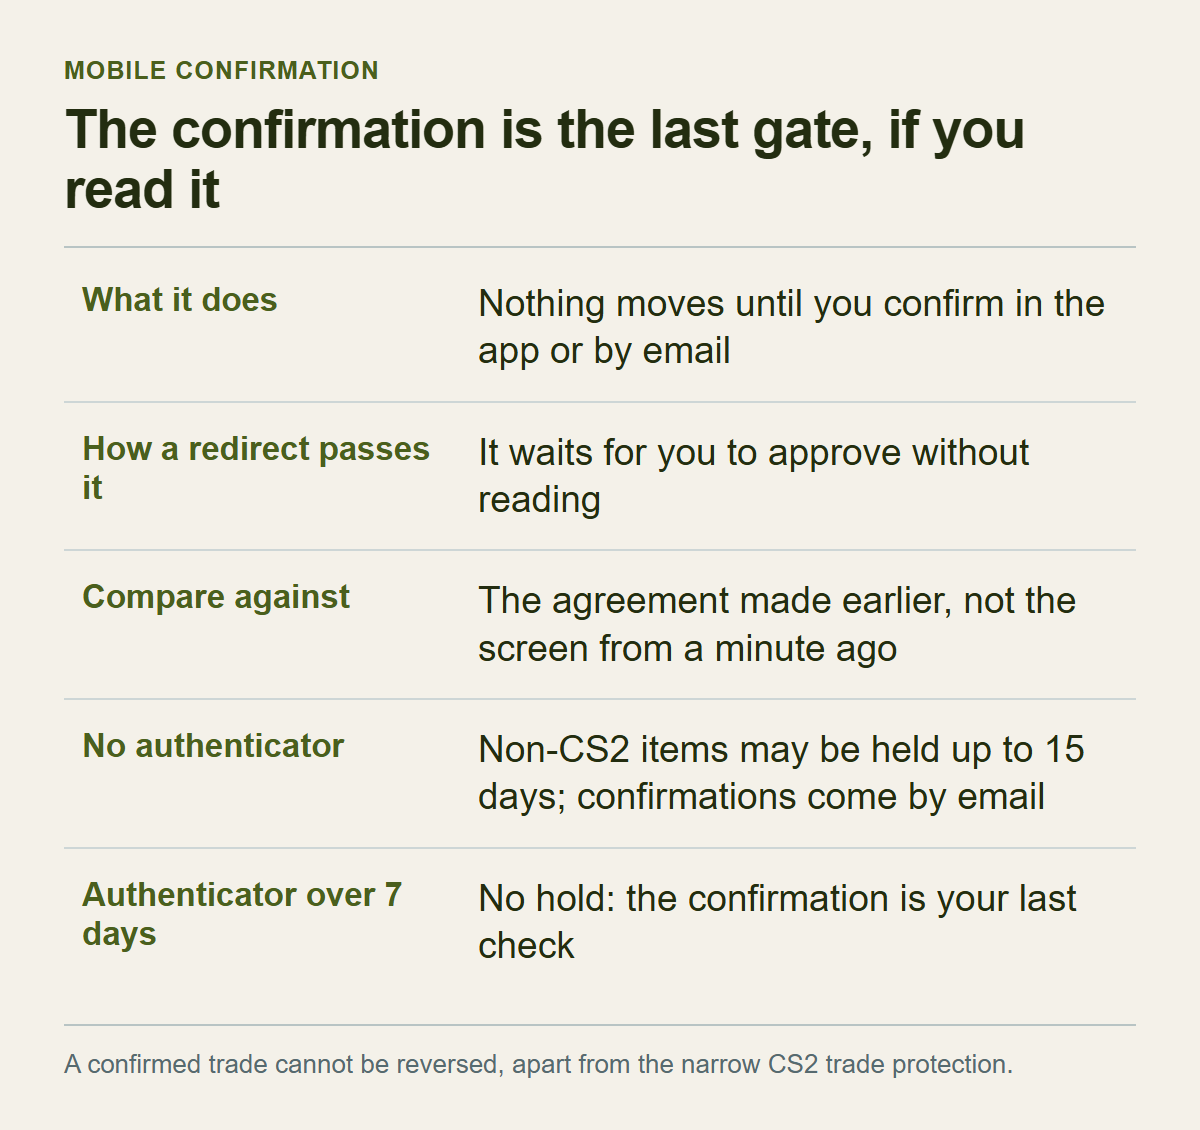
После такого случая естественно усомниться, есть ли в подтверждении смысл, если предметы всё равно ушли. По описанию Valve, подтверждение здесь не сломали, его не прочитали. Справка о подтверждениях называет подтверждение последним шагом, на котором вы проверяете обмен перед завершением, и пишет: если аккаунт или компьютер скомпрометированы, подтверждения сильно затрудняют кражу предметов. Выключить подтверждения нельзя. Подмена обмена эту защиту не ломает, а проходит сквозь неё: на взломанном аккаунте обмен отменяют и пересоздают на двойника, а подтверждаете его вы сами. Подтверждённый обмен вернуть нельзя, это прямо сказано в Scam FAQ. Узкое исключение для защищённых обменов CS2 разобрано ниже, в разделе о предметах, которые уже ушли.
Что в подтверждении читать? Valve пишет, что система подтверждения в Steam Mobile показывает всё необходимое, чтобы понять, перенаправлен ли обмен, но какие именно поля на экране, не перечисляет. В прочитанных нами страницах состава экрана подтверждения тоже нет. В справке Recommended Trading Practices сказано, что экран предложения обмена показывает данные о партнёре: как давно вы друзья, уровень Steam, возраст аккаунта, группы, где он модератор. Это сведения об экране предложения, а есть ли они на экране подтверждения, там не сказано.
Поэтому критерий сверки приходится строить самим. Получателя и список предметов сравнивайте с тем, о чём договорились раньше: с профилем партнёра и составом обмена из заказа на торговом сайте, из переписки, из вашей записи. Сравнивать с экраном, который вы видели минуту назад, нельзя. По описанию SteamDB, подменённое предложение выглядит в точности как обмен, который вы только что создали. Если описание верно, сверка с предыдущим экраном как раз рассчитана на то, чтобы её пройти. Нужна независимая точка отсчёта.
Не получается сверить — отмените. Отмена стоит повторной отправки обмена, а ошибочное подтверждение не отменить. Спешка собеседника тоже сигнал: Scam FAQ советует не поддаваться давлению и не торопиться. Предложение живёт две недели, и требование решить за несколько минут идёт не из правил Steam.
Без мобильного аутентификатора подтверждения приходят на почту. В Scam FAQ описана схема, при которой вас уговаривают переслать письмо или ссылку подтверждения, а мошенник подтверждает обмен сам. Письма подтверждения и ссылки из них не пересылайте никому.
Аккаунты без аутентификатора и с ним защищены по-разному. По справке о задержках, предметы, уходящие с аккаунта, который не был защищён мобильным аутентификатором хотя бы 7 дней, Steam удерживает до 15 дней: за это время можно заметить чужую операцию и отменить её. Отмена принятого обмена, который находится на удержании, влечёт 7-дневную паузу в торговле. Если аутентификатор стоит больше 7 дней, обмены, созданные после этого срока, не удерживаются: между вашим подтверждением и уходом предметов отдельного окна нет. Предметы CS2 не подпадают под удержание обменов: у них своя защита, о ней сказано в разделе о предметах, которые уже ушли. Подробно задержки описаны в статье Trade Hold и Market Hold в Steam: в чём разница.
На аккаунте с аутентификатором подтверждение, по нашему выводу, остаётся по сути единственной проверкой. Без аутентификатора есть вторая, задержка, но она помогает только тогда, когда вы сами успеете заметить подмену. Какая защита надёжнее, документы не сравнивают. В политике восстановления предметов сказано только, что с аутентификатором быстро вывести предметы с аккаунта можете лишь вы.
Подтверждение имеет смысл, только пока подтверждающее устройство ваше. Что может сделать злоумышленник, захвативший и аутентификатор, в прочитанных нами документах не описано, и мы ничего об этом не утверждаем. Известно другое: на аккаунте одновременно может быть только один аутентификатор. Поэтому, если приложение вдруг перестало получать коды и запросы подтверждения именно для вашего аккаунта, возможно, аутентификатор перенесли на другое устройство. Это наше предположение, в документах его нет. Тогда начинайте восстановление со страницы «Help, I can't sign in»: там есть пункт для удалённого или потерянного аутентификатора.
Что вернётся из ушедших предметов, а что нет
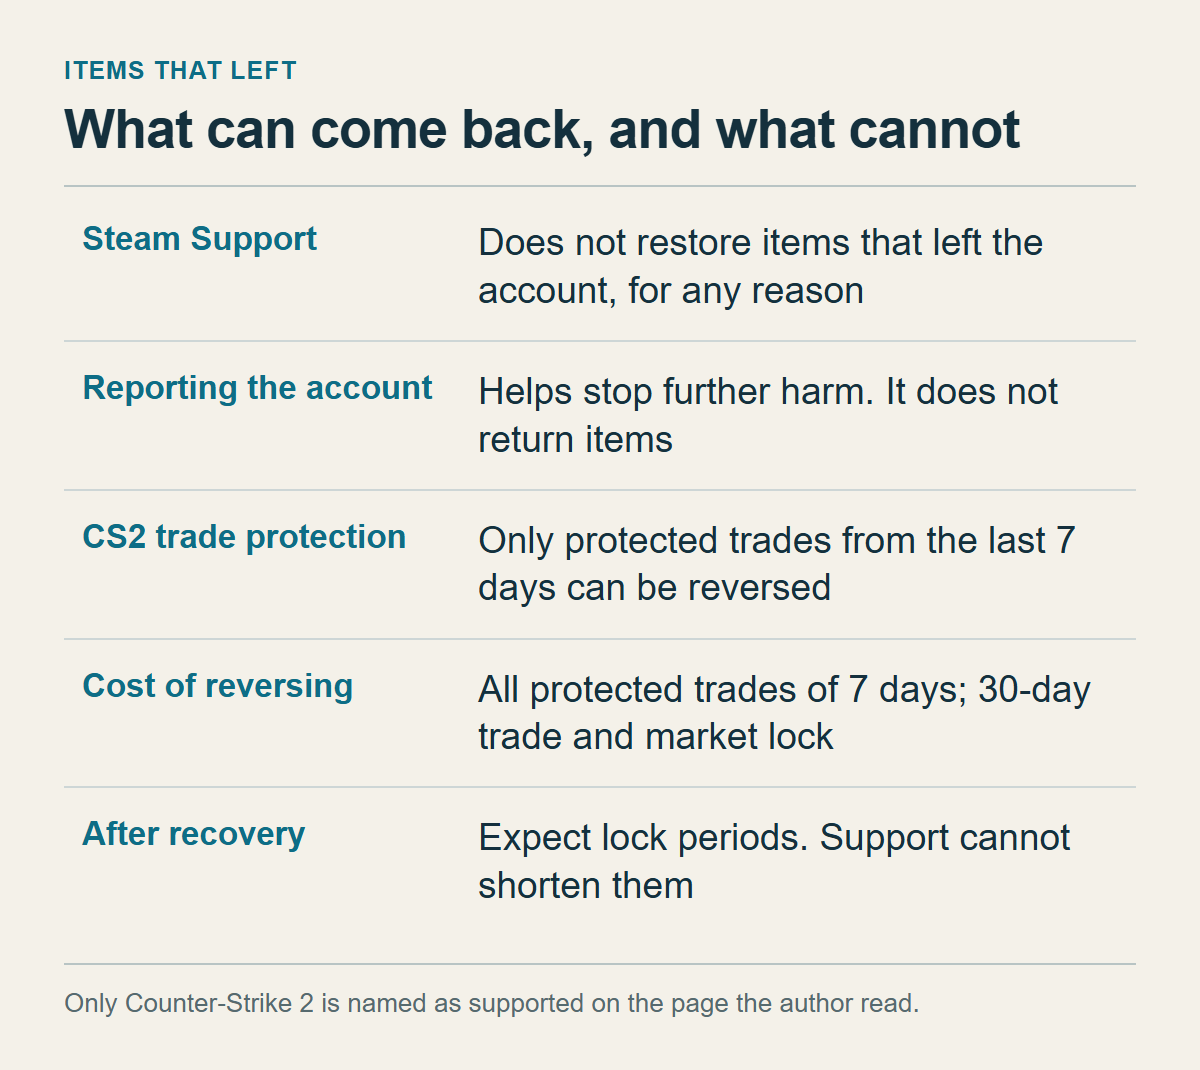
Если подтверждение уже нажато, о предметах придётся говорить прямо. Политика восстановления предметов (Steam Item Restoration Policy) гласит: поддержка Steam не восстанавливает предметы, которые ушли с аккаунта по любой причине, будь то обмен, торговая площадка, удаление или подарок. Причина тоже названа. К тому времени, когда приходит просьба о восстановлении, предметы нередко успевают сменить нескольких владельцев, и вернуть их можно только дублированием или изъятием у другого добросовестного пользователя, а дублирование снижает ценность предметов у всех. В справке об обменах добавлено, что исключений из этого правила нет. Это формулировка политики, а не итог рассмотрения вашего случая. Вероятности возврата не называет ни один документ, и мы её придумывать не будем.
Жалоба предметов не вернёт, она нужна, чтобы остановить дальнейший вред. По справке о жалобах, нужно открыть профиль нарушителя, выбрать пункт Report Player, указать категорию и нарушение и коротко описать, как вы взаимодействовали. Жалоба из профиля лучше обращения в поддержку: в ней больше сведений о взаимодействии аккаунтов, и рассматривается она быстрее. Если в схеме участвовал аккаунт друга, он, скорее всего, украден, и поддержка может заблокировать его дальнейшее использование, пока владелец не восстановит безопасность. Мошенников могут отстранить от сообщества, включая торговлю и торговую площадку. Если разговор шёл во внешнем чате или по почте, пожаловаться на эти аккаунты можно средствами самих сервисов. При этом модераторы действуют, только если нарушение подтверждается данными о реальном использовании аккаунта, так что исход никто не гарантирует.
Одно узкое исключение всё же есть: функция Trade Protection. На странице, которую мы прочитали, поддерживаемой игрой названа только Counter-Strike 2: защищённый обмен можно откатить в течение 7 дней, а начинать откат нужно со страницы истории обменов и только после того, как вы вернули контроль над аккаунтом. Для вашего случая важна именно эта связь: дни, ушедшие на компьютер, почту, сессии и пароль, вычитаются из тех же 7. Откат затрагивает все защищённые обмены за эти 7 дней и закрывает торговлю и торговую площадку на 30 дней для того, кто его начал; условия и цену разбирает статья Что проверить перед подтверждением обмена Steam. Если среди ушедших предметов есть предметы CS2, порядок шагов нужно сохранить, но не затягивать.
После возвращения аккаунта торговля может оставаться закрытой, и срок зависит от того, что вы делали: сбрасывали пароль, авторизовали новое устройство, снимали аутентификатор, отменяли удержанный обмен или откатывали обмен. Сроки собраны в статьях о 15-дневной задержке и о Trade Hold и Market Hold. Поддержка Steam эти ограничения не меняет, а значит, предложение «снять ограничение» исходит не от неё.
С тем же недоверием относитесь к любому, кто сам вызывается вернуть предметы или снять ограничения: денег и данных для входа не давайте. Scam FAQ советует не платить даже мошеннику, захватившему аккаунт. Вернуть его по доброй воле он вряд ли захочет и потребует ещё, а аккаунт можно вернуть через поддержку в любой момент. Поддержка паролей не спрашивает. О посредниках по возврату предметов документы прямо не говорят; этот вывод мы делаем сами, применяя написанное выше.
После восстановления: что открыть снова и когда вернуться к торговле
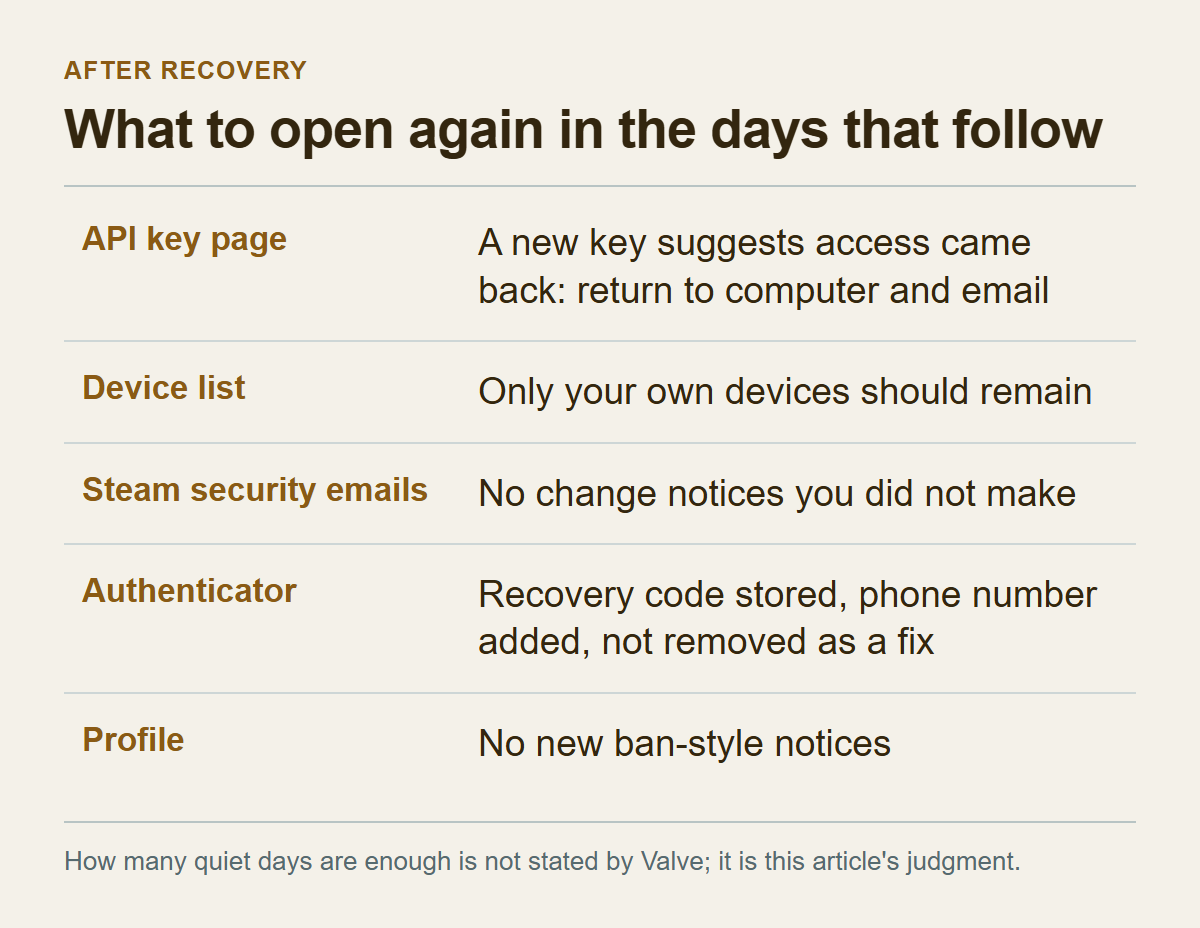
Смена пароля и отзыв ключа ещё не конец: вы не знаете, каким путём заходили, и закрыт ли он, понятно только со временем. Через несколько дней откройте страницу ключа API снова. Если на месте отозванного ключа появился новый, кто-то опять получил доступ к аккаунту. Это вывод из слов Valve о том, что ключ мог быть создан угонщиком благодаря доступу к аккаунту. Тогда вернитесь к шагам про компьютер и почту. SteamDB тоже советует проверять страницу ключа после первого входа на любой новый сайт. Это совет третьей стороны, проверить его мы не могли, но направление у него то же, что у нашего вывода.
Дальше список устройств: в списке авторизованных и в сведениях в приложении должны остаться только ваши. Steam сообщает об изменениях безопасности по почте, поэтому какое-то время просматривайте ящик: не приходят ли уведомления о том, чего вы не делали. С профилем так же: если в нём снова появятся намёки на бан, взлом продолжается.
Если мобильного аутентификатора не было, добавьте его, но знайте цену. Добавление не снимает действующие ограничения: обмены, созданные в первые 7 дней после добавления, всё равно получают задержку до 15 дней. Когда будете настраивать аутентификатор, запишите код восстановления и храните его в надёжном месте. Номер телефона тоже добавьте: по SMS можно будет сбросить пароль и перенести аутентификатор на новый телефон. Как это делается, показывает руководство по настройке. Если аутентификатор уже стоял, не снимайте его «для починки»: после снятия торговля и торговая площадка закрываются на 15 дней.
К торговле можно возвращаться, когда страница ключа пуста, в списке устройств остались только ваши, аутентификатор на вашем телефоне, почта и компьютер вычищены, а несколько дней прошли без новых странностей. Сколько дней достаточно, не сказано ни в одном документе. Критерий наш, и читать его надо как «чем больше спокойных дней, тем больше оснований», а не как гарантию. Пробную сделку на малую сумму мы не советуем: одна удачная сделка не доказывает, что путь закрыт. Вместо этого при каждом подтверждении сверяйте получателя и предметы с тем, о чём договорились.
Чего статья не выяснила: каким путём вошли в ваш аккаунт; перестаёт ли выпущенный ключ работать после смены пароля; что именно показывает экран подтверждения в приложении; что может злоумышленник, завладевший аутентификатором; каковы шансы вернуть предметы за пределами политики. Ответов на эти пять вопросов в прочитанных документах нет, и гадать мы не стали. Определённо сказано два: аккаунт можно вернуть через поддержку в любой момент, а ушедшие предметы поддержка не возвращает.
Порядок действий по шагам:
1. Запросы подтверждения, которых вы не создавали, откройте и отмените; свой обмен с чужим получателем не подтверждайте. 2. Прекратите переписку, сохраните адрес профиля собеседника и историю предложений. 3. Выберите надёжное устройство, подозрительный компьютер просканируйте и защитите почту. 4. Выйдите на всех устройствах, смените или сбросьте пароль. 5. Отзовите ключ API, которого вы не создавали. 6. Проверьте аутентификатор и способы восстановления, а каждое подтверждение сверяйте с договорённостью. 7. Пожалуйтесь на аккаунт из его профиля; если в обмене были предметы CS2 и прошло меньше 7 дней, прочитайте условия отката защищённого обмена и решайте. 8. Через несколько дней снова откройте страницу ключа, список устройств, почту и профиль.