
SteamのAPIキー詐欺:トレード先が別のアカウントにすり替わったとき
Steamのトレード先が別アカウントにすり替わったら、問題はアイテムより先にアカウントの管理権限です。APIキーの取り消し、サインアウトとパスワードの順序、偽ログインの見分け方、確認画面の読み方をValveの公式ページで整理しました。
記事の言語
この記事の目次
Steamでトレードを送ったら、確認画面に出た相手が、名前も写真も同じなのにアカウントだけ別のものになっていた。この記事は、そういう状況になった人に向けて書いています。確認ボタンをもう押したのか、押す手前で気づいたのかで事情は変わりますが、最初にやることは同じです。相手とのやり取りは打ち切り、自分のアカウントを他人が動かせる状態だったものとして扱って、閉じて取り戻す作業に入ります。
知りたいことは二つあると思います。出ていったアイテムは戻るのか。自分のアカウントはどこまで入られたのか。前者はValveが方針を決めていて、答えは後半の節に書きました。この記事の大部分は後者に使います。こちらは手順の順番で結果が変わるからです。感染しているかもしれないパソコンで新しいパスワードを打てば、そのパスワードがまた抜かれるかもしれません。APIキーを1つ消して終わりにすれば、ほかの入口は開いたままです。
扱うのは、リダイレクト詐欺の仕組み、APIキーの確認と取り消し、サインアウトとパスワード変更の順番、偽のログイン画面の見分け方、モバイル確認画面の読み方です。トレードを承認する前の一般的な点検はSteamのトレードを承認する前に確認したいことに、エラー表示の見方と送り直しの判断はSteamのトレードエラーで、送り直す前に確認することに任せて、ここでは繰り返しません。
根拠は、2026年10月27日に実際に開いて読んだValveのヘルプと、開発者向けの文書です。Valveの説明は英語版を基準にしたので、リンクもすべて英語版で、日本語版のヘルプは読んでいません。韓国語版は2ページだけ英語版と見比べ、APIキーに触れた一文が英語より断定的に訳されていることを確かめました(最初の節で触れます)。侵害された状態やAPIキーの発行を自分で再現したわけではなく、手順は公式ページの記述にもとづきます。ログインしないと開けないAPIキーのページは、書いている間に見られませんでした。途中の場面は説明のために作った想定で、実際の被害例ではありません。図も説明用で、Steamの画面ではありません。
リダイレクト詐欺とアカウント乗っ取りの順序
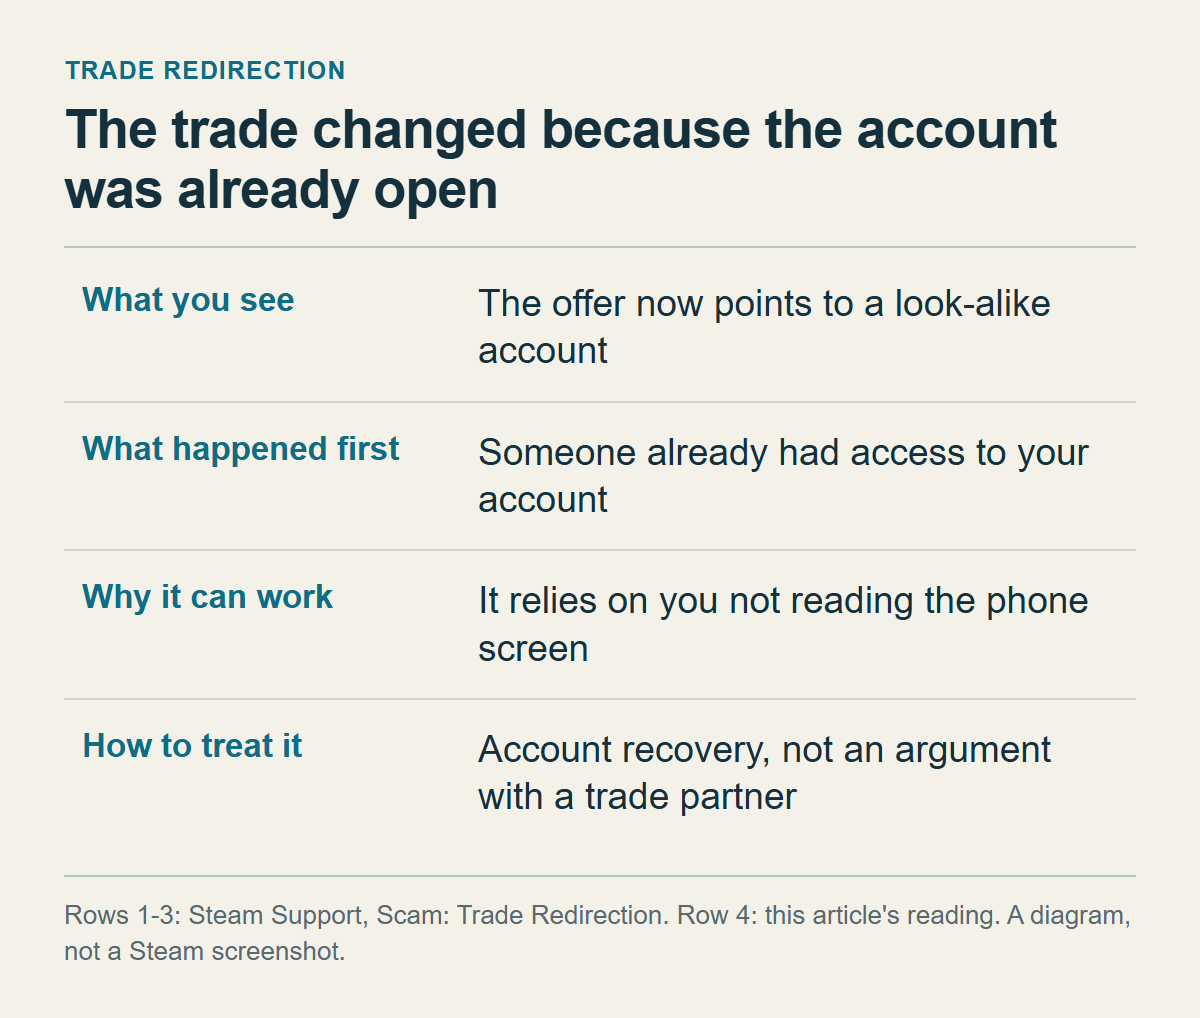
Valveはこの手口をトレードリダイレクト詐欺(Scam: Trade Redirection)として個別に解説しています。流れはこうです。詐欺師は、信頼できるアカウントだと思い込ませた相手にアイテムを送らせようとします。ところがその時点で、詐欺師はこちらのアカウントのセキュリティをすでに破っています。そこで、こちらが作ったトレードを取り消し、同じ内容のトレードを、自分が握っている成りすましアカウント宛てに作り直します。あとは、スマートフォンで確認する前に、こちらが中身をよく見ないことを期待するだけです。
順番が肝心です。成りすましアカウントが出てくるのは、侵入に成功したあとです。Valveは、アカウントへの完全なアクセスを得ていない詐欺師にはトレードをリダイレクトできず、アカウントを安全に保っていればリダイレクトされることもない、と述べています。この件を「取引相手にだまされた」話だけで片づけると、対応がずれます。
Steamトレードの案内(Steam Trading)は、詐欺(scam)と乗っ取り(hijack)を区別しています。詐欺は、だまされたユーザーが、その時点では自分の意思でトレードを完了してしまう場合です。乗っ取りは、アカウントやパソコンが持ち主の許可なく他人の手に渡った場合を指します。同じページには、乗っ取り犯が偽のSteamサイトや第三者のトレードサイトを使って、ログイン情報を渡させる場合もある、とあります。
リダイレクトは見た目が詐欺です。もっともらしい理由が付き、決断を急かされます。それでも、成り立つ前提は乗っ取りだと私は読んでいます。Valveがリダイレクトを乗っ取りだと一文で定義している箇所は、見つかりませんでした。根拠は、完全なアクセスがなければリダイレクトできない、という先ほどの記述です。
場面を一つ想像してみます。外部のサイトにアイテムを売るためトレードを送ったところ、しばらくして、同じ名前と同じアイコンの別アカウントから、ほとんど同じ内容のオファーが届く。送る品物の一覧が同じに見えたので、スマートフォンの確認画面を押してしまう。これは説明のために作った場面で、実際にあった事例ではありません。第三者の解説サイトSteamDBのスキャムガイドも、被害者から見える景色として似た構図を書いています。自分が作ったトレードが取り消され、コピーされたボットアカウントから、同じ見た目のオファーがもう一度出てくる、という説明です。Valveの文書ではなく、私が確かめた内容でもありません。
「API詐欺」という通称がある理由も、Valveが説明しています。SteamにはAPIというしくみがあり、ユーザーやWebサイトは、これを使ってデータの取得を自動化したり、特定のAPIキーを持つアカウントに変更を加える操作を実行させたりできます。アカウントのAPIキーは、そのアカウントをAPIの中で識別し、アクセスを許す固有のキーで、誰とも共有してはいけません。誤って渡してしまった場合や、乗っ取り犯が持ち主の代わりにキーを申請したかもしれない場合は、steamcommunity.com/dev/apikeyで取り消せる、とValveは案内しています。
リダイレクトの部分は、持ち主が渡したキーか、乗っ取り犯が被害者のアカウントに入って作ったキーで実行されることがある、という説明です。ただしValveは、すぐに線を引いています。キーはこの詐欺に必須の部品ではありません。パソコンやアカウントに入った相手は、APIがなくても、こちらの名義の操作を自動化するのが簡単だからです。以降の判断は、この一文を前提にしています。怪しいキーは取り消すべきですが、取り消したからといってアカウントが閉じたことにはなりません。
なお、ヘルプの韓国語版は、この箇所を英語の原文より断定的に訳しています。英語は「キーで実行されることがある」(may be executed)という条件付きの文ですが、韓国語版は「キーを使って行われる」と読めます。この記事は英語の条件付きの書き方に従います。
つまり、問題の中心は間違ったトレード1件より、誰かがアカウントを動かせた期間の長さと広さにあります。
どこまで入られたかを探る5つの手がかり
何が抜かれたのかを一言で答えるのは難しいです。Valveのヘルプはアカウントが他人の手に渡る経路をいくつも挙げていますが、リダイレクトの解説には、そのうちどれが使われたのかが書かれていません。
Steam Guardの解説は、Steam Guardが有効なアカウントが盗まれる典型的な方法を四つ挙げています。1つ目は、認証用メールアカウントの乗っ取りです。Steamのパスワードを知らなくても、アカウント名さえ分かれば、パスワードのリセットで入れます。2つ目はSteam Guardのファイルで、渡してしまうと、パスワードとアカウント名を知っている相手がメールなしで入れます。Steamがこのファイルを求めることはありません。3つ目はマルウェアで、すでに承認済みの自分の端末から、そのままログインされます。4つ目は、SteamやValveの社員を名乗るフィッシングです。古い書き方のページなので、アプリ側の表記と食い違う箇所があるかもしれません。
アカウントのセキュリティに関する推奨事項によると、マルウェアは、違法コピーのソフト、チート、偽のデモ版やベータ版、通話ソフトのような周辺ツール、MODやインベントリの管理ツールに化けていることがあります。一般的なウイルス対策ソフトをすり抜けるように作り込まれたものや、ウォレットに残高があるなど狙う価値のある状態になるまで待つもの、目的を果たすと自分で消えるものもあるそうです。リダイレクトの解説は、これにフィッシングサイトを加えて、避けるべき危険に挙げています。APIキーは、この経路の一覧に入っていません。侵入のあとに生じる結果であり、道具です。
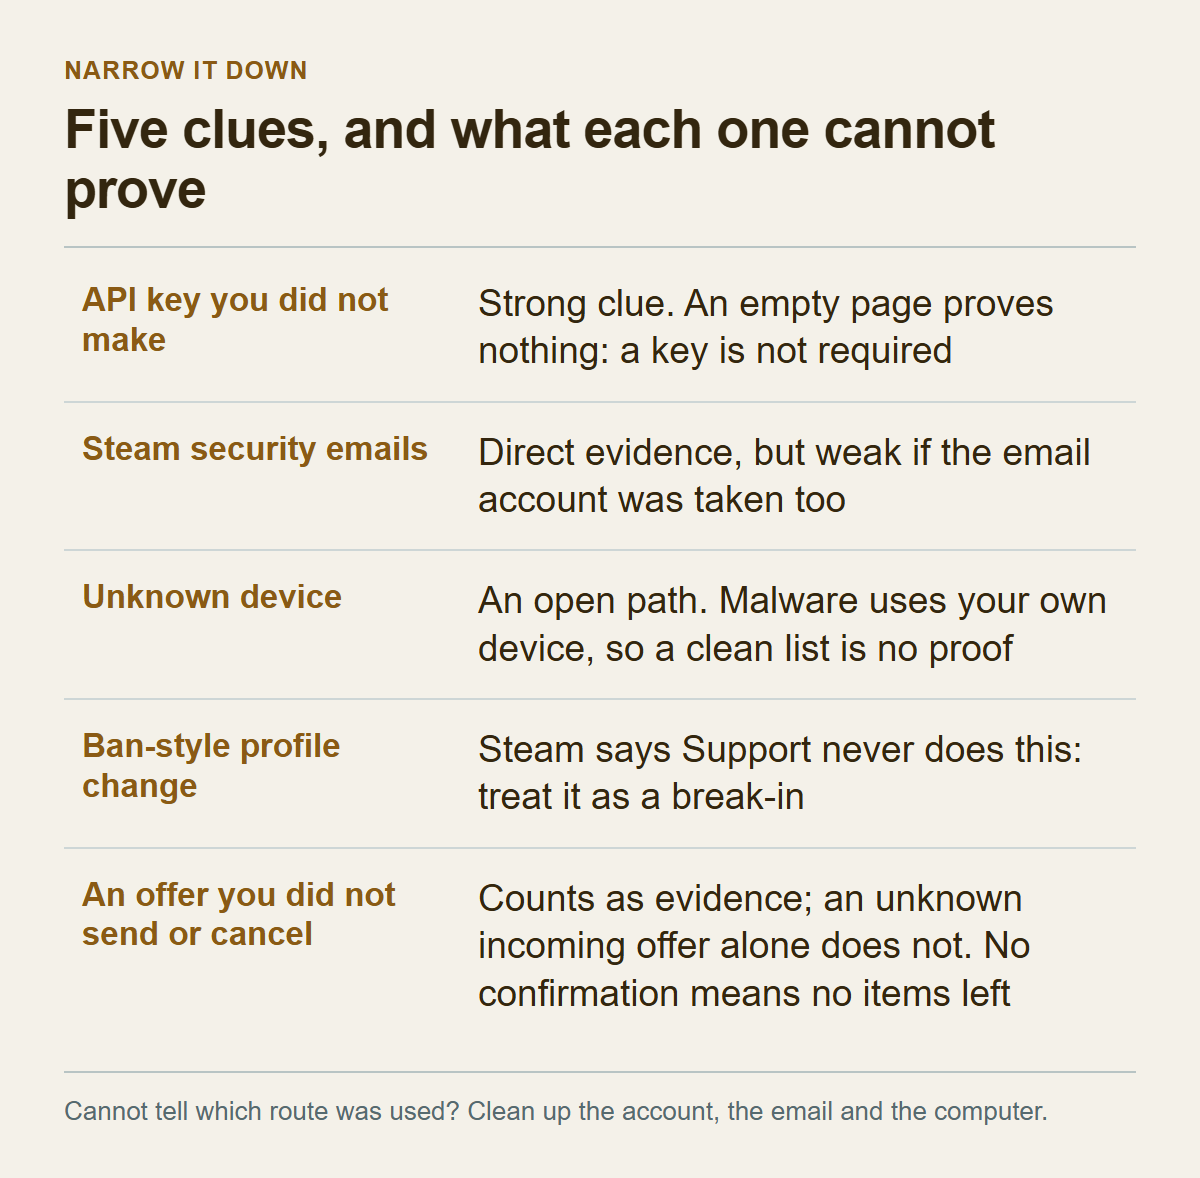
自分の場合にどの経路だったのかは、Valveの文書だけでは分かりません。代わりに、次の5つを開いて確かめると、範囲が狭まります。
| 手がかり(見る場所) | 分かること | 分からないこと |
|---|---|---|
| 自分で作っていないAPIキー(APIキーのページ) | 乗っ取り犯がキーを申請したかもしれない場合の取り消しを、Valveが案内しています。その状況と合うので、入口があったことを疑わせる強い手がかりです。 | キーがなくても安全とは言えません。キーは必須ではないからです。 |
| Steamからのセキュリティ変更のメール(Steamに登録したメール) | Steamはセキュリティの変更をメールで知らせるとされています。自分がしていない変更の通知は、直接の証拠です。 | メールアカウントまで奪われていると、この手がかりは当てにできません。これは私の判断です。 |
| 見覚えのない端末(モバイルアプリの端末情報、認証済みの端末の一覧) | 使った覚えのない端末があれば、セッションか承認の経路が開いています。 | マルウェアは承認済みの自分の端末を使うので、一覧がきれいでも感染は否定できません。 |
| プロフィール内容の変更(自分のコミュニティプロフィール) | 入り込んだ詐欺師は、圧力をかけるために、プロフィールをBANされそうな見た目に書き換えることがあります。Steamサポートはそのようなことをしないとされています。 | 変更がなくても、侵入がなかったとは言えません。 |
| 自分が送っていない、または取り消していないオファー(インベントリ内のトレードオファーの画面と、オファー履歴) | 自分の知らないうちに送信された、あるいは取り消されたオファーや、知らないアカウント宛てに送信済みのオファーがあれば、侵入の直接の証拠です(この読み方は私の判断です)。 | 見覚えのない受信オファーが届いただけでは、何も証明されません。トレードURLを知っていれば誰でも送れ、大量にオファーを送りつけて押し間違いを狙う手口もあるからです。確認を押す前なら、アイテムはまだ出ていません。 |
手がかりの読み方に決まりが一つあります。どの欄からも答えが出なかったときは、経路が見つかっていないだけで、経路がないと決まったわけではありません。その場合は、アカウント、メール、パソコンの三つとも疑うところから始めることを勧めます。費用を比べると理由が分かります。三つとも片づけるのは手間がかかりますが、1つでも抜けると、新しいパスワードを作ったあとに同じ経路からまた入られます。
トレードURLは、上の経路の一覧にありません。読んだ文書の中に、トレードURLをアカウントが奪われる経路として挙げているものはありませんでした。そのURLで何ができるかは、Steam取引URL、本当に他人へ共有しても大丈夫?で別に扱っています。
Steamにサインインする前に:承認、パソコン、メール
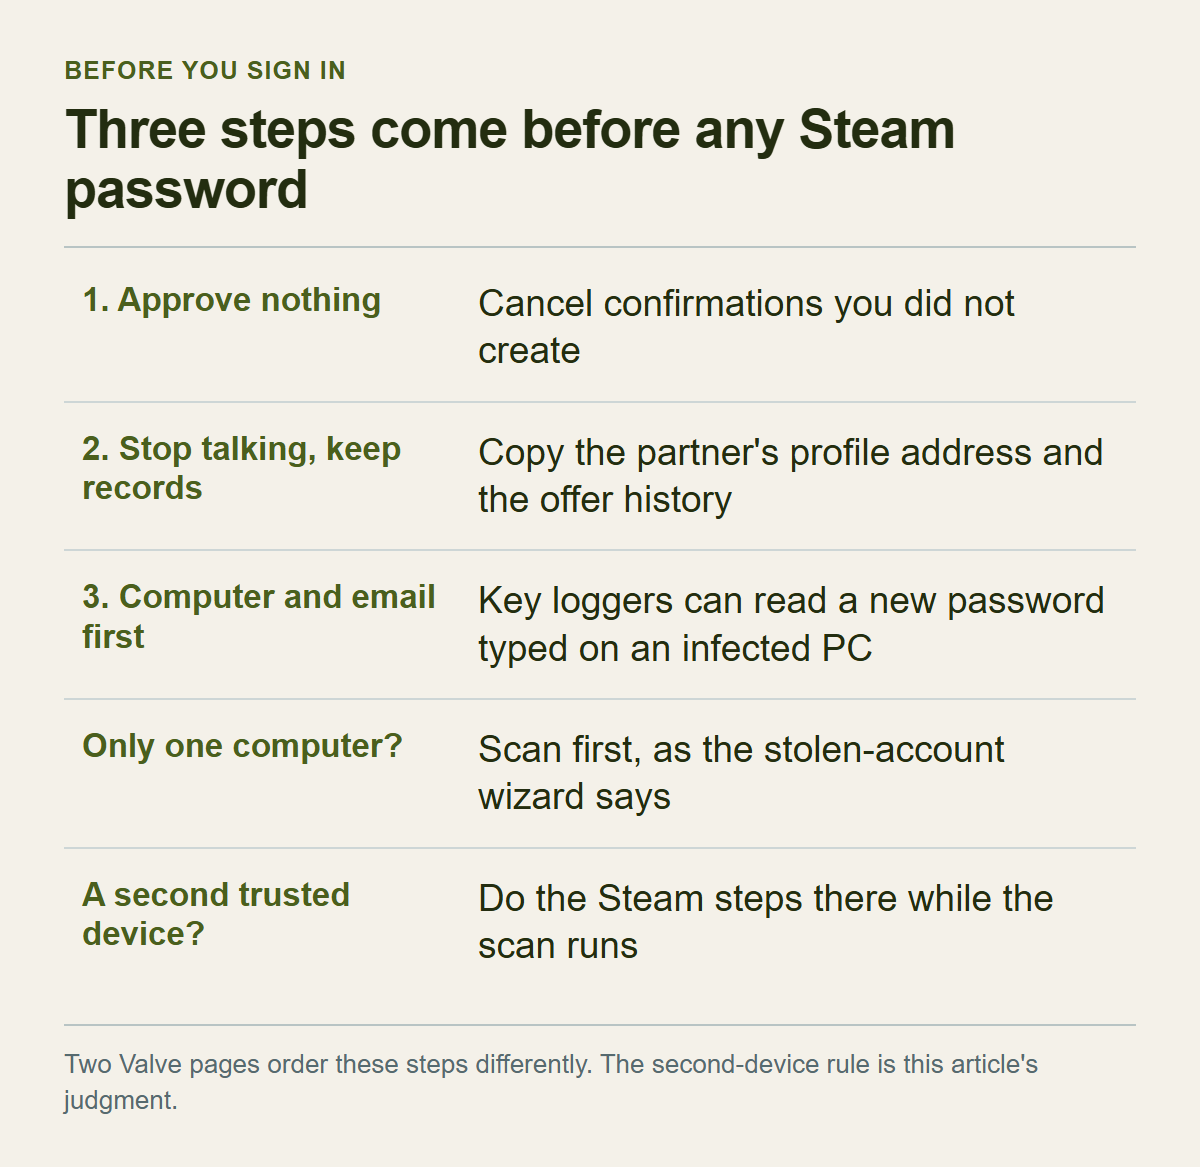
Steamにサインインする前にやることは三つです。まず、まだ押していない承認があれば、何も承認しません。トレードとマーケットの確認の解説によると、トレードオファーを送る、受けたトレードを承諾する、マーケットに出品する、のどれも、メールかアプリで確認してはじめて実行されます。確認しなければ、トレードは成立しません。オファーに入れたアイテムも、承諾されるまではインベントリに残る、とトレードオファーの解説にあります。確認画面で止まっているなら、アイテムはまだ出ていません。
自分で作っていないトレードや出品の確認依頼が届いていたら、Valveは、その依頼を開いて取り消すよう案内しています。自分で作ったトレードでも、受け取り先が合意した相手と違うなら、同じ対応でよいと考えます(文書にはない私の判断です)。送ったオファーが一覧に残っているときは、インベントリのトレードオファー(Trade Offers)を開き、送信済み(Sent Offers)からそのオファーを選んで、取り消しのボタン(Cancel Trade Offer)を押します。オファーは2週間で自動的に失効します。確認の手順を省く設定はありません。確認まで押してしまっていた場合は、「出ていってしまったアイテム」の節で扱います。
次に、相手とのやり取りを打ち切り、記録を残します。Valveの助言ははっきりしています。詐欺師と関わっていると思ったら、会話をやめるのが最善で、相手が言ったことはすべて詐欺の一部です。「アカウントの情報はもう全部変えたから取り戻せない」という主張も偽りです。アカウント復旧の案内にあるとおり、メールアドレスもパスワードも電話番号も変えられたあとで、サポートを通じて復旧できます。DiscordやSteamチャットでSteamサポートの担当者を名乗る人の指示には従わないように、という警告は、アカウントのセキュリティに関する推奨事項にあります。
残しておくのは、相手のプロフィールのアドレス、オファー履歴の画面、時刻です。通報は問題のアカウントのプロフィールから始めます。同じ推奨事項によれば、フレンド一覧に出るプロフィール名は、本人がいつでも変えられます。控えるのは名前でなく、アドレスにしてください。
三つ目が、Steamより先にパソコンとメールを確かめることです。ここは順番がいちばん難しく、Valveの公式ページ二つが違う書き方をしています。
アカウントのセキュリティに関する推奨事項は、侵害が疑われるときの手順を、次の順に挙げています。認証済みの端末(Authorized Devices)を調べ、おかしければ、すべての端末からサインアウトする機能(Sign out everywhere)を使う。Steamのパスワードを変える。メールと関連アカウントのセキュリティを見直す。システムのマルウェアスキャンをする。
いっぽう盗まれたアカウントの案内ウィザードは、アカウントを取り戻す前に、二つを終えるよう求めています。パソコンのスキャンと、メールのパスワード変更です。スキャンを求める理由は、キーロガーなどの不正なプログラムがSteamのアカウント名とパスワードを盗めるため、リセットの前に確かめておく必要があるからです。メールのパスワードを変える理由は、Steamのアカウントが登録メールを破られたあとに奪われることが多く、先に変えておけば、二度目の乗っ取りと、サポートの対応への妨害を防げるからです。
食い違うのは、サインアウトとパスワード変更を先にするか、スキャンを先にするかです。この違いを説明した記述は、どちらのページにもありません。
私は、どちらかの順を選ぶより、パソコンを疑っている間は、そのパソコンからSteamにサインインしないことにします。いつも使うパソコンが感染していたら、新しいパスワードは打ち込んだ瞬間に漏れるからです。ウィザードが先にスキャンを求める理由も、書かれているとおり、これです。信頼できる別の端末があるなら、Steam側の作業はそちらで先に進め、疑わしいパソコンではその間にスキャンを走らせます。共用ではない自分のスマートフォンや、別に点検を済ませたPCが候補になります。
端末が1台しかないときは、ウィザードの順序どおり、スキャンが先です。この選び方で失うのは時間です。スキャンが回っている間はSteam側の作業が遅れますが、その間に新しく出ていくアイテムは、確認の段階で止められます。ただしそれは、確認を受ける端末が無事な場合に限ります。端末まで奪われていたらどうなるかは、モバイル確認画面の節で扱います。
スキャンには限界があります。先ほどのとおり、マルウェアは一般的なウイルス対策ソフトを避けるように作られたり、目的を果たしたあとに消えたりすることがある、とValveが警告しています。何も見つからなかった、という結果を安全の証明に使わないでください。ツールを選ぶときの注意は、マルウェアに関するヘルプにあります。ツールは公式の信頼できるサイトからだけ入手してください。除去ツールを名乗るものの多くは、実際にはマルウェアだと警告されています。Steamを「掃除する」「最適化する」「修復する」と称するプログラムは、ダウンロードも実行もしないようにという注意が、モバイル認証アプリの解説にもあります。
メールのパスワードは、Steamのパスワードより先に変えます。Steam Guardを有効にしていても、認証用メールアカウントが破られると、アカウント名だけでリセットされて入られるからです。メールアカウントには強いパスワードと二段階認証を使い、メールサービスが出しているセキュリティの推奨にも従うよう案内されています。Steamとメールのパスワードは必ず別のものにします。これが、アカウントのセキュリティに関する推奨事項とSteam Guardの解説の案内です。メールに手を付けずにSteamのパスワードだけ変えても、その新しいパスワードは、メール経由のリセットでまた破られるおそれがあります。
Steamの中での作業順:サインアウト、パスワード、APIキー
ここからは、信頼できる端末でSteamにサインインできている前提で進めます。
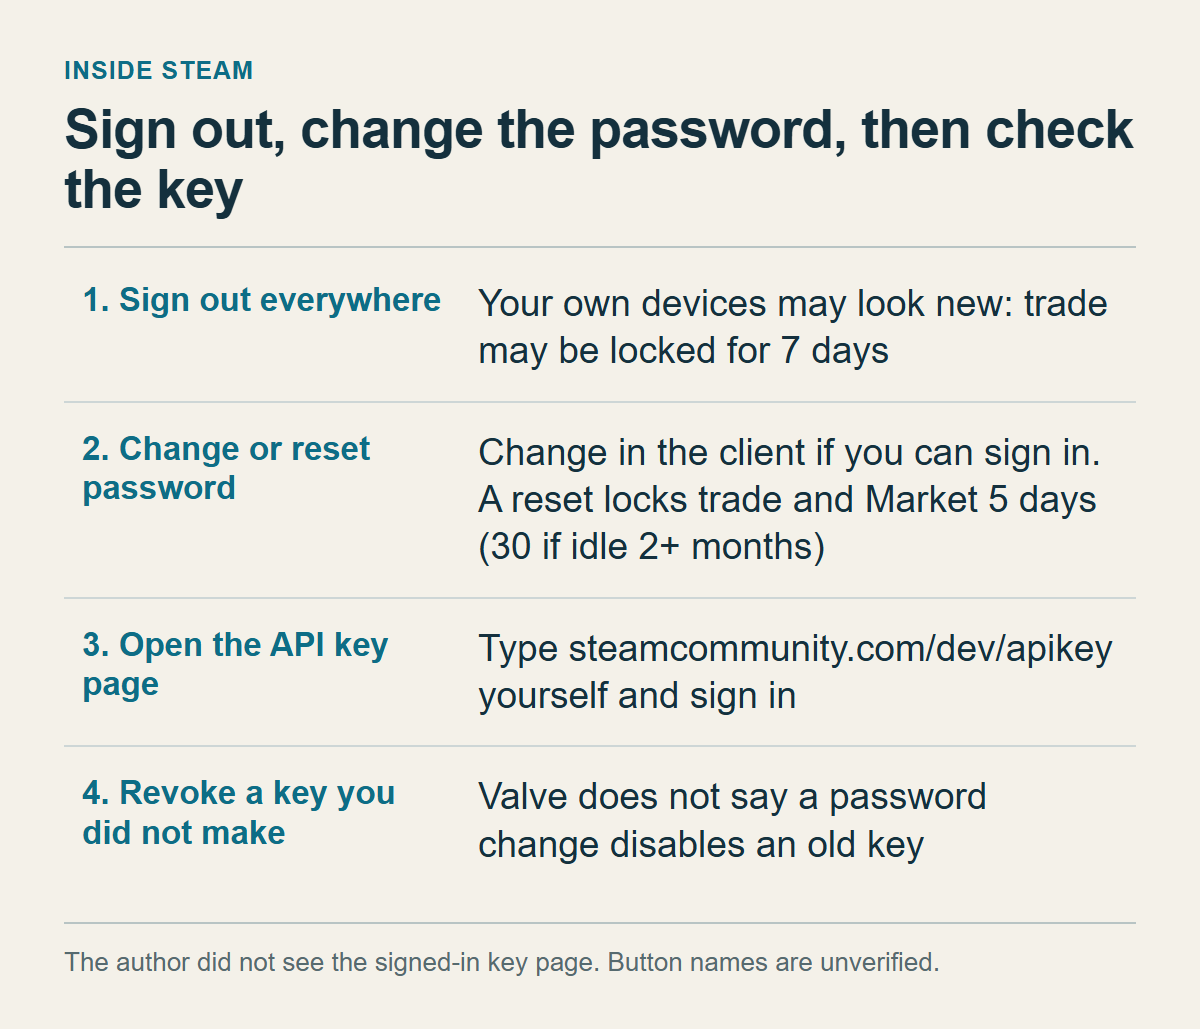
最初に、開いたままのセッションを閉じます。アカウントのセキュリティに関する推奨事項は、認証済みの端末を調べ、不審な点があれば、すべての端末からサインアウトする機能を使うよう案内しています。古い書き方のSteam Guardの解説には、アカウントの詳細ページのSteam Guard管理(Manage Steam Guard)で認証を解除すると、アカウントにアクセスできるすべてのパソコンと端末の認証が外れる、とあります。メニュー名がページごとに違うので、画面に実際に出ている名前に従うほうが確実です。Steam Guardをモバイルアプリで使っているなら、アカウントにアクセスしている端末の情報を、アプリで見られます。
この段階には副作用があります。Steam Guardの解説によると、認証を解除した端末は、次のログインで新しい端末として扱われ、コードを求められます。トレードとマーケットの制限の解説では、これまで認証されたことのない端末から、7日間、トレードもマーケットも使えません。ただし、Steam Guardのモバイル認証アプリ(Steam Guard Mobile Authenticator)を7日以上アカウントに付けていれば、新しい端末に対するこの制限はありません。この制限は、サポートでも変えられません。すべての端末からサインアウトする機能が、認証の解除と同じ扱いになるのかは、読んだ文書には書かれていません。どちらにしても、トレードができなくなるからといって、サインアウトを後回しにするのは勧めません。後回しで節約できるのは数日で、リスクはそれより大きいと考えます。
次はパスワードで、道が二つに分かれます。
Steamにサインインできるなら、クライアントの設定のセキュリティタブにあるパスワード変更(Change Password)を使います。手順の解説によると、Steamが登録メールに認証コードを送るので、そのコードを入力して、新しいパスワードを決めます。以前使ったパスワードは使えず、強度の条件も満たす必要があります。終わると、確認のメールが届きます。
サインインできないときは、ヘルプサイトの「サインインできない」の入口(Help, I can't sign in)から、アカウントが盗まれたという項目に入り、パスワードのリセットに進みます。自力で復旧できなければ、最後にサポートへの問い合わせフォームが出ます。そのときに備えて、考えられるアカウントのログイン名、アカウントに使ったメールアドレス、所有者であることの証明を、できるだけ用意するよう案内されています。
変更とリセットは、同じ意味ではありません。トレードとマーケットの制限の解説によると、パスワードを忘れて、ヘルプサイトかサポートでリセットすると、5日間トレードとマーケットが止まります。アカウントに2か月を超える活動がなかった場合は30日です。クライアントの設定から変更する場合は、この制限の対象外です。トレードとマーケットの確認の解説は、身に覚えのない確認依頼が来たときに、ヘルプサイトでパスワードを変えるよう案内しているので、どちらも公式の経路です。サインインできるならクライアントでの変更を、できないならリセットとその制限を受け入れる、というのが私の判断です。新しいパスワードは、メールのパスワードとも違うものにします。
最後がAPIキーです。場所はsteamcommunity.com/dev/apikeyで、リダイレクトの解説がこのアドレスを直接挙げています。キーを共有してしまった場合や、乗っ取り犯が自分の代わりにキーを申請したかもしれない場合は、ここで取り消すよう案内しています。開発者向けの文書によると、ユーザー用のキーは、Steamアカウントと、キーに紐づけるドメイン名があれば、Steamコミュニティの登録ページで発行できます。利用規約は、キーを秘密に保ち、第三者と共有しないことを求めています。キーを教えてほしいというサイトは、Valveが共有するなと言っているものを求めていることになります。
ここで限界をはっきりさせます。この記事を書くとき、ログインしないままこのアドレスを開くと、Steamのサインイン画面に転送されました。どのアカウントにもサインインしていないので、サインイン後の画面、ボタンの名前、キーがあるときの表示は見ていません。SteamDBの案内には、キーとドメインが表示され、Revoke My Steam Web API Keyというボタンがあると書かれていますが、第三者の説明で、確認できていません。画面の名前が違うときは、画面に出ている取り消しの項目に従ってください。
判断の基準は単純です。自分で作った覚えのないキーは取り消します。誰が作ったのか分からないキーも取り消します。自分で開発したツールにキーを使っていたなら、取り消した瞬間にそのツールは止まり、新しいキーを発行し直すことになりますが、それはそのときに引き受ける手間です。画面にキーがなかったら、キーで入られた経路ではなかった、というだけです。先に見たとおりキーは必須ではないので、安全の根拠にはしません。
キーは、パスワードを変えたあとに確認する形が良いと考えます。乗っ取り犯のセッションが残ったままキーを取り消すと、そのセッションで新しいキーをまた作れるからです。乗っ取り犯がアカウントへのアクセスを使ってキーを作る、というValveの説明から引いた推測です。逆に、パスワードを変えると発行済みのキーが無効になるのかは、Valveの文書に書かれていません。パスワード変更を取り消しの代わりにせず、両方をやります。
このサイトの別の記事、Steamのトレードが最大15日間保留される理由と確認すべきことは、身に覚えのないトレードへの対処として、キャンセルの直後にAPIキーのページを開く順を載せています。この記事とは順番が違いますが、Valveのどのページも、キーの取り消しをほかの手順の前後に置いてはいません。この記事は、サインアウトのあとにパスワード変更を挙げるアカウントのセキュリティに関する推奨事項と、パソコンとメールを先に片づけるよう求める案内ウィザードに合わせ、キーを最後にしました。その二つのページ自体が、サインアウトとパスワード変更を先にするか、スキャンを先にするかで食い違い、理由を説明していません。すでに信頼できる端末でサインインできていて、見覚えのないキーが表示されているなら、先に取り消しても失うものはないと思います。どの順番を選んでも、サインアウトとパスワード変更が済んだあとにキーのページをもう一度開いて確かめ、順番は一つに決めて、途中で入れ替えずにやり通してください。
キーでできることを一覧にしない理由もあります。サポート文書は、アカウントに変更を実行できる、とだけ書いています。公開されているIEconServiceのリファレンスには、トレード履歴やオファーを調べる項目と、パブリッシャー向けのキャッシュ更新の項目しかなく、アカウントを変更する呼び出しが何なのかは書かれていません。この間を推測では埋めません。
本物のログイン画面と偽物を見分ける基準
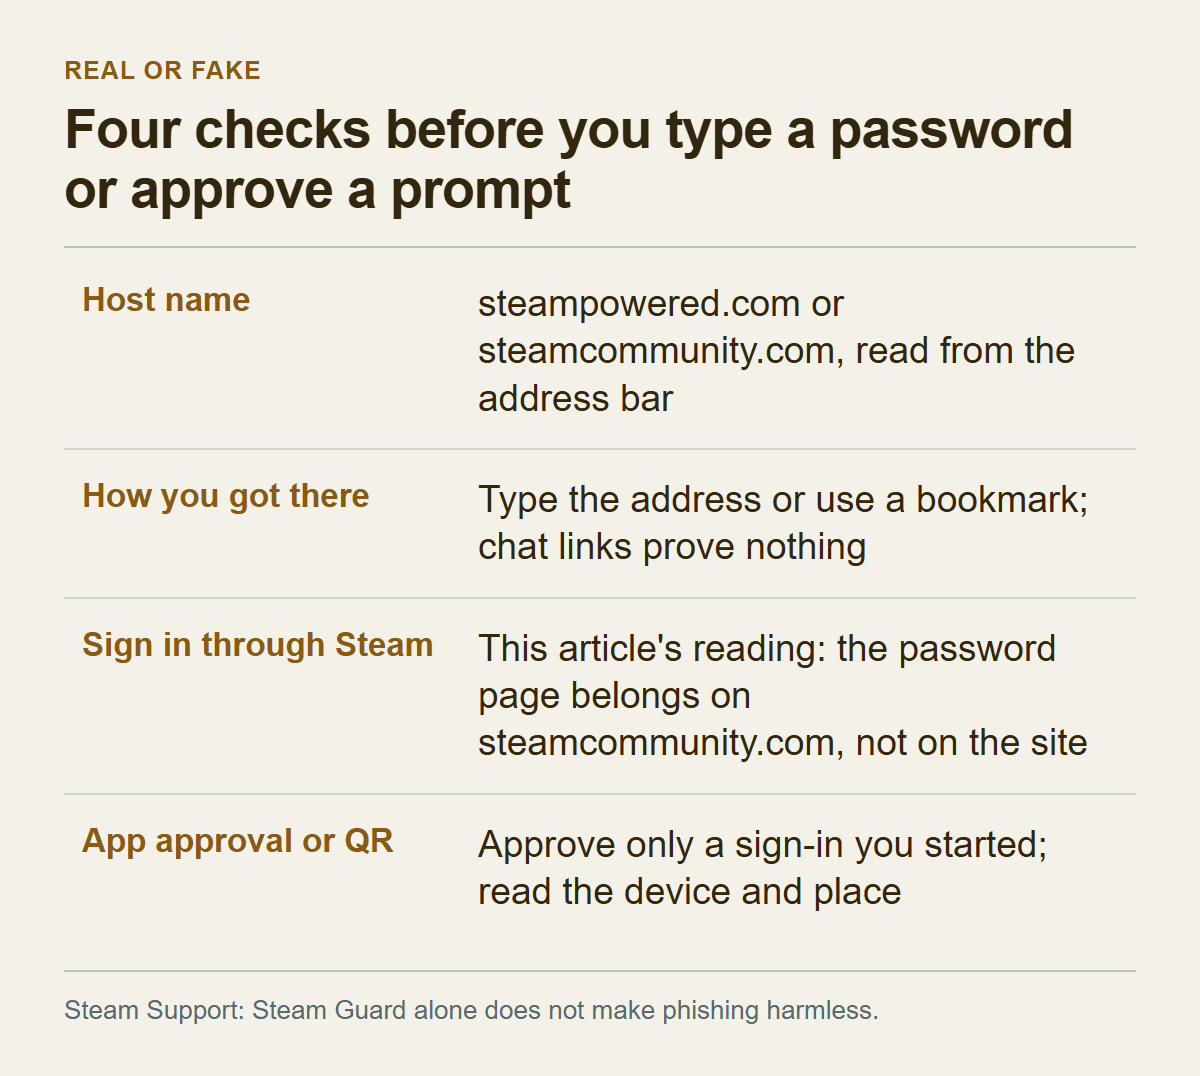
Valveが、リダイレクト詐欺の出発点は偽のログイン画面だと言っているわけではありません。ただ、乗っ取りの定義には、偽のSteamサイトや第三者のトレードサイトでログイン情報を渡させる場合が入っていて、リダイレクトの解説も、フィッシングサイトとマルウェアの導入を避けるべき危険に挙げています。偽物を見分ける基準は、再発を防ぐうえで大きな部分を占めます。確認点は四つです。
一つ目はホスト名です。アカウントフィッシングの案内は、公式のSteamのログインはsteampowered.comかsteamcommunity.comのドメインにつながる、と説明しています。アカウントのセキュリティに関する推奨事項は、www.steampowered.com、store.steampowered.com、steamcommunity.com、help.steampowered.comを、公式のログイン先として挙げています。アドレスに「Steam」という文字が入っているかは当てになりません。読むのはホスト名そのものです。本物の名前のうしろに別のドメインをつないだアドレスの読み方は、取引URLの記事にあるので、ここでは繰り返しません。モバイル認証アプリの解説も、悪意のある人が巧妙なつづりの変形でValveのリンクに見せかけると警告し、迷ったらクリックしないよう勧めています。
二つ目は、その画面にどうたどり着いたかです。リダイレクトの解説は、リンクをたどる、アプリを入れる、認証情報を渡す、のいずれもしないよう求めています。アカウントのセキュリティに関する推奨事項は、友達から届いたリンクも改めて確かめるよう言っています。友達のアカウントが乗っ取られているかもしれないからです。ログインが必要なページは、アドレスバーに直接入力するか、ブックマークから開いてください。この記事のAPIキーのアドレスも、リンクを信用せず、自分で入力して開くのが確実です。
三つ目は、第三者のサイトの「Steamでサインイン」です。Steamのウェブ開発者向けページによると、SteamはOpenIDの提供元として働けるので、サイトはユーザーにSteamの名前とパスワードを入力させなくても、SteamIDを認証できます。入力させるのはAPI規約への違反だ、とも書かれています。規約は、ログイン時にユーザーのSteamパスワードを横取りしたり保存したりしないことを求めています。この原則を当てはめると、「Steamでサインイン」を押したあとにパスワードを求める画面は、steamcommunity.comのホストに表示されるはずだ、と私は考えます。サイトが自分の画面の中にSteamの名前とパスワードの入力欄を描いていたら、Valveが説明している方式とは違います。
ただし、この二つの文書はどちらも古いものです。規約の最終更新は2010年7月で、開発者向けのページには、提供しているのはTeam Fortress 2のアイテムデータ用APIだけ、と書かれたままです。細かい手順は引用せず、原則だけを使っています。SteamDBは、ポップアップのログイン窓が、実はページの中に描かれた偽物なら、ブラウザの窓の外へ引っぱり出せない、という確認方法を紹介しています。試していない第三者の助言です。
四つ目は、アプリの承認要求です。モバイル認証アプリの解説によると、QRコードでサインインすると、アプリは、サインイン試行の地図やおおよその位置といった情報を載せた確認画面を出し、情報が合っているときに承認するよう求めます。名前とパスワードを入力したあとに、通知から承認する方式もあります。承認するのは、自分で開いたSteamのサインイン画面で、自分が始めた試行だけにします。自分が始めていない通知は承認しません。SteamDBは、偽の投票ページやプレゼント企画のページが、攻撃者の開いたSteamサインインのQRコードを見せてスキャンさせ、承認させる手口を説明していますが、これも第三者の説明で、確認できていません。Valveの文書で確認できたのは、アプリの確認画面が試行の情報を見せる、というところまでです。
メッセージにも同じ基準を当てます。Steamサポートを名乗るメッセージは、help.steampowered.comから来たもの以外は無視します。Steamサポートはフレンドのネットワークを通じて連絡せず、パスワードや認証コードも尋ねません。Valveが運営していないサイトに、パスワードや認証アプリのコードを入力してはいけません。SMSで届いた認証アプリの復旧コードや削除コードを他人に教えるのは、非常に危険だとValveは書いています。Steam Guardが有効でも、フィッシングの心配がなくなるわけではありません。アカウントフィッシングの案内が、そう明言しています。
すでに入力してしまったなら、そのパスワードは漏れたものとして扱います。前の二つの節に戻り、メールとパソコンから見て、信頼できる端末でSteamのパスワードを変えてください。画面の見た目だけで偽物を判別する方法は、読んだどの文書にもありません。よくできた複製は目で区別できないかもしれないので、デザインよりも、ホスト名と、たどり着いた経路を基準にしてください。
モバイル確認画面を、何と照らして読むか
この件のあとには、モバイル確認に意味があるのか、という疑問が自然に出てきます。確認を通したのに、アイテムが出ていったからです。ただ、Valveの説明を追うと、確認の仕組みが破られたわけではなく、中身が読まれないまま通ったのだと分かります。
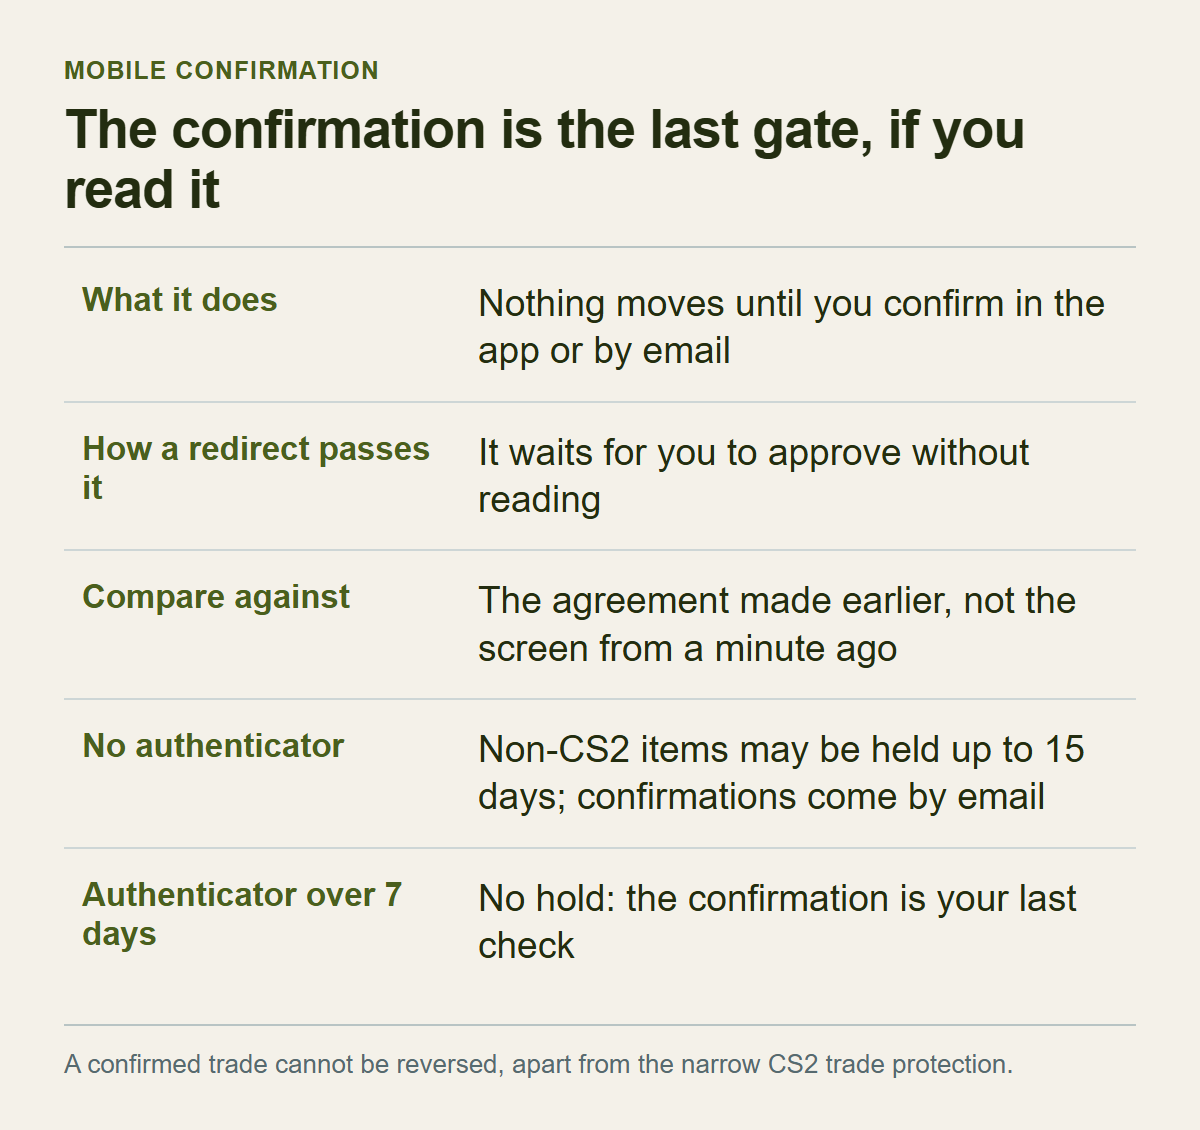
トレードとマーケットの確認の解説は、確認を、トレードが完了する前にユーザーが内容を検証する最後の段階と呼んでいます。アカウントやパソコンが乗っ取られていても、確認があれば、攻撃者がアイテムを盗むのは非常に難しい、とも書いています。確認を無効にする設定はありません。詐欺師はこの関門を壊しません。乗っ取ったアカウントでトレードを取り消し、成りすましアカウント宛てに作り直したトレードを、本人に承認させるだけです。確認画面は、中身を読んで押したときにだけ関門になります。何も読まずに押せば、そのまま通してしまいます。一度確認したトレードは取り消す方法がない、と詐欺FAQにはっきり書かれています。狭い例外のトレード保護は、次の節で触れます。
では何を読めばよいのか。Valveは、モバイル確認の画面に、トレードがリダイレクトされたかどうかを判断するための情報がすべて出ていると述べていますが、どの項目が出るのかは挙げていません。読んだ文書にも、確認画面の構成は載っていません。推奨されるトレードの方法は、トレードオファーの画面に、フレンドになってからの期間、Steamレベル、アカウントの年齢、モデレートしているグループといった相手の情報が出ると書いています。ただしこれはオファー画面の話で、確認画面にも同じものが出るとは書かれていません。
そこで、読む基準は私の判断で立てます。受け取り先のアカウントとアイテムの一覧を、取引を決めたときに決めておいた基準に照らします。基準になるのは、自分が合意した相手のプロフィールと、アイテムと数量です。たとえば、取引サイトの注文画面に出ていたプロフィールです。直前に自分が作ったトレード画面と見比べてはいけません。SteamDBによると、リダイレクトされたオファーは、作ったばかりのトレードそっくりに見えるよう、コピーされたアカウントから出し直されます。この説明のとおりなら、直前の画面と比べる検査は、通るように作られています。独立した基準に照らす必要があります。
照らし合わせられなければ取り消します。取り消して失うのは、トレードを送り直す手間だけです。間違ったトレードを確認すると、元に戻す方法がありません。相手が急かしてくるのも合図です。詐欺FAQは、圧力を無視して、トレードを急がないよう言っています。オファーの有効期限は2週間なので、数分で決めろという要求の根拠は、トレードの規則にはありません。
スマートフォンの認証アプリがなければ、確認はメールで届きます。詐欺FAQには、確認メールを相手に転送させる手口が載っています。相手がそのメールのリンクで、トレードを代わりに確認してしまいます。確認メールとそのリンクは、誰にも転送しないでください。
ここで、認証アプリのあるアカウントとないアカウントを分けて考えます。トレードとマーケットの保留の解説によると、モバイル認証アプリで7日以上保護していないアカウントから出ていくアイテムは、最長15日間Steamが保留します。その間に持ち主は、身に覚えのないトレードを見つけて取り消せます。認証アプリを付けて7日を超えてから作ったトレードには、保留がありません。保留中のトレードを取り消すと7日間のクールダウンがつくことを含め、保留の細かい規則は、SteamのTrade HoldとMarket Holdの違い:待つべき状態はどれ?に任せます。ただし、Counter-Strike 2のアイテムは例外です。トレード保護のページ(Trade Protected Items)には、CS2のアイテムはアカウントの保護の状態にかかわらずトレード保留やエスクローの対象外で、トレードが成立するとすぐ届く、とあります。CS2のアイテムでは、保留は二度目の機会になりません。かわりの備えが、次の節で扱う7日間のトレード保護です。このページが触れているのはCS2だけで、ほかのゲームに広げて読むことはできません。
この件に関する結論は一つです。認証アプリのあるアカウントでは、確認画面が、アイテムが出る前の実質的に唯一の点検機会です。ないアカウントのCS2以外のアイテムには、保留という二度目の機会がありますが、その期間内に自分で気づいたときにだけ役に立ちます。CS2のアイテムは、認証アプリの有無にかかわらず、この保留に頼れません。どちらが安全かを比べた資料は、読んだ文書にありませんでした。アイテム復元ポリシーも、認証アプリを、持ち主だけがアイテムを素早く動かせるようにする保護として説明しているだけです。
もう一つ限界があります。確認が意味を持つのは、確認を受ける端末が自分のものであるときです。攻撃者が認証アプリまで握った場合に何が起こるかは、読んだ文書に説明がないので、断言しません。分かるのは、一つのアカウントに認証アプリが付くのは同時に1台だけで、ヘルプサイトに、認証アプリを削除した、または失くした場合の入口があることです。ですから、自分のアプリが自分のアカウントのコードや確認依頼を受け取らなくなったなら、認証アプリが別の端末に移された可能性を疑う価値はあります。これは文書にない推測です。その場合は、ヘルプサイトの「サインインできない」の入口にある、認証アプリを削除した、または失くした場合の項目から復旧を始めます。
出ていってしまったアイテムに期待できること、できないこと
確認まで押してしまったなら、アイテムの話は避けられません。まず方針から読みます。
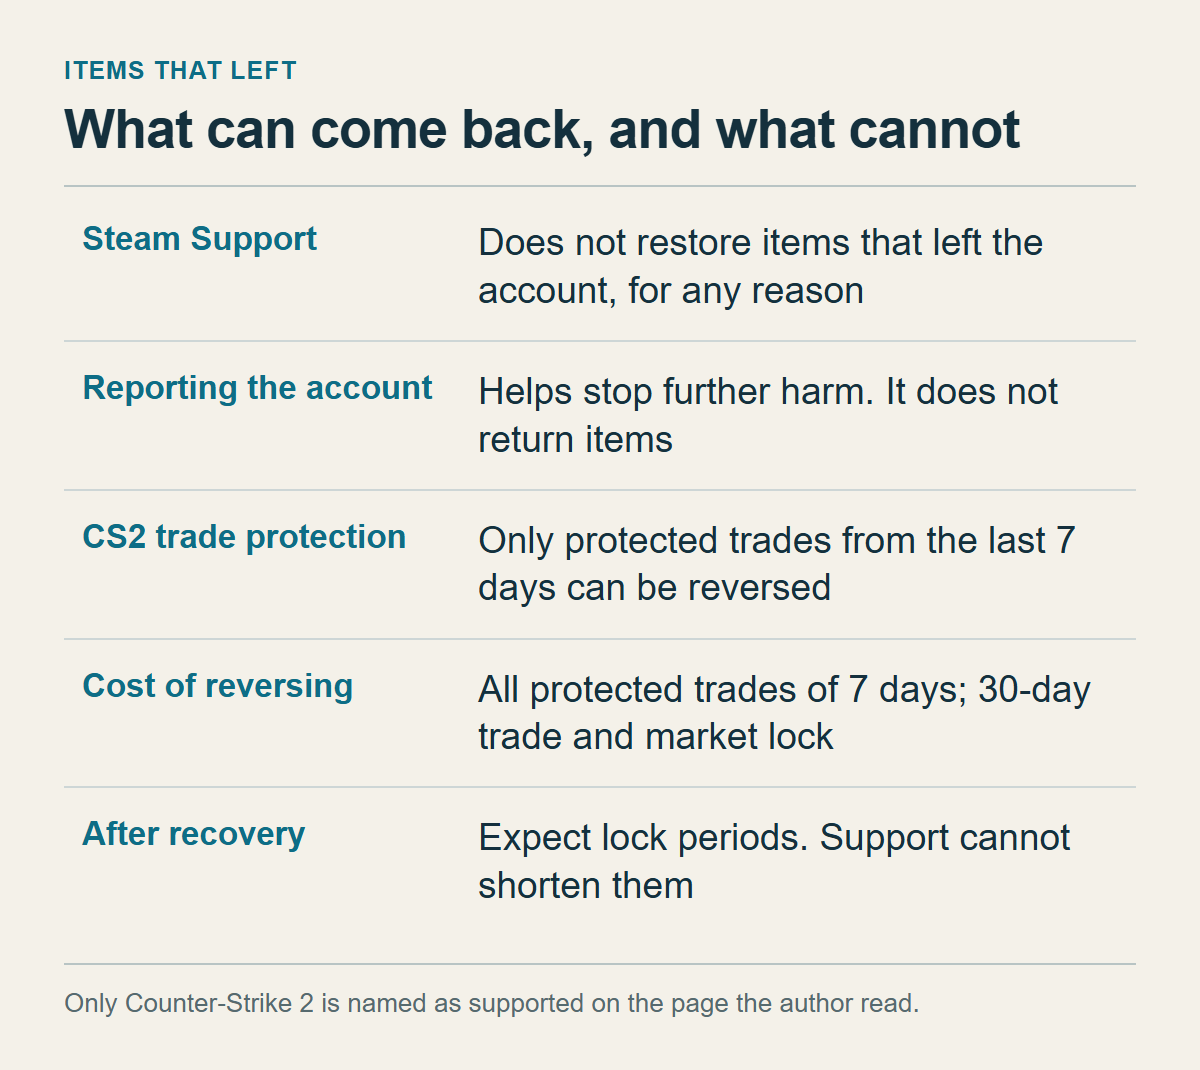
アイテム復元ポリシーは、アカウントから出たアイテムは理由を問わず復元しない、と明言しています。トレード、マーケットの売却、削除、ギフトの区別はありません。理由も書かれています。アイテムは、復元の依頼が来る頃には何人もの手を渡っていることが多く、復元するには、複製するか、ほかの無関係なユーザーのインベントリから取り上げるしかありません。複製は、すべてのユーザーのアイテムの価値を下げます。Steamトレードの案内も、不公平に取引されたと感じたアイテムは返さず、例外はないと述べています。書かれているのは方針で、個々の事情を審査した結果ではありません。復元できる確率はどこにも書かれていませんし、この記事も見積もりをつくりません。
では、通報に意味はあるのか。通報の案内によれば、詐欺や乗っ取りにあったら、相手のプロフィールのメニューから通報(Report Player)を選び、違反の種類を選んで、やり取りを書きます。サポートにチケットを出すより、プロフィールからの通報のほうが良いとされています。モデレーターは、通報されたアカウントの実際の利用状況で確認できる違反にしか対応しません。詐欺が確認されたアカウントは、トレードとマーケットを含むコミュニティの利用を禁止されることがあります。友達のアカウントが関わっていたら、盗まれている可能性が高く、通報すれば、持ち主がセキュリティを回復するまで、サポートがそのアカウントのさらなる悪用を防げます。会話に使われた外部のチャットやメールのアカウントは、そのサービスの通報機能で知らせます。通報は被害の拡大を防ぐ手段で、自分のアイテムを取り戻す道ではありません。通報したからといって、結果も保証されません。
方針には、狭い例外が一つあります。トレード保護です。読んだページが対応ゲームとして挙げているのは、Counter-Strike 2だけです。保護対象として作られたトレードは、アイテムがすぐ届く代わりに、7日間は消費、変更、移動ができず、その間はトレードを取り消せます。まず自分がアカウントを管理できていることが前提で、操作はトレード履歴のページから始めます。取り消すと、直近7日間の保護対象トレードがまとめて戻り、開始したアカウントは30日間、トレードとマーケットが制限されます。この制限は、サポートでも短縮できません。保護対象でなかったトレードは対象外です。
規則の全体は、Steamのトレードを承認する前に確認したいことの該当の節にまとまっているので、ここでは、この件に固有の点だけ書きます。7日の期限はトレードを確認した時点から進んでいます。パソコンとメールの片づけ、サインアウトとパスワード変更に使った時間も、そこから引かれます。CS2のアイテムが関わっているなら、順序は守りつつ、先延ばしにしないでください。期限を過ぎると、この道は閉じます。
復旧したからといって、すぐトレードができるわけでもありません。パスワードのリセット、新しい端末、認証アプリの取り外しなどに応じて、トレードとマーケットが止まる期間が生じ、サポートはそれを変更できません。どの制限がいつまで続くかはアカウントごとに違うので、画面に出る理由と期限に従ってください。日数の一覧は、Steamのトレードが最大15日間保留される理由と確認すべきことと、先に挙げた保留の違いの記事にあります。制限を解除すると持ちかけてくる連絡は、サポートからのものではありません。
アイテムを取り戻してあげる、と近づいてくる人にも、同じ理屈が当てはまります。お金や認証情報を渡してはいけません。詐欺FAQは、アカウントを握った詐欺師にも、お金を払わないよう言っています。すでに詐欺を始めている相手が、お金を払ったからといってアカウントを返す可能性は低く、さらに金額を要求されるだけだ、という説明です。アカウントはサポート経由でいつでも取り戻せますし、サポートはパスワードを尋ねません。これらの文書は、復旧の代行について直接書いていないので、ここに書いたのは、前の記述を当てはめた私の解釈です。
復旧した後の再確認と、トレードを再開する基準
パスワードを変えてキーを取り消せば終わり、とはいきません。経路が分からないからです。経路が閉じたかどうかは、時間が経ってからもう一度見て、はじめて分かります。
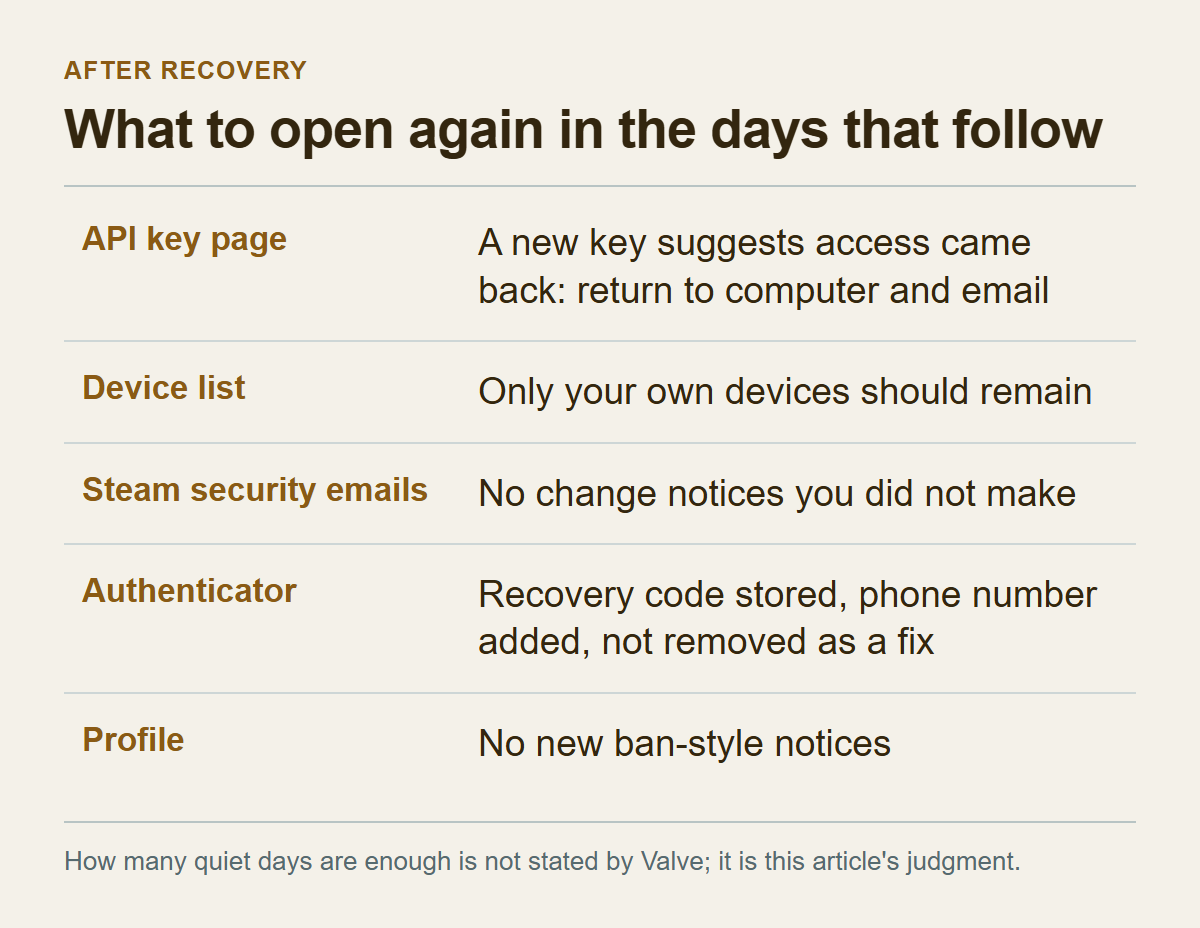
数日使ってから、APIキーのページをもう一度開きます。取り消した場所に新しいキーができていたら、誰かが再びアカウントに入ったことになります。乗っ取り犯がアクセス権限を使ってキーを作る、というValveの説明から引いた推測です。キーがまた見えるなら、入口はまだ開いているので、パソコンとメールの段階に戻ります。SteamDBも、新しいサイトに初めてサインインしたあとは、キーのページをもう一度確認するよう勧めています。第三者の助言なので確認はしていませんが、先の推測と向きが同じなので添えておきます。
次は端末の一覧です。認証済みの端末と、アプリに出る端末情報が、自分の端末だけになっているか。アカウントのセキュリティに関する推奨事項のとおり、Steamはセキュリティの変更をメールで知らせてくるので、受信箱に、自分がしていない変更の通知が新しく届かないかも、しばらく見ておきます。プロフィールの内容も同じで、BANをほのめかすような変更がまた出たら、侵害が続いている合図と読みます。
認証アプリがもともと付いていなかったなら、付けます。ただし、トレードとマーケットの制限の解説によると、付けても既存の制限はすぐには消えず、付けてから7日以内に作ったトレードには、最大15日の保留がつきます。設定の手順は設定の解説に任せて、ここで確かめるのは二点だけです。設定の最後に表示される復旧コードを書き留めて保管してあるか。電話番号を登録してあるか。番号があれば、SMSでのパスワード再設定や、認証アプリを新しい電話へ移す手続きができます(番号は1アカウントに1つ)。バックアップコードは、印刷して保管し、スクリーンショットにはしません。
認証アプリをすでに使っていたなら、不具合を直そうとして、外してから付け直すのはやめます。外すと15日間トレードとマーケットが止まり、新しい電話へ移す正規の手順にも2日間の制限がつきます。移せば足りる状況なら、外すより移すほうがずっと軽いです。
最後が、トレードを再開する基準です。キーのページが空で、端末の一覧に自分の端末しかなく、認証アプリが自分の電話にあり、メールとパソコンの片づけも済んでいる。そこへ、新しい異常のない状態が数日続いたなら、再開できます。数日で足りるのかは、どの文書にも書かれていません。この基準は文書にない判断なので、異常のない日が積み重なるほど安心が増す、という程度に読んでください。最初のトレードを少額で試す、という助言はしません。一度うまくいったトレードが、経路が閉じた証拠にはならないからです。そのかわり、前の節の読み方、つまり受け取り先とアイテムを、合意した基準に照らす習慣を、毎回使ってください。
ここまでの順序をまとめます。
1. 身に覚えのない確認依頼は開いて取り消す。自分で作ったトレードも、受け取り先が合意と違えば承認しない。 2. 相手とのやり取りをやめ、通報に使うプロフィールのアドレスとオファー履歴を残す。 3. 信頼できる端末を決め、疑わしいパソコンはスキャンする。メールのパスワードを先に変える。 4. すべての端末からサインアウトし、サインインできるかどうかに応じて、パスワードを変更またはリセットする。 5. APIキーのページで、自分で作っていないキーを取り消す。キーがなくても安全と決めつけない。 6. 認証アプリと復旧手段を点検し、確認画面は合意した基準に照らして読む。 7. 相手のアカウントをプロフィールから通報する。CS2のアイテムが関わり、7日以内なら、トレード履歴からの取り消しの代償を読んでから決める。 8. 数日後に、キー、端末、メール、プロフィールをもう一度開き、新しい異常がないか確かめる。
この記事が答えられていないことも、書いておきます。自分の場合にどの経路で入られたのか。パスワードを変えると既存のAPIキーが止まるのか。モバイル確認画面に正確に何が表示されるのか。認証アプリまで奪われたとき何が起こるのか。方針の外でアイテムが戻る可能性がどれくらいか。この5つは、読んだ文書に答えがなく、この記事でも推測していません。確かなことは二つです。Valveは、アカウントはいつでも取り戻せると言い、出ていったアイテムは返さないとも言っています。あとは、これ以上失わないために手を動かすことになります。