
Steam API 金鑰詐騙:交易被轉到別的帳號時,該先處理什麼
Steam 交易提案被換成別的帳號,代表帳號可能已被入侵。本文依 Valve 說明頁整理 API 金鑰撤銷、登出與改密碼的順序、真假登入頁的分辨、手機確認怎麼讀,以及物品拿不拿得回來。
文章語言
本文目錄
交易提案被換成另一個帳號,很容易讓人先去想,是哪個交易對象在騙人。Valve 對這種手法的說明方向正好相反:對方得先有辦法操作你的帳號,才改得掉交易。所以這篇文章把它當成帳號被入侵的事件來處理:先做什麼、依什麼順序做,以及哪些東西已經追不回來。
依據是 2026 年 10 月 27 日我直接開啟閱讀的 Valve 說明頁與開發者文件,以英文原文為準,文中的連結也都是英文頁。我沒有在任何帳號上實測過這些流程,也沒有申請過 API 金鑰;需要登入才看得到的 API 金鑰頁,我也沒看過,這個限制到用得上的段落會再說一次。文中的情境是為了說明而編的,不是真實個案,圖片是說明用的圖示,不是 Steam 的畫面。交易前的一般安全檢查,請看交易安全檢查表;交易錯誤訊息和要不要重試,請看交易提案錯誤檢查表。這兩個主題本文不重複。
交易被換掉,是因為帳號先被入侵了
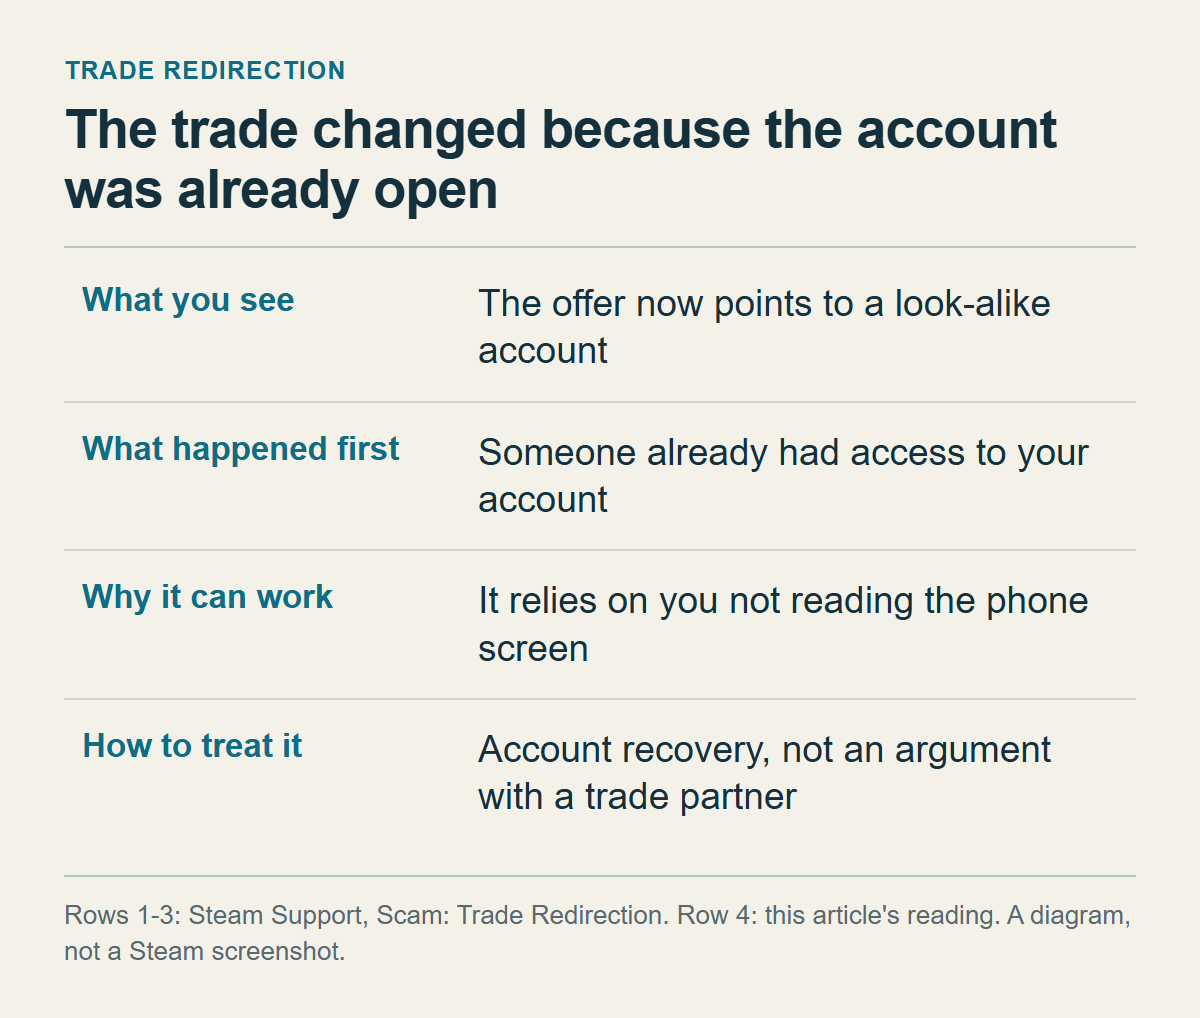
Valve 把這種手法獨立寫成一頁,叫交易轉向詐騙(Trade Redirection)。流程是這樣:詐騙者先說服你,把物品交易給一個你以為可信的帳號;但他其實早就攻破了你的帳號,等你送出提案,他就取消那筆交易,改送往自己控制的冒充帳號,賭你在手機上確認之前不會仔細看內容。
要看清楚的是先後。冒充帳號是後來才出現的,帳號被攻破才是前提:Valve 明說,詐騙者沒有取得帳號的完整存取權,就無法轉向你的交易,帳號保持安全,交易就不會被轉向。把這件事只當成交易對象在騙人,處理方向就會偏掉。
Steam 的交易說明區分了詐騙(scam)和帳號劫持(hijack)。詐騙是對方騙你在當下自願完成交易,事後你沒拿到說好的東西;劫持是帳號或電腦未經主人同意就被別人接管。同一頁還提到,有些劫持者會用假的 Steam 網站或第三方交易網站,讓使用者自己交出登入資料。交易轉向從外表看像詐騙,有說法、有催促,但要成立得先有劫持。這是本文的解讀:Valve 沒有哪一句話把轉向直接定義成劫持,支持這個解讀的,是前一段那個條件,沒有完整存取權就轉不了交易。
所以最先要做的,是把帳號鎖回來,而不是跟對方爭論。
舉一個編出來的情境。你為了賣物品,在某個外部網站發出交易提案,沒多久,另一個暱稱和頭像都一樣的帳號送來幾乎相同的提案,物品清單看起來也一致,你就按了手機上的確認。這只是用來說明的假設,不是真實個案。第三方的 SteamDB 詐騙防護指南從受害者的角度描述過類似的畫面:自己建立的交易被取消,隨即有一個複製出來的機器人帳號送出看起來一樣的提案。那是第三方的說法,不是 Valve 的文件,我也沒有驗證過。
這種詐騙之所以被稱為「API 詐騙」,Valve 在同一頁解釋了原因。Steam 提供一種 API 工具,使用者和網站可以用它自動向 Steam 要資料,或對持有特定金鑰的帳號執行變更。帳號的 API 金鑰是在 API 系統裡識別該帳號、允許存取的唯一金鑰,不應該分享給任何人。轉向的動作,可能是用帳號主人交出去的金鑰執行,也可能是劫持者靠著已經取得的帳號存取權,自己建立金鑰來執行。
Valve 接著補了一句:金鑰不是這種詐騙的必要條件,因為只要對方取得你的電腦或帳號的存取權,不靠 API 也很容易代你自動操作。後面的判斷都建立在這句話上:金鑰要撤銷,但撤銷金鑰不等於把帳號鎖回來。
英文原文用的是 may be executed(可能透過金鑰執行)這種條件語氣,本文照這個寫。Valve 的說明頁有不同語言版本,我對照過的韓文版在這句話的措辭比英文肯定,繁體中文版我沒有對照。
帳號被入侵到什麼程度,先用五條線索縮小範圍
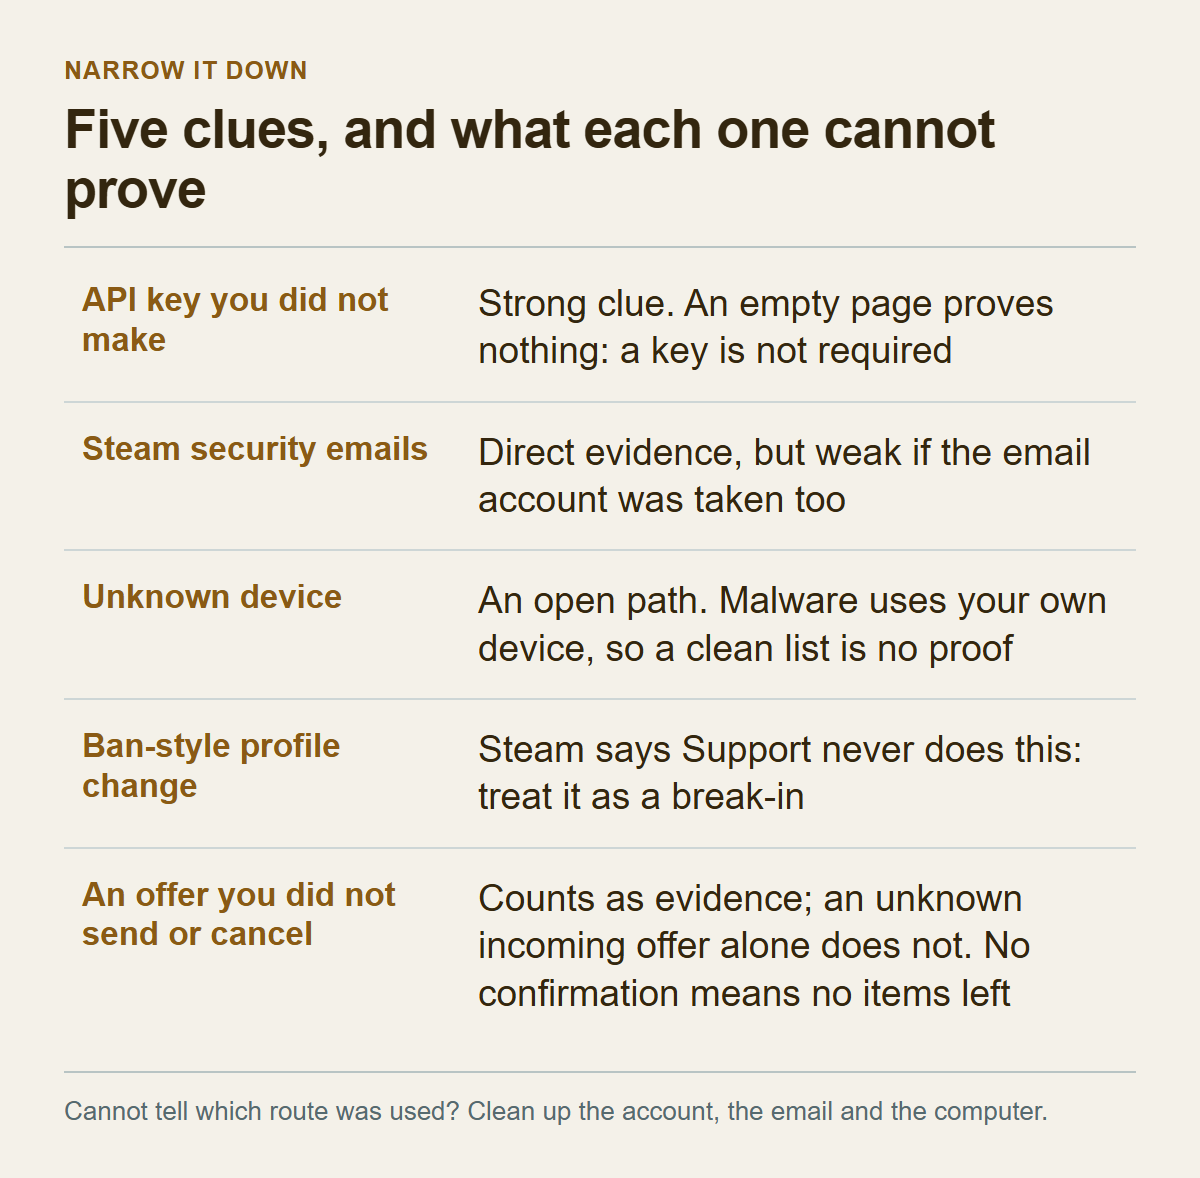
Valve 的轉向說明頁沒有說這次是從哪條路進來的,所以先看文件裡已知的路徑,再用你自己打得開的線索往回推。
Steam Guard 的舊式說明頁列了啟用 Steam Guard 的帳號常見的四種被盜方式。第一是驗證用的電子郵件帳號被攻破:只要對方知道帳號名稱,就能靠信箱重設進入,不需要 Steam 密碼。第二是交出 Steam Guard 檔案,對方若也知道帳號名稱和密碼,就不需要你的信箱;Steam 不會要求你提供這類檔案。第三是惡意軟體,直接用你已經授權的裝置登入。第四是冒充 Steam 或 Valve 人員的釣魚。這是舊式的 FAQ,用語和程式裡實際顯示的名稱不一定相同。
帳號安全建議補充了惡意軟體的樣貌:它可能偽裝成盜版軟體、作弊程式、假的遊戲試玩版或測試版,或是通訊軟體、模組與庫存管理工具這類周邊程式。較新的惡意軟體可能特製到躲得過一般防毒軟體,會等到帳號處於值得下手的狀態(例如錢包裡有餘額)才動手,有些做完之後還會自己移除。轉向說明頁則把釣魚網站和安裝惡意軟體列為要避開的風險。
API 金鑰不在這份清單上。它是進來之後留下的結果,或是對方拿來用的工具,文件裡出現的形態有兩種:帳號主人自己交出去,或已經進來的劫持者自己建立。
這些路徑沒辦法直接對應到你的情況。下面五個地方可以自己去看,每一個都附上它不能證明的事。
1. API 金鑰頁。網址是 steamcommunity.com/dev/apikey,請自己輸入網址再登入。出現一把你沒建立過的金鑰,是很強的線索,這正是 Valve 提醒過的情況:劫持者可能以你的名義申請金鑰。頁面上沒有金鑰則什麼也證明不了,因為金鑰不是必要條件。 2. Steam 寄來的安全變更通知信。Steam 會用電子郵件通知帳號的安全變更,所以你沒做過的變更通知就是直接證據。不過,如果信箱也落入對方手裡,這條線索就不可靠了,這一點是本文的判斷。 3. 不認得的裝置。去看已授權裝置清單(Authorized Devices);在手機 App 裡啟用 Steam Guard 的人,也能在 App 看到有權存取帳號的裝置資訊。出現陌生裝置,表示有一條登入路徑是開著的。反過來,清單乾淨也不能排除感染,因為惡意軟體用的就是你自己已經授權的裝置。 4. 個人檔案被改成像是停權警告。取得存取權的轉向詐騙者,可能把你的社群個人檔案改成看起來快被停權的樣子,拿來施壓。Valve 說 Steam 客服絕不會用修改個人檔案內容的方式威脅或執行停權,這類出乎意料的改動,就表示帳號安全已經出問題。沒看到改動,不代表沒被入侵。 5. 交易提案頁裡的陌生紀錄。在庫存(Inventory)裡的交易提案(Trade Offers)頁面,可以看到收到的提案(Incoming Offers)、已送出的提案(Sent Offers)和提案紀錄。不是你送出或取消的提案,或是送往你不認識的帳號的已送出提案,是有人動過帳號的直接證據。單獨一筆不認識的收到的提案什麼也證明不了:任何拿到你交易網址的人,都能寄提案給你。提案裡的物品在提案被接受之前都還留在庫存裡,送出和接受又都得先確認才會生效,所以沒按確認的話,物品還沒離開。
五個地方都找不到答案時,應該讀成「路徑不明」,而不是「沒有路徑」。這時我建議把帳號、信箱和電腦三者都當成可疑對象,一起處理。這是本文基於成本的判斷:三件都處理要花些時間,漏掉其中一件,換了新密碼之後對方仍可能從同一條路回來。
我讀過的文件都沒有把交易網址(Trade URL)列為帳號被入侵的入口。它能做什麼、不能做什麼,另有一篇文章專門說明。
登入 Steam 之前:確認、對話、電腦和信箱
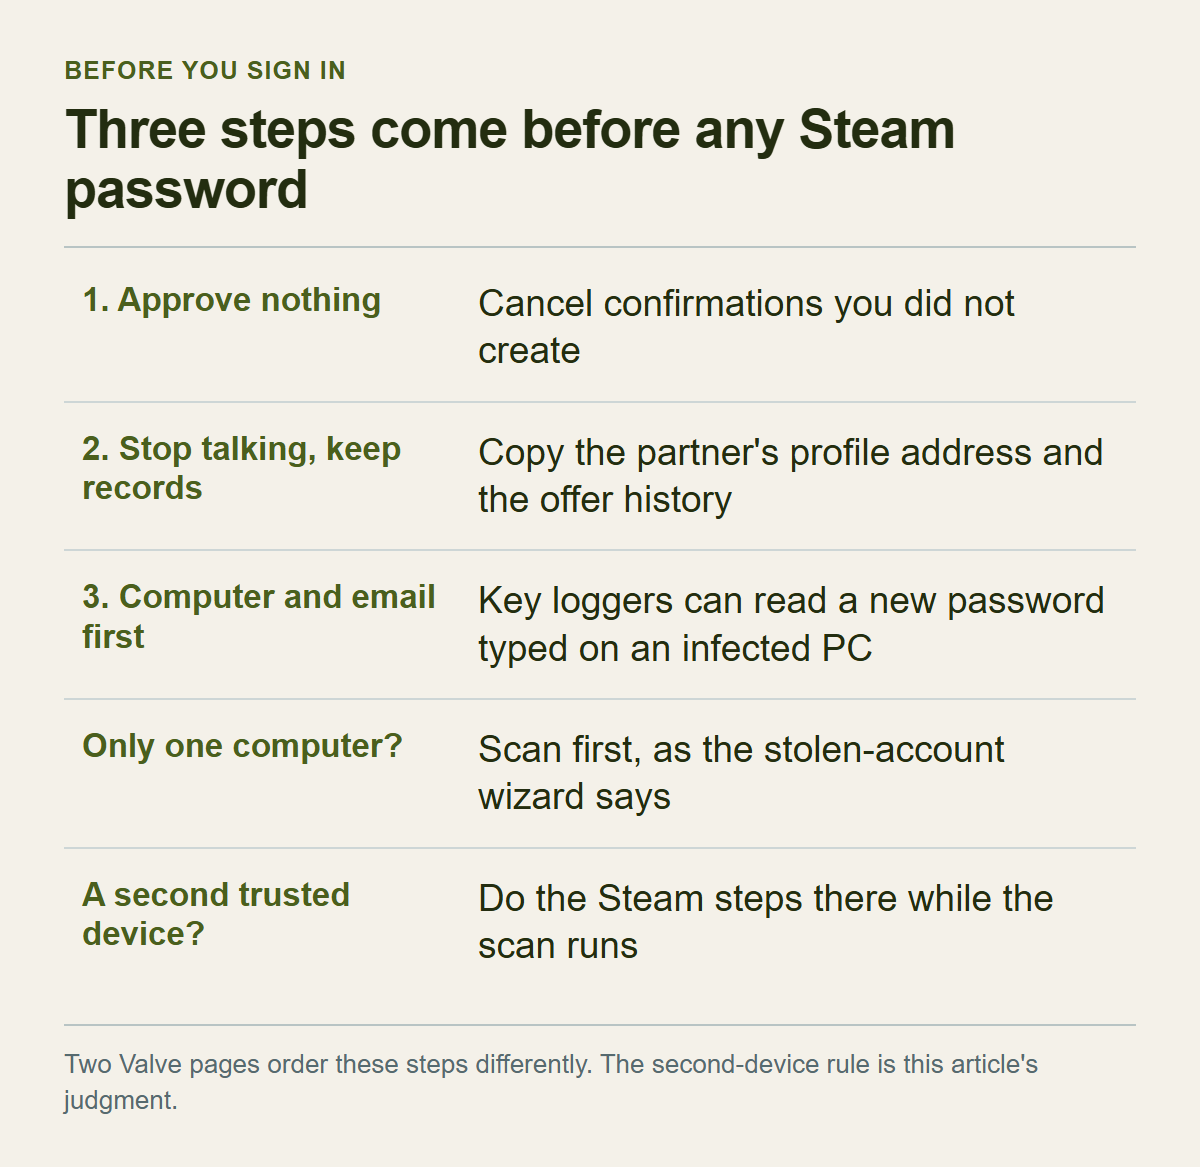
最初的幾分鐘有三件事要做,順序是有理由的。
第一件,還沒按確認的話,什麼都不要核准。Steam 的交易與市集確認說明寫得很清楚:送出交易提案、接受交易或上架市集商品,都得先在電子郵件或手機 App 確認,才會送出或上架;沒有確認,交易就不會成立。所以如果你停在確認畫面,物品還沒離開庫存。
手機上出現你沒建立過的交易或上架的確認要求,Valve 的指示是打開那個要求,然後取消。我的判斷是,你自己建立的交易,如果收件帳號跟談好的對象不一樣,也該取消;這一句不在文件裡,是我自己的判斷。送出後還留在清單裡的提案,可以依交易提案說明的路徑取消:到庫存的交易提案頁,在已送出的提案裡找到那一筆,按取消提案的選項(Cancel Trade Offer)。提案放著不管,兩週後也會自動失效。已經按下確認的情況,請看「已經離開帳號的物品」那一節。
第二件,中斷和對方的對話,但留下紀錄。轉向說明頁的建議很直接:覺得自己在跟詐騙者打交道,最好的做法就是結束對話,對方說的每一句話都是詐騙的一部分。「帳號資料都被改光了,救不回來」這種說法也是假的。依帳號復原說明,就算電子郵件、密碼和電話號碼都被換掉,仍然可以透過 Steam 客服復原。帳號安全建議也寫了:在 Discord、Steam 聊天或任何聊天系統裡自稱 Steam 客服的人,指示一律不要照做,就算訊息來自朋友的帳號。
要留下的是對方的個人檔案網址、提案紀錄的畫面和時間。檢舉要從有問題帳號的個人檔案發起。帳號安全建議也提醒,好友清單顯示的暱稱,使用者隨時可以改,所以要存的是網址,不是名稱。
第三件,先查電腦和信箱,再碰 Steam。這是最需要斟酌的一步,因為 Valve 的兩個頁面寫得不一樣。
帳號安全建議列出懷疑帳號被入侵時的處理,依序是:檢查已授權裝置,有異狀就使用登出所有裝置的選項(Sign out everywhere);更改 Steam 密碼;檢查信箱與其他相關帳號的安全;最後掃描系統有沒有惡意軟體。被盜帳號的說明精靈則要求在恢復帳號之前先完成兩件事:掃描電腦,以及更改信箱密碼。它給的理由是,鍵盤記錄程式之類的惡意程式可以偷走帳號名稱和密碼,所以重設密碼之前要先掃描;Steam 帳號常在綁定的信箱被攻破之後遭入侵,改了信箱密碼,才能避免帳號被偷第二次,也避免對方干擾客服的協助。
兩頁的位置不同:前者像是還能操作帳號的人用的檢查清單,後者是想把帳號拿回來的人必經的關卡。即使如此,「先登出、改密碼」還是「先掃描」,兩頁的說法仍然互相衝突,而且都沒有解釋這個差異。
本文不在兩者之間硬選一邊,而是這樣處理:電腦只要還在懷疑名單上,就不要在那台電腦上登入 Steam。如果平常用的電腦已經中毒,新密碼在輸入的那一刻就可能被看走,這也是精靈要你先掃描的原因。如果有另一台可信的裝置,Steam 的各項處理先在那裡做,同時讓可疑的電腦跑掃描;可信的裝置可以是只有你自己用的手機,或是另一台事先確認過乾淨、沒有和別人共用的電腦。只有一台裝置的話,就照精靈的順序,先掃描。這個選擇的代價是時間:掃描進行時,Steam 端的處理會延後。Valve 說,帳號或電腦被攻破時,確認會讓攻擊者很難偷走物品,所以這段空檔多少還有一道保障。前提是接收確認的裝置還在你手上,這個前提留到「手機確認」那一節再談。
掃描也有限度。Valve 自己警告過,惡意軟體可能特製到躲過一般防毒軟體,也可能做完事就自行移除,所以掃描結果乾淨,不能當成安全的證明。對還在懷疑名單上的電腦,能不在上面登入 Steam 或信箱,就不要登入。挑掃描工具時,照 Valve 的惡意軟體說明頁:只從官方可信的網站下載,因為許多自稱惡意軟體清除工具的程式,本身就是惡意軟體。手機驗證器的說明頁另外警告,不要執行任何宣稱能「清理」「最佳化」或「修復」Steam 的程式。
信箱的密碼要在 Steam 密碼之前換。Steam Guard 開著的帳號,只要驗證用的信箱被拿下,對方知道帳號名稱就能重設進入,不必知道 Steam 密碼。Valve 對信箱的建議是用強密碼、開兩步驟驗證、照信箱服務商的安全建議做,而且 Steam 和信箱不要用同一組密碼。如果只換 Steam 密碼、沒動信箱,對方仍可能從信箱這條重設路徑,繞過你的新密碼。
進入 Steam 之後:登出所有裝置、改密碼,最後才是 API 金鑰
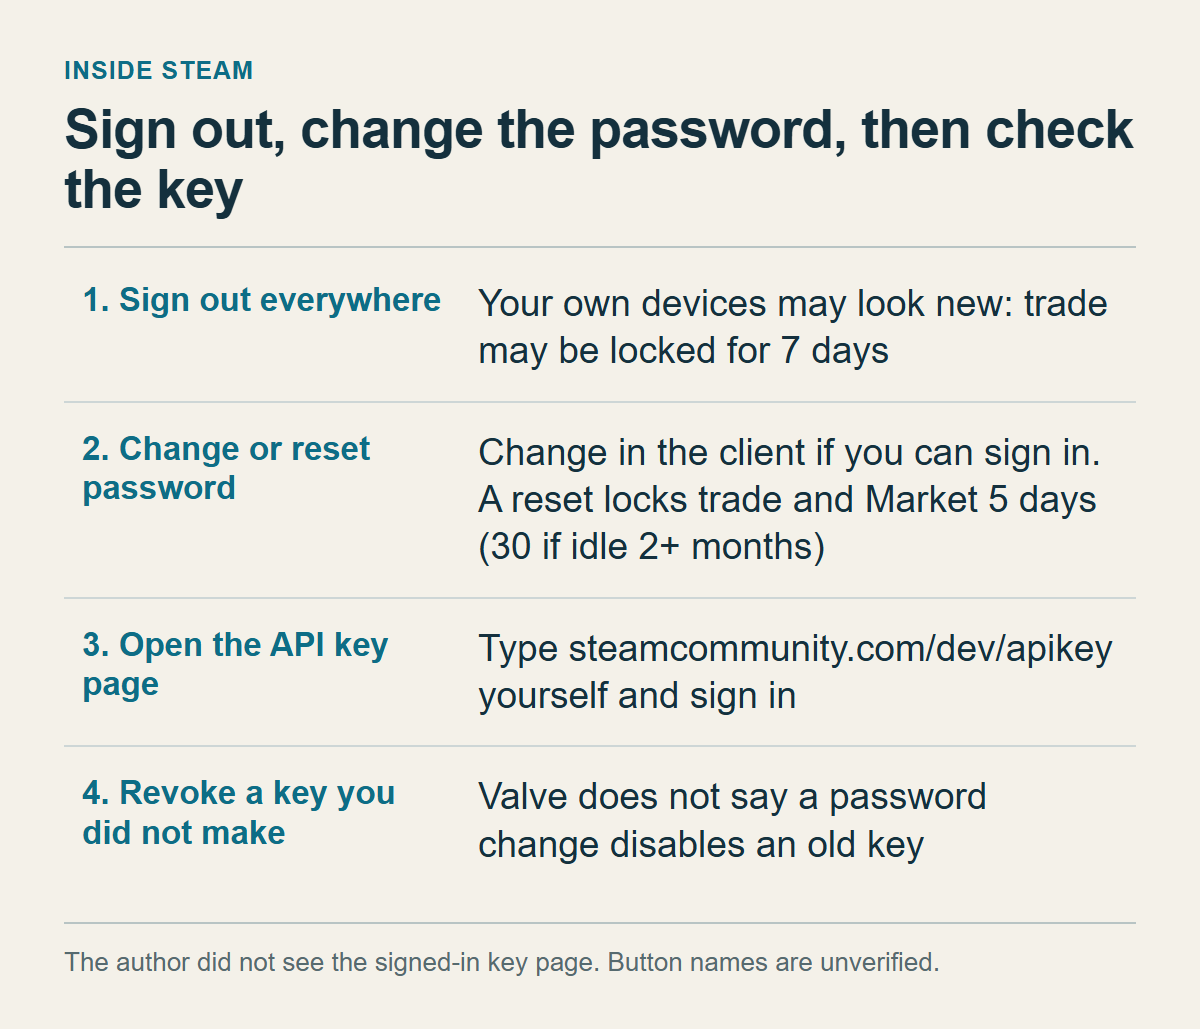
以下假設你已經在可信的裝置上登入。
先關掉還開著的登入狀態。帳號安全建議的說法是:檢查已授權裝置,有異狀就用登出所有裝置的選項。舊式的 Steam Guard 說明頁則是到帳號詳細資料頁(Account Details),用管理 Steam Guard 的選項(Manage Steam Guard)取消授權(deauthorize),這會讓所有能存取帳號的電腦和裝置失去授權。兩份文件的選單名稱不一樣,實際要按哪一個,以你畫面上看到的為準。
這一步有副作用。取消授權的裝置,下次登入時 Steam 會把它當成新裝置,要輸入驗證碼。交易與市集限制說明又說,從沒授權過的新裝置登入,那台裝置 7 天內不能交易或使用市集,除非帳號上的手機驗證器已經用滿 7 天;這個限制連客服也不能改。換句話說,你自己的電腦取消授權之後,也可能受這 7 天限制。登出所有裝置的選項會不會同樣把裝置當新裝置,我讀的文件沒有寫。不管怎麼樣,我不認為該為了怕暫時不能交易,就把登出往後拖:拖下去省的是幾天,擔的風險更大。
接著是密碼,分兩條路。
能登入 Steam 的話,在 Steam 程式的設定裡,從安全性分頁選變更密碼。Steam 會寄一封帶驗證碼的信到帳號信箱,輸入驗證碼後設定新密碼;新密碼不能是以前用過的,要符合強度要求,完成後會收到確認信(變更密碼說明)。登不進去的話,從 Steam 客服網站的無法登入求助頁進入帳號被盜的項目,走密碼重設。自助復原走不通,流程最後會出現聯絡客服的表單;先準備可能的帳號登入名稱、帳號用過的電子郵件地址,以及帳號所有權的證明。
變更和重設不是同一回事。依交易與市集限制說明,忘記密碼而透過客服網站或客服重設,交易與市集會被限制 5 天;帳號超過兩個月沒有活動,則是 30 天。在 Steam 程式的設定裡變更密碼,不受這個限制。前面提到的確認說明,則是在你收到不明的確認要求時,要你到 help.steampowered.com 改密碼,所以兩條都是官方路徑。本文的判斷是:登得進去就在程式裡改,登不進去就走重設,並接受重設的限制。新密碼要和信箱密碼不同。
最後處理 API 金鑰。位置是 steamcommunity.com/dev/apikey。轉向說明頁直接寫了這個網址,並說如果你不小心分享過金鑰,或認為劫持者可能以你的名義申請了金鑰,可以在那裡撤銷。依開發者文件(Authentication using Web API Keys),使用者金鑰只需要一個 Steam 帳號和要綁定的網域名稱,就能在 Steam 社群的註冊頁產生。金鑰使用條款則要求金鑰要保密,不得和第三方分享。所以要你把金鑰交出來的網站,要的正是 Valve 說不能分享的東西。
這一段有個限制要講清楚。寫這篇時,我在沒有登入任何帳號的狀態下打開這個網址,Steam 把我導向登入頁,所以登入後的畫面、按鈕名稱、有金鑰時會顯示什麼,我都沒看過。SteamDB 的指南(第三方,我沒有驗證)說,頁面會列出金鑰與網域,並有一個寫著 Revoke My Steam Web API Key 的按鈕。畫面如果不同,就以你畫面上可撤銷金鑰的選項為準。
判斷標準很簡單:你沒建立過的金鑰,撤銷;不知道是誰建的,也撤銷。如果你自己開發的工具用了那把金鑰,撤銷之後工具會停,你得重新申請,這是要承擔的成本。頁面上沒有金鑰,只表示不是靠金鑰這條路進來;前面說過金鑰不是必要條件,所以不能把它當成安全的證據。
順序上,我建議改完密碼之後再檢查金鑰。如果劫持者的登入狀態還在,你撤銷金鑰之後,對方可以用那個登入狀態再建一把新的;這是從 Valve 說劫持者會利用帳號存取權建立金鑰推出來的推論。反過來,改密碼會不會讓已經發出去的金鑰失效,Valve 的文件沒有寫,所以不能假設改密碼可以取代撤銷,兩件都要自己做。
站內另一篇為什麼 Steam 交易會暫掛最多 15 天,在不明交易的緊急處理裡,把檢查 API 金鑰排在登出和改密碼之前,本文則把金鑰放在最後。兩種排法 Valve 都沒有明確背書:轉向說明頁只講金鑰可以到哪裡撤銷,沒有把它排進步驟順序,帳號安全建議的四個步驟裡也沒有金鑰。本文登出在前、改密碼在後,跟的是帳號安全建議的清單順序;電腦和信箱放在最前面,跟的是被盜帳號的說明精靈;金鑰放最後,則是本文自己的推論,理由就是上一段。Valve 自己的兩頁就排得不一致,前面講過,並沒有給出一個前後一致的標準順序。實際做的時候,挑一種順序,從頭做到尾,不要做到一半換順序,也不要因為兩篇排法不同,就漏掉其中任何一步。
金鑰能做哪些事,本文不列清單。Valve 的客服說明只說可以對帳號執行變更;公開的 IEconService 參考頁只列出交易歷史與提案的查詢,以及發行商專用的快取呼叫,沒有寫明那些會改變帳號的操作是什麼。兩者之間的落差,本文不用猜測去補。
真假登入頁的四個檢查
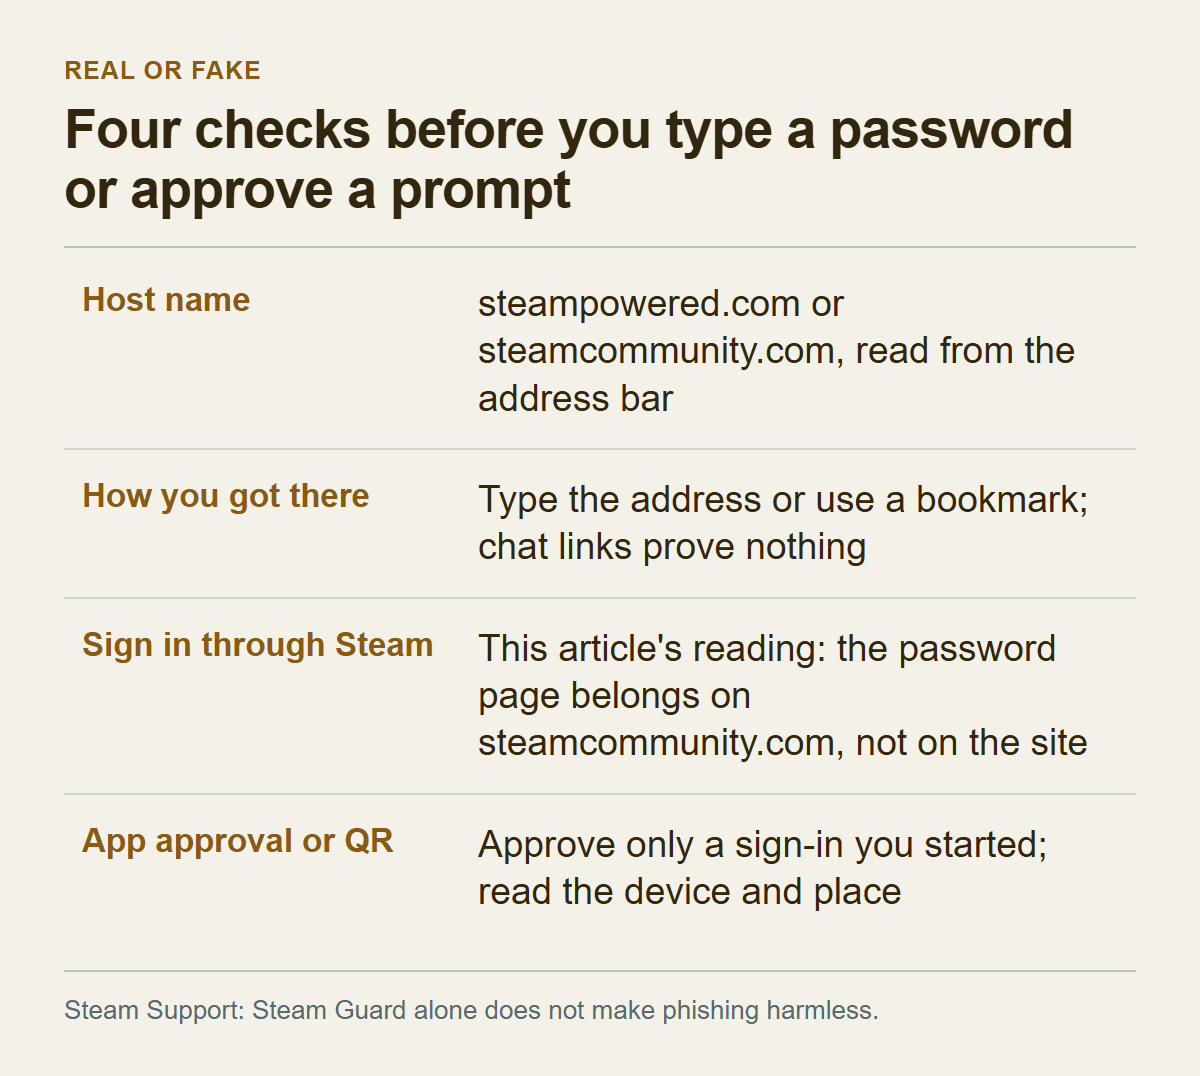
Valve 並沒有說轉向詐騙一定從假登入頁開始。不過,劫持的定義裡包含了用假的 Steam 網站或第三方交易網站騙走登入資料,轉向說明頁也把釣魚網站和安裝惡意軟體列為要避開的風險,所以分辨真假登入頁,對防止再次發生有實際幫助。要檢查四件事。
第一是網域名稱。Steam 社群的帳號釣魚說明指出,官方的 Steam 登入只會導向 steampowered.com 或 steamcommunity.com 這兩個網域。帳號安全建議列得更細:www.steampowered.com、store.steampowered.com、steamcommunity.com 和 help.steampowered.com。要看的是完整的網域名稱,不是網址裡有沒有出現 Steam 這幾個字。真名字後面再接別的網域的網址怎麼讀,交易網址那篇有說明,這裡不重複。手機驗證器說明也警告過,壞人會用巧妙的拼字變化,讓連結看起來像是 Valve 的,不確定就別點。
第二是你怎麼到這個頁面的。轉向說明頁的原則是:不要點連結、不要安裝應用程式、不要把帳號憑證交給任何人。帳號安全建議還要求,連朋友傳來的連結也要再確認,因為朋友的帳號可能已經被盜。需要登入的頁面,請自己輸入網址,或用書籤開啟。本文提到的 API 金鑰頁,也請自己輸入網址,不要從別處的連結進去。
第三是第三方網站上的「用 Steam 登入」。依開發者文件(Steam Web API Documentation),Steam 可以當 OpenID 提供者,網站藉此驗證使用者的 SteamID,不必讓使用者在網站上輸入 Steam 的帳號和密碼;要求輸入,還會違反 API 使用條款。條款也規定,不得在登入時攔截或儲存使用者的 Steam 密碼。照這個原則,按了「用 Steam 登入」之後,要你輸入密碼的畫面,應該出現在 steamcommunity.com 這個網域上;網站如果把 Steam 帳號和密碼的欄位畫在自己的頁面裡,就跟 Valve 說明的做法不同。這個推論是我的判斷。
這兩份文件都很舊:條款標示最後更新於 2010 年 7 月,開發者文件頁還寫著它提供的 API 只有 Team Fortress 2 的物品資料,所以我只把它們當原則引用,不引用細節。SteamDB 另外提供一個檢查方式:假的彈出登入視窗是畫在頁面裡的,拖不出瀏覽器視窗。這是第三方的建議,我沒有測試過。
第四是手機 App 的核准要求。手機驗證器說明提到,用 QR Code 登入時,App 掃描之後會顯示確認頁,列出這次登入嘗試的詳細資訊,包括地圖和正在登入的那個裝置的大致位置,資訊正確才核准;輸入帳號密碼後,也可以在手機通知上核准登入。能核准的只有一種:你自己打開的 Steam 登入視窗、你自己開始的那一次登入。不是你發起的通知,不核准。SteamDB(第三方,我沒有驗證)說,有些假的投票、抽獎或賽事頁面,會顯示攻擊者自己開的 Steam 登入 QR Code,讓你掃描並核准。Valve 文件我能確認的只有一件事:App 的確認頁會顯示登入嘗試的資訊。
訊息也用同樣的標準。自稱 Steam 客服的訊息,不是來自 help.steampowered.com 就無視。Steam 客服不會透過好友網路聯絡使用者,也不會索取密碼或驗證器代碼。簡訊收到的驗證器復原碼或移除碼,不要告訴任何人,Valve 說這樣做的風險極高。
有 Steam Guard 也不代表不會被釣魚,帳號釣魚說明就是這樣寫的。如果密碼已經輸入過了,就把它視為已洩漏,回頭做前面的信箱、電腦、登出和改密碼。最後一點:我讀過的文件,沒有一份教人光靠外觀分辨真假頁面。做得好的複製頁,看起來可能完全一樣,所以判斷依據要放在網域名稱,以及你是怎麼到達那一頁的,而不是版面設計。
手機確認是最後一道關,前提是你有讀
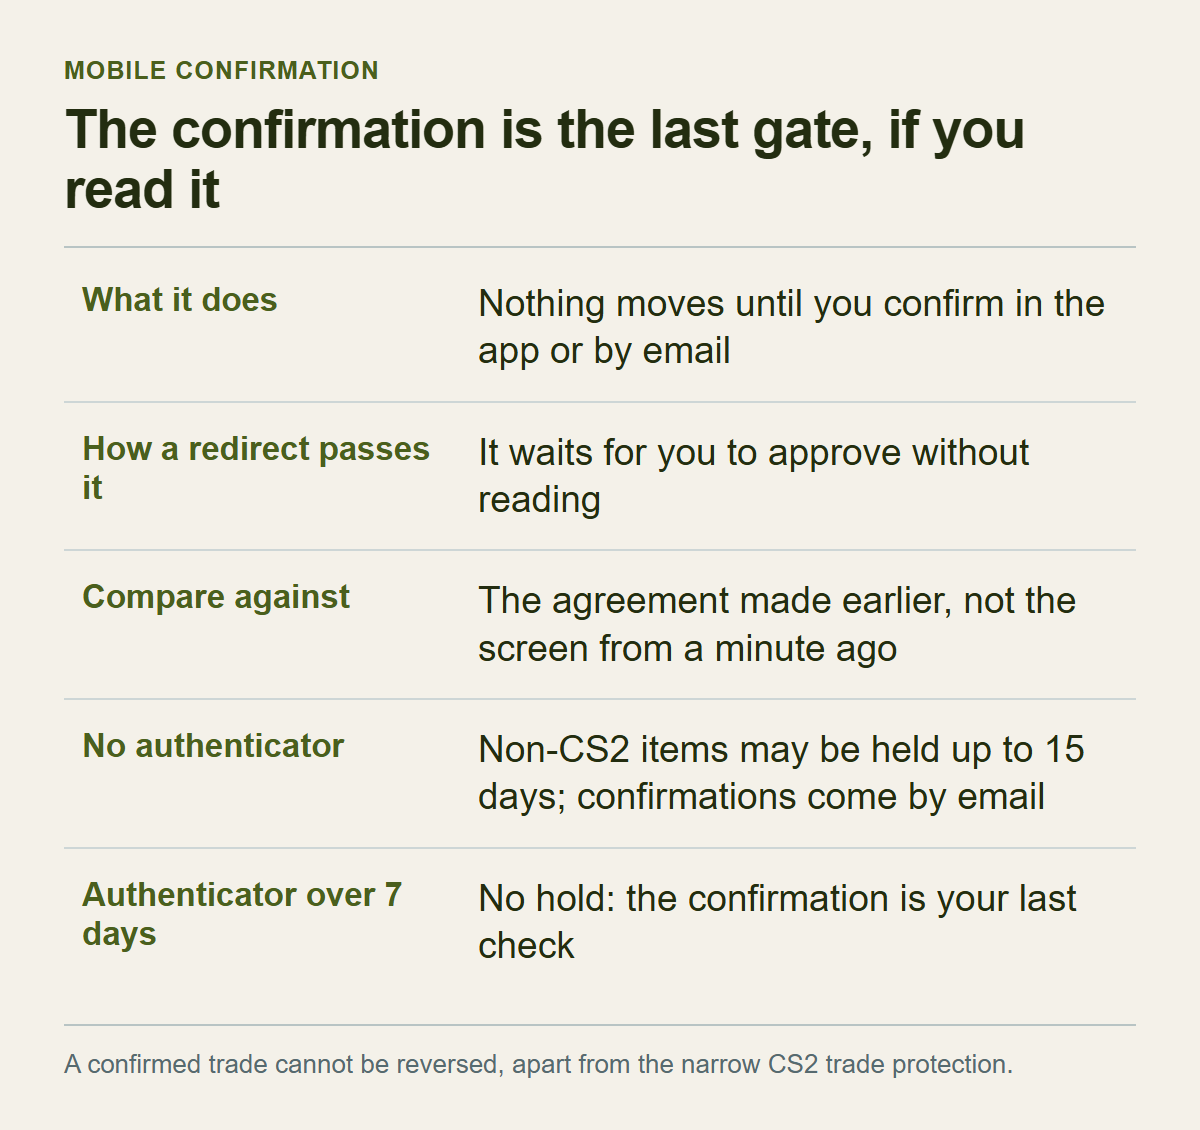
遇到這種事,很自然會問:手機確認到底有沒有用?確認都按過了,物品還是走了。Valve 對這個手法的描述,是詐騙者賭你在手機上確認之前不會仔細看交易。
Valve 把確認定義為交易完成之前,由你自己驗證交易的最後一步,並說帳號或電腦被攻破時,確認會讓攻擊者很難偷走你的物品。確認已經沒有選擇退出的辦法。轉向詐騙沒有繞過這道關:被攻破的帳號取消原本的交易,改送一筆指向冒充帳號的新提案,等你自己核准。確認只有在你讀的時候才擋得住,反射性地按下去,它就成了通道。Valve 的詐騙 FAQ寫明,交易一旦確認,就沒有辦法撤回。CS2 交易保護是個狹窄的例外,留到「已經離開帳號的物品」那一節再談。
那該讀什麼?轉向說明頁說,手機的確認系統提供了判斷交易是否被轉向所需的全部資訊,並要求每次確認都把那些資訊完整看完,確認的是不是你打算完成的那一筆。但它沒有逐項列出畫面上有哪些欄位,我讀過的其他文件也沒有。建議的交易做法說,交易提案畫面會顯示對方的資料,例如成為好友多久、Steam 等級、帳號年齡、擔任管理員的群組,那是提案畫面,不代表確認畫面也一樣有。
所以比對的基準,是我自己訂的。把確認畫面上的接收帳號和物品清單,拿去對照談交易時就定好的基準:你約好的對象是誰(以他的個人檔案為準),約好的物品和數量是什麼,例如交易網站的訂單頁上列出的那個個人檔案。不要拿剛才自己建立交易時看到的畫面來比,因為 SteamDB 說,被轉向的提案會做得跟你剛建立的交易一模一樣。照這個說法,跟前一個畫面比的檢查,正好是它設計成能通過的檢查,所以基準要來自那個畫面之外。
對不上就取消。取消的代價只是重送一次交易,確認錯的交易卻無法撤回。對方催你快點,也是訊號:詐騙 FAQ 說不需要趕著完成交易。提案本身兩週才會自動失效,所以「幾分鐘內要決定」不是交易規則造成的。
沒有手機驗證器的帳號,確認是用電子郵件送來的。詐騙 FAQ 列了一種手法:說服你把確認信或連結轉給對方,再由對方替你確認交易。確認信和連結,不要轉給任何人。
有沒有手機驗證器,會改變確認這道關的分量(CS2 物品是例外,見本段最後)。依交易與市集暫掛說明,帳號沒有用手機驗證器保護滿 7 天的話,離開帳號的物品會被 Steam 暫掛最多 15 天,這段期間你還有機會發現沒做過的交易並取消;取消暫掛中已接受的交易,會有 7 天的交易冷卻。驗證器啟用超過 7 天之後建立的交易,就不會暫掛。物品復原政策的說法類似:手機驗證器確保只有你能快速把物品移出帳號,沒有驗證器的話,Steam 會暫掛 15 天。暫掛的規則細節,在交易暫掛與市集暫掛那篇。Valve 的受保護物品說明頁另外寫明,Counter-Strike 2 的物品不受交易暫掛或託管約束,不論帳號的保護程度;那一頁沒有談到其他遊戲。
由這些規則推下去,非 CS2 物品在有驗證器的帳號上,確認視窗實際上就是物品離開前唯一的檢查;沒有驗證器的帳號多了暫掛這個第二次機會,但只有在暫掛期間內你自己發現,才用得上。CS2 物品沒有暫掛,這個第二次機會不適用,能回頭的只有下一節的 7 天撤銷。這是我從規則推出來的,哪一邊比較安全,我沒有讀到比較兩者結果的資料。
還有一個限制:確認要在接收確認的裝置是你的時候才有意義。攻擊者連驗證器也接管時會發生什麼,我讀過的文件沒有說明,所以本文不下結論。能確定的是,同一個帳號一次只能綁一個驗證器。因此,如果你的 App 不再收到這個帳號的驗證碼和確認要求,可以懷疑驗證器被移到別的裝置了,這是文件沒寫的推測。遇到這種情況,到無法登入求助頁的遺失驗證器項目開始復原。
已經離開帳號的物品,能指望什麼
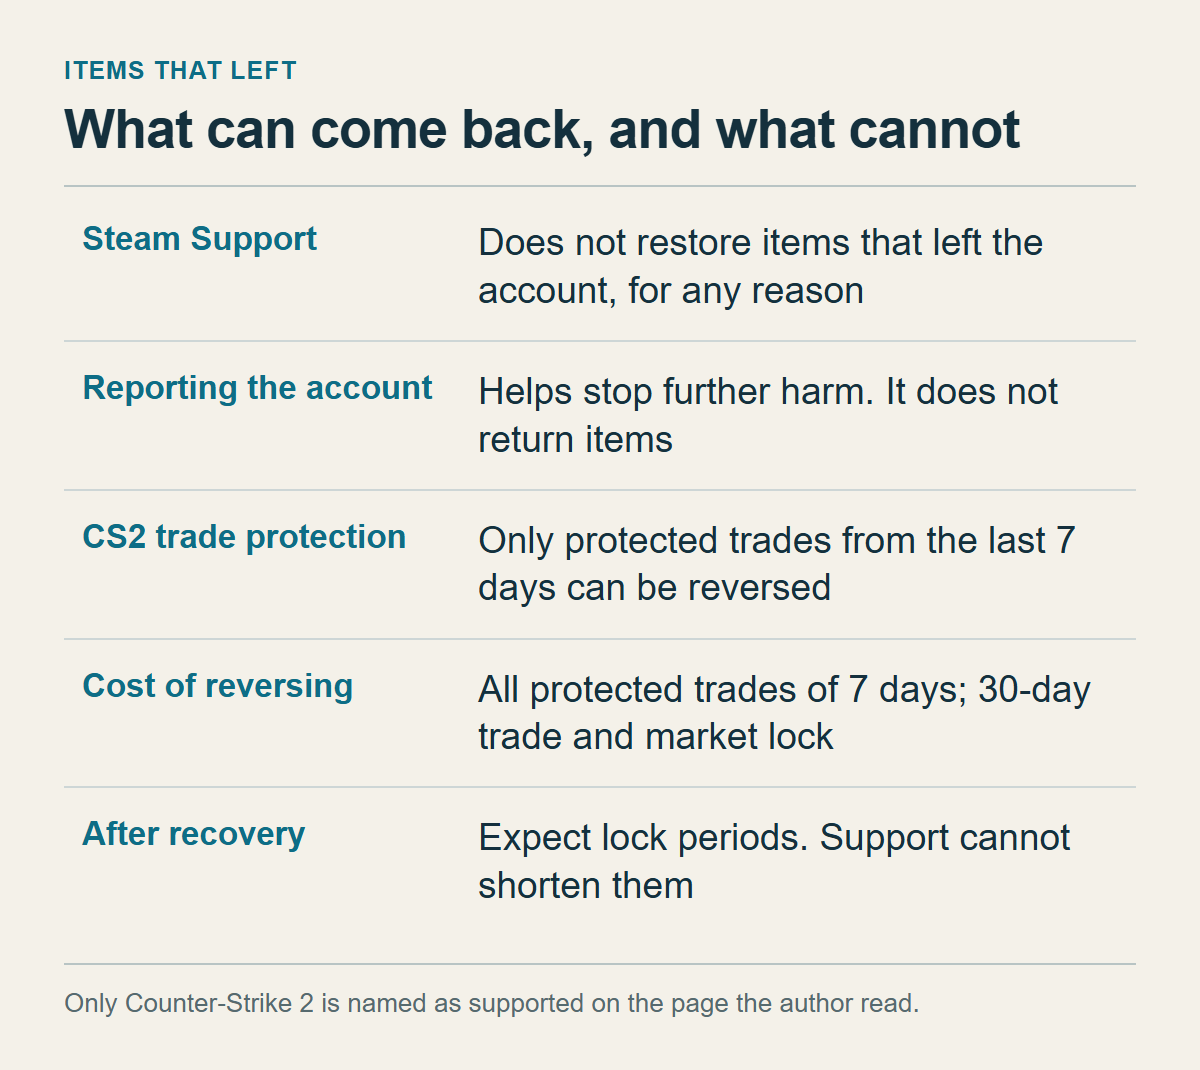
確認都按了的話,就躲不掉物品的問題。先看政策。Steam 的物品復原政策寫明,客服不會還原已經離開帳號的物品,不論是透過交易、市集、刪除還是送禮。理由也寫了:物品在還原請求送來時,常常已經換過好幾手,要還原就得複製,或是從別的無辜使用者的庫存裡拿走;複製會拉低所有人的物品價值。交易說明也說,對於覺得被不公平交易的物品不會歸還,沒有例外。這是政策條文,不是對你個案審查後的結果。找回機率沒有任何資料,本文也不估。
那檢舉有什麼用?依檢舉說明,遇到詐騙或劫持,到對方個人檔案的選單選 Report Player,選違規類別,再簡述你們的互動。Valve 說從個人檔案檢舉,比送客服單好,因為檢舉會附上兩個帳號互動最完整的資訊,審核也比較快。證據成立的詐騙者,會被禁止使用 Steam 社群,包括交易和市集。如果牽涉到朋友的帳號,那個帳號很可能是被盜用的;檢舉之後若能確認,Steam 會把它鎖住,直到主人完成復原。檢舉是防止更多傷害,不是拿回你物品的路。轉向說明頁還說,對話用到的外部聊天或電子郵件帳號,要用那個服務自己的檢舉功能。版主只對能和該帳號實際使用紀錄對照驗證的違規採取行動,所以檢舉並不保證有結果。
客服不還原物品,但有一個獨立的功能,讓你自己在期限內撤銷交易,就是交易保護(Trade Protection)。我讀到的那一頁只列了 Counter-Strike 2(CS2)為支援的遊戲,受保護的交易可以在 7 天內撤銷。條件、範圍和代價,交易安全檢查表那篇已經整理過,這裡不重複,只補這次事件特有的兩點。第一,撤銷會撤回過去 7 天內全部受保護的交易,而且發起撤銷的帳號要承擔 30 天的交易與市集限制,值不值得,按下去之前先讀完那一段。第二,7 天是從交易確認起算,不會因為你還在掃描電腦、改信箱密碼就暫停;Valve 也要求撤銷之前你得先掌握帳號。所以轉走的如果是 CS2 物品,前面各節的順序照做,但不要拖。拿不準自己有沒有掌握帳號的話,Valve 要你直接聯絡客服。
復原之後也不是馬上能交易:密碼重設、新裝置、取消暫掛交易、撤銷交易等情況,各有各的限制期間,天數整理在暫掛 15 天那篇。Valve 說這些限制客服都不能改,所以有人說可以替你解除限制,那個人不是客服。
任何人說能幫你把物品追回來,卻要你付錢或交出帳號憑證,都不要給。Valve 的詐騙 FAQ 說,即使詐騙者已經掌控帳號,也不要付錢,他不太可能真的把帳號還你,反而會要求更多;帳號隨時可以透過客服取回。客服不會問你的密碼。這些文件沒有直接寫到「代為追回」這類服務,所以這幾句是我把文件套用上去的解讀。
復原之後要回頭檢查什麼,何時再交易
改完密碼、撤銷金鑰,並不代表結束,因為你不知道對方是怎麼進來的。路徑有沒有真的封住,要過幾天再回頭看才知道。
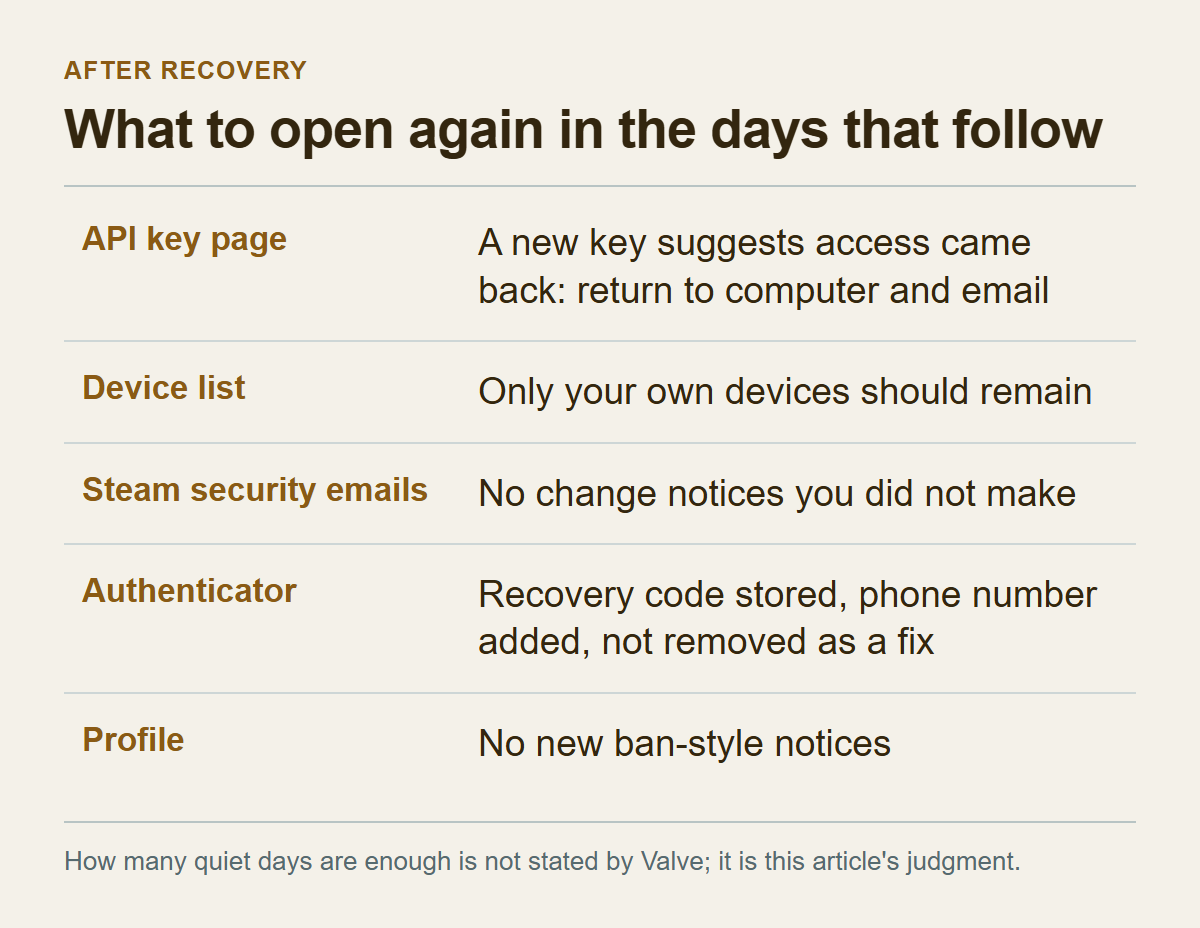
幾天之後,再打開一次 API 金鑰頁。如果你撤銷的金鑰之外又出現新的一把,表示有人再度入侵了帳號。這是從 Valve 說劫持者用存取權建立金鑰推論出來的,看到新金鑰,就表示路徑還沒關上,要回頭處理電腦和信箱。SteamDB 也建議在第一次登入任何新網站之後,再檢查一次金鑰頁;那是第三方的建議,我沒有驗證,但方向和上面的推論一致,所以一併寫上。
接著是裝置清單,確認只剩你自己的裝置。依帳號安全建議,Steam 會用電子郵件通知安全變更,所以也要留意信箱有沒有你沒做過的變更通知。個人檔案也是,如果又出現暗示停權的內容,就當成入侵還在持續的訊號。
驗證器要檢查三件事:它在你自己的手機上,復原碼已經存好,帳號綁了電話號碼(一個帳號只能綁一個號碼)。設定步驟看 Valve 的設定教學,本文不展開。如果原本沒有驗證器,復原後補上,但要知道代價:加入之後,7 天內建立的交易仍可能被暫掛最多 15 天,這 7 天是保護在運作的期間。已經有驗證器的,不要為了解決問題把它移除再加回來:移除會讓交易與市集被限制 15 天,轉移到新手機也有 2 天的限制。
什麼時候可以再開始交易?本文的標準是:金鑰頁是空的,裝置清單只剩你自己的裝置,驗證器在你的手機上,信箱和電腦都處理過,而且沒有新的異常,撐過了幾天。幾天才夠,沒有任何文件規定,這是本文的判斷,你可以讀成「平靜的日子越多,越能放心」。我不建議拿小額交易試水溫,因為一筆順利的交易,證明不了路徑已經封閉。比較有用的是每一筆交易都套用前面講的讀法,把接收帳號和物品,對照事先談好的基準。
把前面的順序濃縮成八步:
1. 不明的確認要求,打開並取消;自己建立的交易,收件帳號和約定不同,也不核准。 2. 結束和對方的對話,留下對方的個人檔案網址和提案紀錄。 3. 找一台可信的裝置,可疑的電腦先掃描,信箱密碼先換。 4. 登出所有裝置,依能不能登入,選擇在 Steam 程式裡變更密碼,或走重設。 5. 到 API 金鑰頁撤銷不是你建立的金鑰,但不要因為頁面上沒有金鑰,就斷定安全。 6. 檢查驗證器和復原方式;之後的每一筆確認,都對照事先談好的基準來讀。 7. 到對方的個人檔案檢舉;如果有 CS2 物品且還在 7 天內,先讀完撤銷的代價,再決定要不要撤銷。 8. 幾天後回頭看金鑰頁、裝置清單、信箱和個人檔案,確認沒有新的異常。
這篇文章答不出來的事也要說清楚:你這次是從哪條路被入侵的、改密碼之後原本的 API 金鑰會不會停用、手機確認畫面上到底顯示哪些欄位、驗證器也被接管時會發生什麼、在政策之外追回物品的機率有多高。這五件事,我讀過的文件都找不到答案,本文也沒有猜。能確定的是兩件:Valve 說帳號隨時可以透過客服取回,也說離開帳號的物品不會歸還。