
Estafa de la clave de API de Steam: tu intercambio fue a otra cuenta
Si un intercambio de Steam acabó en otra cuenta, el problema es quién controla tu cuenta. Orden de pasos, clave de API, login falso y confirmación.
Idiomas del artículo
En este artículo
Enviaste una oferta de intercambio y la confirmación en el teléfono mostraba una cuenta que no era la de la persona con la que lo habías acordado. Quizá la cancelaste a tiempo y quizá ya pulsaste «confirmar». En cualquiera de los dos casos quedan dos preguntas: si los objetos pueden volver y hasta dónde llegó el acceso a tu cuenta. La primera tiene una respuesta corta y poco agradable, que fija la política de Valve y que verás en la penúltima sección. La segunda decide qué haces primero, y por eso ocupa la mayor parte del texto: una contraseña nueva escrita en un equipo infectado queda expuesta de nuevo, y revocar una clave de API no cierra por sí solo la puerta por la que entraron.
El artículo no repite el control general que conviene hacer antes de aprobar un intercambio (para eso está Qué comprobar antes de aprobar un intercambio en Steam) ni los avisos de error de las ofertas, que trata Error de intercambio en Steam: qué revisar antes de volver a enviarlo.
Todo lo que se atribuye a Valve sale de páginas de ayuda y de documentación que se abrieron y leyeron el 27 de octubre de 2026, con el texto en inglés como referencia. No comprometí ninguna cuenta ni creé claves de API para probar nada. Tampoco vi la página de claves con la sesión iniciada; más adelante explico qué se pudo ver y qué no. El caso de la primera sección está inventado para explicar el mecanismo, y los diagramas son esquemas de decisión, no capturas de Steam. Cuando una conclusión es mía y no de Valve, lo indico en el momento.
Un intercambio que cambia de destino es una cuenta que ya no controlas
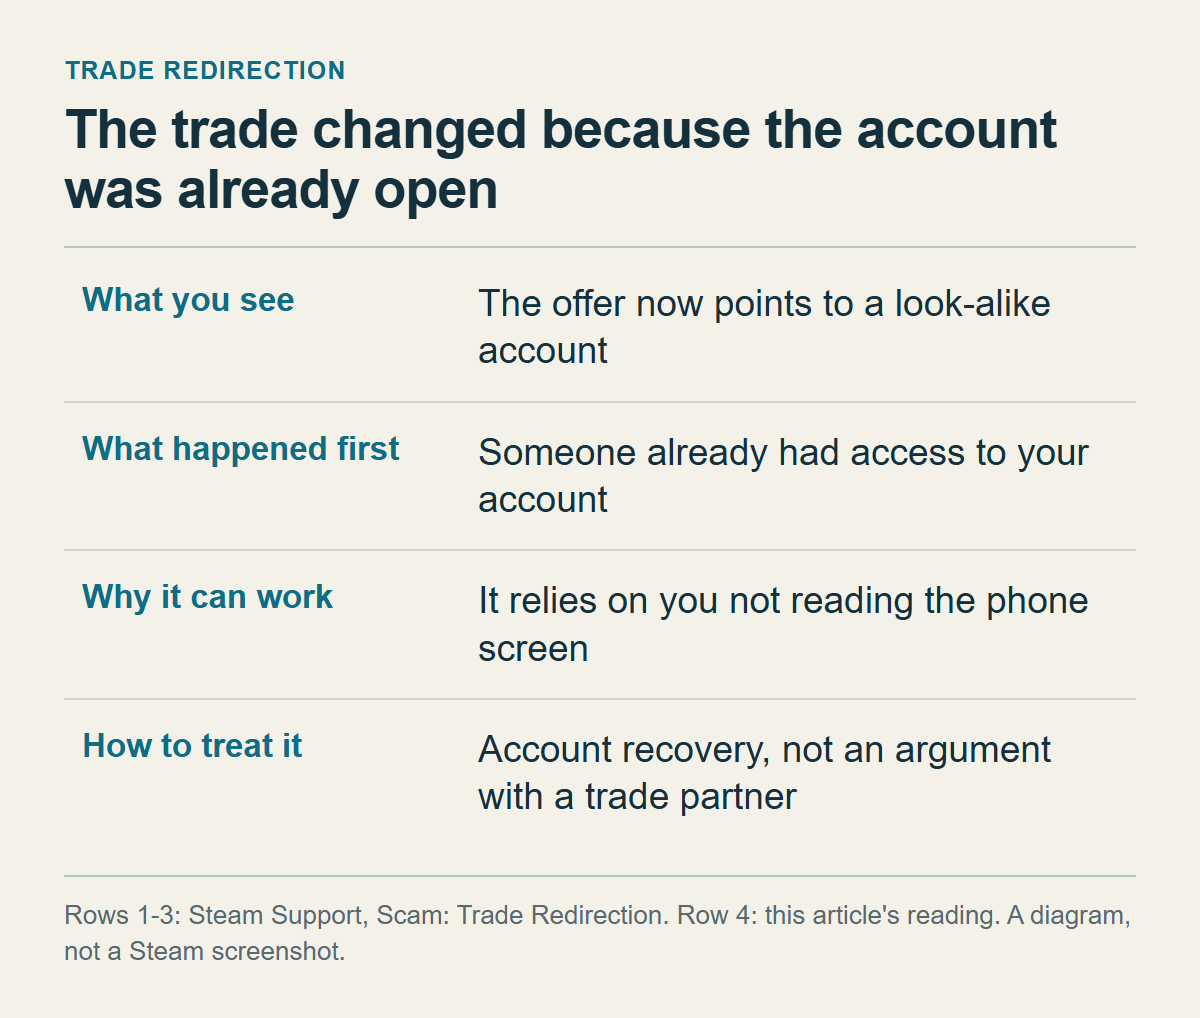
Valve describe este fraude en una página propia, Scam: Trade Redirection (estafa de redirección de intercambios). El mecanismo es este: el estafador te empuja a enviar tus objetos a una cuenta que crees de confianza, pero ya había comprometido la seguridad de la tuya. Entonces cancela esa oferta y la sustituye por otra hacia una cuenta suplantadora que él controla, y cuenta con que no la revises antes de confirmarla en el teléfono.
Fíjate en el orden. Primero está el acceso a tu cuenta y después la cuenta suplantadora. Valve dice que un estafador no puede redirigir un intercambio si no ha obtenido acceso completo a la cuenta, y que si la mantienes segura, los intercambios no se pueden redirigir. Quien lo trata como un engaño de la otra parte acaba discutiendo con ella y gasta tiempo que necesita para recuperar la cuenta.
La guía de intercambios de Steam separa dos casos. En una estafa (scam), alguien te engaña para que completes tú, voluntariamente en ese momento, un intercambio, y después no recibes lo prometido o los objetos no son los acordados. En un secuestro (hijack), tu cuenta o tu equipo pasan a manos de otra persona sin tu permiso, a menudo con malware; a veces el secuestrador consigue tus datos de acceso con una página de Steam falsa o con un sitio de intercambios de terceros. La redirección tiene aspecto de estafa, con su excusa y su prisa, pero para funcionar necesita un secuestro. Esa lectura es mía: ninguna página de Valve define la redirección en una frase como secuestro. Lo que la respalda es la condición que acabas de ver, que sin acceso completo no hay redirección.
Un caso inventado, solo para ver la forma. Vendes un objeto en un sitio externo que te pide enviar una oferta a su cuenta. Al poco llega otra casi idéntica desde un perfil con el mismo nombre y la misma foto, la lista de objetos parece la misma y pulsas «confirmar» en el teléfono. No es un caso real. SteamDB, una guía de terceros que no pertenece a Valve, describe algo parecido desde el lado de la víctima: la oferta que habías creado se cancela y aparece enseguida otra con el mismo aspecto desde una cuenta bot clonada. No lo comprobé.
El apodo «estafa de la API» tiene explicación en la misma página de Valve. Steam ofrece una API, una herramienta con la que usuarios y sitios web automatizan consultas de datos o ejecutan cambios en la cuenta que aloja una clave concreta. Esa clave identifica a la cuenta ante el sistema, da acceso y no debe compartirse nunca. Si la compartiste sin querer o crees que un secuestrador pudo pedir una en tu nombre, puedes revocarla en steamcommunity.com/dev/apikey. Valve añade que la redirección puede ejecutarse con una clave que el dueño regaló o que el secuestrador creó con su acceso, pero que la clave no hace falta: quien ya tiene acceso al equipo o a la cuenta automatiza acciones en tu nombre sin API.
Esa última frase sostiene el resto del artículo. La clave hay que revocarla si existe, pero revocarla no cierra la cuenta.
Una nota sobre traducciones: en la versión coreana de esa página, la frase sobre la clave suena más tajante que en inglés. Dice que la redirección se hace con la clave, mientras que el inglés dice que puede hacerse con ella. No revisé la versión en español y aquí sigo el texto inglés.
Lo ocurrido es un periodo en el que otra persona pudo actuar desde tu cuenta. La siguiente sección sirve para medir cuánto abarcó.
Qué pudieron tomar: cinco pistas y lo que cada una no prueba
La respuesta depende de por dónde entraron, y la página de la redirección no lo dice. Las demás páginas de Valve nombran varias rutas.
La FAQ de Steam Guard enumera cuatro formas habituales de robar cuentas que tienen Steam Guard activo:
- Se compromete el correo verificado. Quien lo controla y conoce el nombre de la cuenta restablece el acceso sin necesitar la contraseña de Steam.
- Alguien consigue un archivo de Steam Guard. Steam nunca lo pide, y con él basta conocer usuario y contraseña.
- Hay malware, que entra con tu propio dispositivo ya autorizado.
- Hay phishing con suplantación de Steam o de empleados de Valve.
Es una FAQ de estilo antiguo, así que los nombres de menú pueden no coincidir con los de la aplicación que uses.
La página de recomendaciones de seguridad de la cuenta detalla cómo se disfraza el malware: software pirata, trampas para juegos, demos o betas falsas, programas de comunicación y gestores de mods o de inventario. Puede estar hecho a medida para pasar el antivirus corriente, esperar a que la cuenta valga la pena (por ejemplo, cuando hay saldo en la cartera) y borrarse tras cumplir su objetivo. La página de la redirección suma el phishing y la instalación de malware a los riesgos que hay que evitar.
La clave de API no figura en esa lista de causas. Es una consecuencia del acceso o una herramienta para usarlo, y los documentos muestran dos formas: el dueño la entregó, o el secuestrador, ya dentro, la creó.
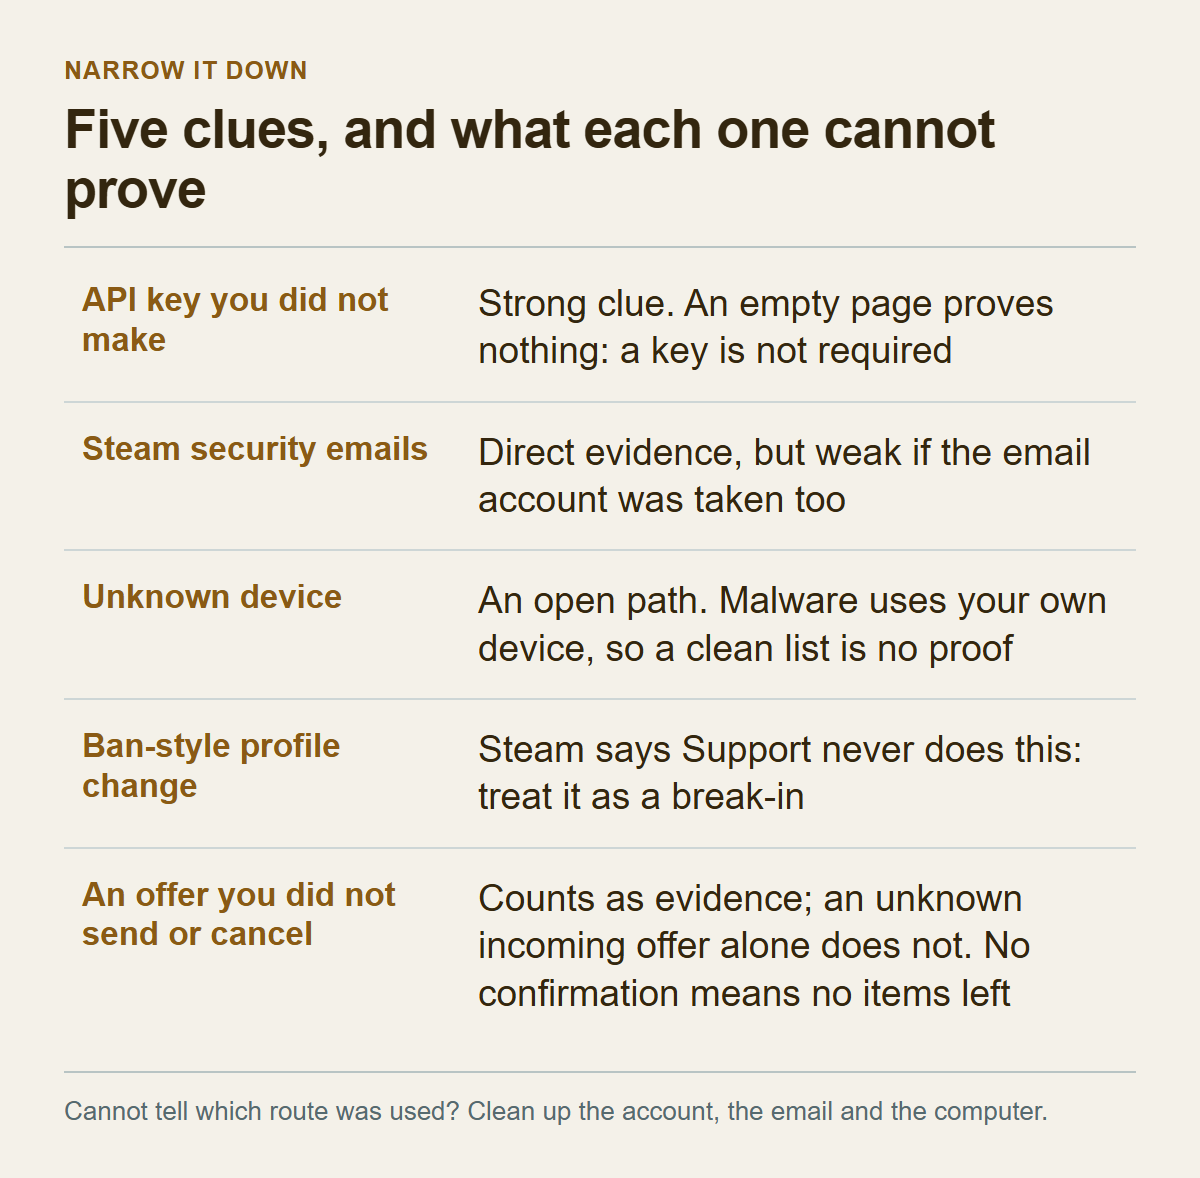
Con lo que Valve publica no puedes saber cuál fue tu ruta. Lo que sí puedes hacer es abrir cinco sitios, y cada uno reduce el campo:
| Pista | Dónde mirar | Qué indica | Qué no puede probar |
|---|---|---|---|
| Una clave de API que no creaste | La página de claves de API de Steam | Encaja con el caso en que Valve manda revocar porque un secuestrador pudo pedirla. Es una pista fuerte de que hubo una vía de acceso. | Que no haya clave no te deja a salvo: Valve dice que no es necesaria. |
| Correos de Steam sobre cambios de seguridad | El correo asociado a tu cuenta | Steam avisa por correo de los cambios de seguridad, así que un aviso de algo que no hiciste es evidencia directa. | Si también tomaron tu correo, esta pista deja de ser fiable. Esa precisión es mía. |
| Un dispositivo desconocido | La información de dispositivos de la app móvil de Steam y la lista de dispositivos autorizados | Un dispositivo que no usaste indica que hay una sesión o una autorización abierta. | El malware usa tu propio dispositivo ya autorizado, así que una lista limpia no descarta la infección. |
| Un cambio en el contenido del perfil | Tu perfil de la Comunidad | Con acceso, el estafador puede alterar el perfil para que parezca que te amenaza una sanción. El soporte de Steam nunca hace eso, y un cambio así indica una cuenta comprometida. | Que no haya cambios no prueba que no hubo acceso. |
| Ofertas que tú no enviaste ni cancelaste | Las ofertas de intercambio del inventario (recibidas y enviadas) y su historial | Una oferta enviada o cancelada desde tu cuenta sin que tú lo hicieras, o una oferta enviada a una cuenta que no conoces, es evidencia directa de acceso. | Una oferta recibida que no conoces no prueba nada por sí sola: cualquiera que tenga tu URL de intercambio puede enviarla. Y si no hubo confirmación, los objetos no salieron. |
Para leer la tabla hay una regla: si ninguna fila te da respuesta, la ruta es desconocida, no inexistente. En ese caso trata como sospechosos la cuenta, el correo y el equipo a la vez. Es una cuestión de costes: revisar los tres lleva tiempo, y dejar uno sin tocar puede permitir que vuelvan a entrar por el mismo sitio después de cambiar la contraseña.
La URL de intercambio no aparece como vía de acceso a la cuenta en ninguna de las fuentes que leí. Qué puede y qué no puede hacer esa dirección lo explica URL de intercambio de Steam: ¿de verdad es seguro compartirla?.
Antes de entrar en Steam: confirmaciones, equipo y correo
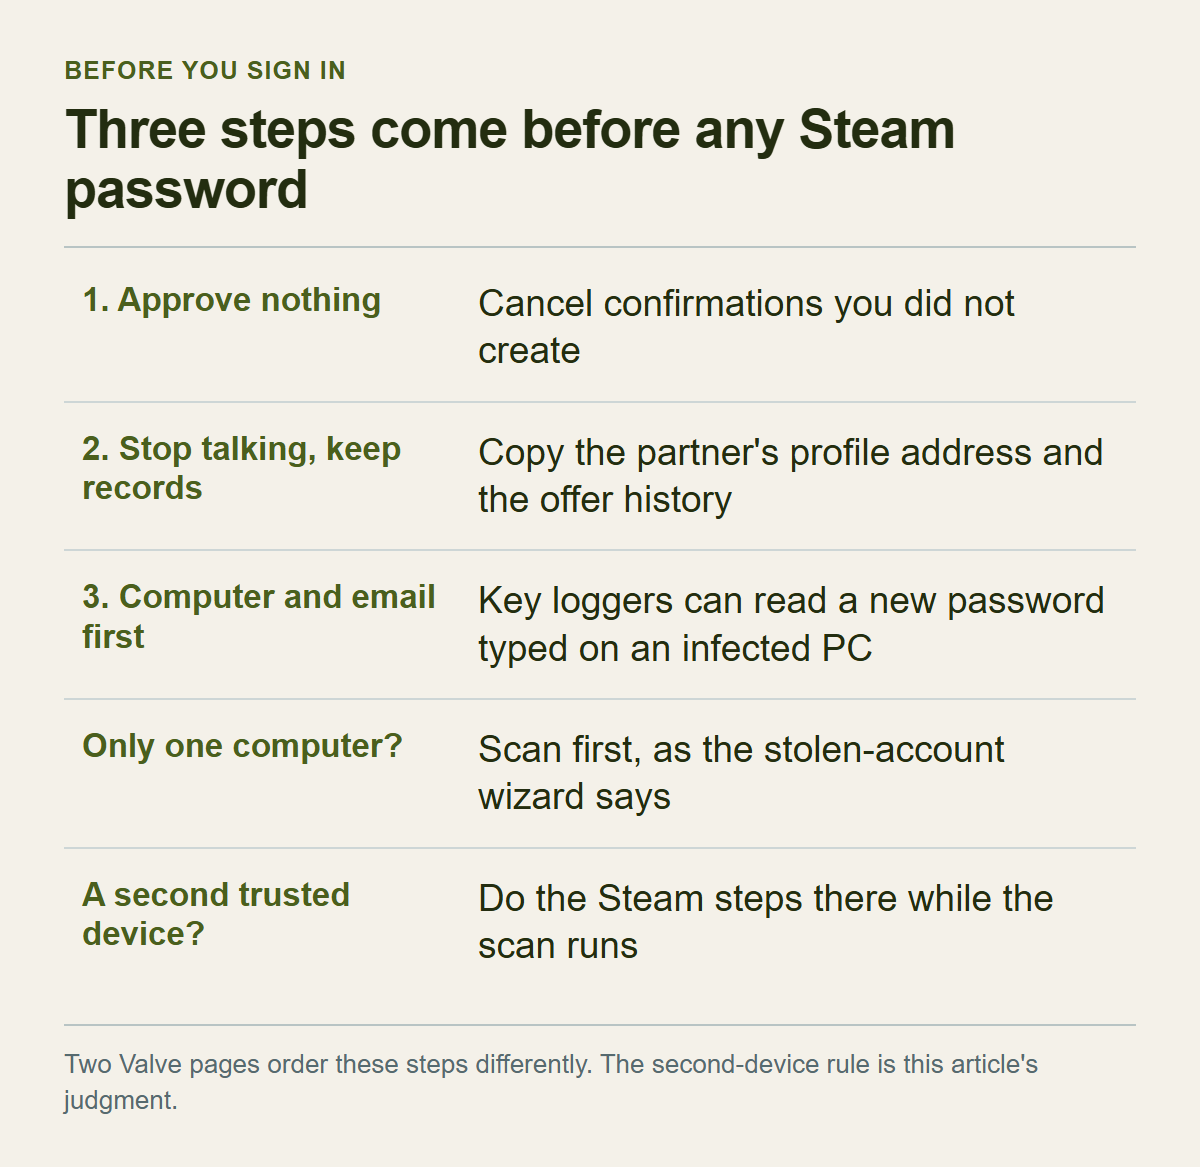
Los primeros minutos tienen tres pasos, y el orden tiene motivos.
Si todavía no confirmaste, no confirmes
Según la ayuda sobre confirmaciones, cuando envías una oferta, aceptas un intercambio o publicas algo en el mercado de la comunidad (Community Market), debes confirmarlo por correo o desde la app móvil antes de que se envíe o se publique. Sin confirmación, el intercambio no se hace. La ayuda de ofertas de intercambio añade que los objetos de una oferta permanecen en tu inventario hasta que se acepta. Si te detuviste ante la pantalla de confirmación, los objetos aún no salieron.
Ante una solicitud de confirmación de un intercambio o de un anuncio que no creaste, Valve indica abrirla y cancelarla. Yo haría lo mismo con un intercambio que sí creaste cuando la cuenta receptora no coincide con la acordada, aunque eso no está en la documentación. Si una oferta enviada sigue en la lista, puedes cancelarla desde las ofertas de intercambio del inventario: en las enviadas (Sent Offers), con el botón Cancel Trade Offer. Es posible que el cliente en español muestre estas opciones traducidas; los nombres en inglés son los de las páginas de Valve. Las ofertas caducan solas a las dos semanas.
Si ya confirmaste, pasa a la sección sobre los objetos que ya salieron.
Corta la conversación y guarda lo que sirva
La página de la redirección es clara: si crees que tratas con un estafador, lo mejor es terminar la conversación, porque todo lo que te dijo forma parte del engaño y busca manipularte. Algunos estafadores afirman que la cuenta ya no se puede recuperar porque cambiaron toda su información. Es falso, y también forma parte de la estafa. Según la guía de recuperación de cuentas robadas, el soporte puede ayudarte a recuperarla aunque hayan cambiado el correo, la contraseña y el teléfono. Tampoco sigas instrucciones de nadie que diga representar al soporte de Steam por Discord o por cualquier chat, incluido el de Steam, aunque venga de la cuenta de un amigo: lo advierte la página de recomendaciones de seguridad.
Antes de cerrar el chat, guarda lo que servirá para denunciar: la dirección del perfil de la otra cuenta, la pantalla del historial de ofertas y la hora. La denuncia parte del perfil de la cuenta infractora, y esa misma página recuerda que el nombre que aparece en la lista de amigos se puede cambiar en cualquier momento. Por eso copia la dirección y no te quedes con el nombre.
Equipo y correo antes que Steam, aunque dos páginas de Valve no coinciden
Es el punto más delicado, porque dos páginas oficiales dan órdenes distintas.
La de recomendaciones de seguridad, para cuando se sospecha un compromiso, lista cuatro pasos. Primero, revisar los dispositivos autorizados y, si algo parece raro, usar la opción para cerrar sesión en todas partes (Sign out everywhere). Segundo, cambiar la contraseña de Steam. Tercero, revisar la seguridad del correo y de otras cuentas asociadas. Cuarto, analizar el sistema en busca de malware. El asistente para cuentas robadas del sitio de ayuda pide en cambio terminar dos pasos antes de recuperar la cuenta: analizar el equipo y cambiar la contraseña del correo. Y da sus razones. Los keyloggers y otros programas maliciosos pueden robar el nombre de cuenta y la contraseña; por eso hay que analizar antes de restablecerla. Las cuentas de Steam suelen caer después de que se compromete el correo asociado, así que cambiar la contraseña del correo evita un segundo robo y que el atacante estorbe la ayuda del soporte.
Las dos páginas parten de situaciones distintas: la primera es una lista para quien aún puede moverse dentro de su cuenta y la segunda es la puerta de entrada de quien quiere recuperarla. Aun así, la discrepancia es real: una manda cerrar sesiones y cambiar la contraseña antes de analizar el equipo, y la otra manda analizar primero. Ninguna explica la diferencia.
Mi propuesta es no iniciar sesión en Steam desde el equipo que sospechas, sea cual sea la página que sigas. Si ese equipo está infectado, la contraseña nueva queda expuesta en cuanto la escribes, que es justo lo que el asistente quiere evitar al exigir el análisis primero. Si tienes otro dispositivo de confianza (tu teléfono, o un PC que hayas analizado por separado, no uno compartido), haz allí los pasos de Steam mientras el equipo dudoso pasa el análisis. Si solo tienes un dispositivo, sigue el orden del asistente y analiza antes. El precio de esa elección es tiempo: los pasos de Steam se retrasan mientras dura el análisis. Algo alivia ese retraso: un intercambio nuevo no sale sin confirmación. Qué pasa si el dispositivo que confirma también está comprometido se trata en la sección sobre la confirmación.
Un análisis limpio no demuestra nada. Valve avisa de que el malware puede esquivar los antivirus corrientes y borrarse después de actuar, así que, si dudas, no inicies sesión en Steam ni en el correo desde ese equipo. Para elegir herramienta, la ayuda sobre malware pide descargarla solo de sitios oficiales, porque muchas de las que se presentan como eliminadoras de malware son malware. La ayuda del autenticador móvil añade que no ejecutes jamás un programa que diga limpiar, optimizar o arreglar Steam.
El correo va antes que la contraseña de Steam porque, con Steam Guard activo, quien controla el correo verificado y conoce el nombre de la cuenta puede restablecer el acceso. Valve recomienda para el correo una contraseña fuerte, verificación en dos pasos y las recomendaciones de seguridad de tu proveedor, y que la contraseña de Steam y la del correo sean distintas. Si cambias solo la de Steam y dejas el correo como estaba, ese restablecimiento por correo sigue siendo un hueco.
Dentro de Steam: sesiones, contraseña y clave de API, en ese orden
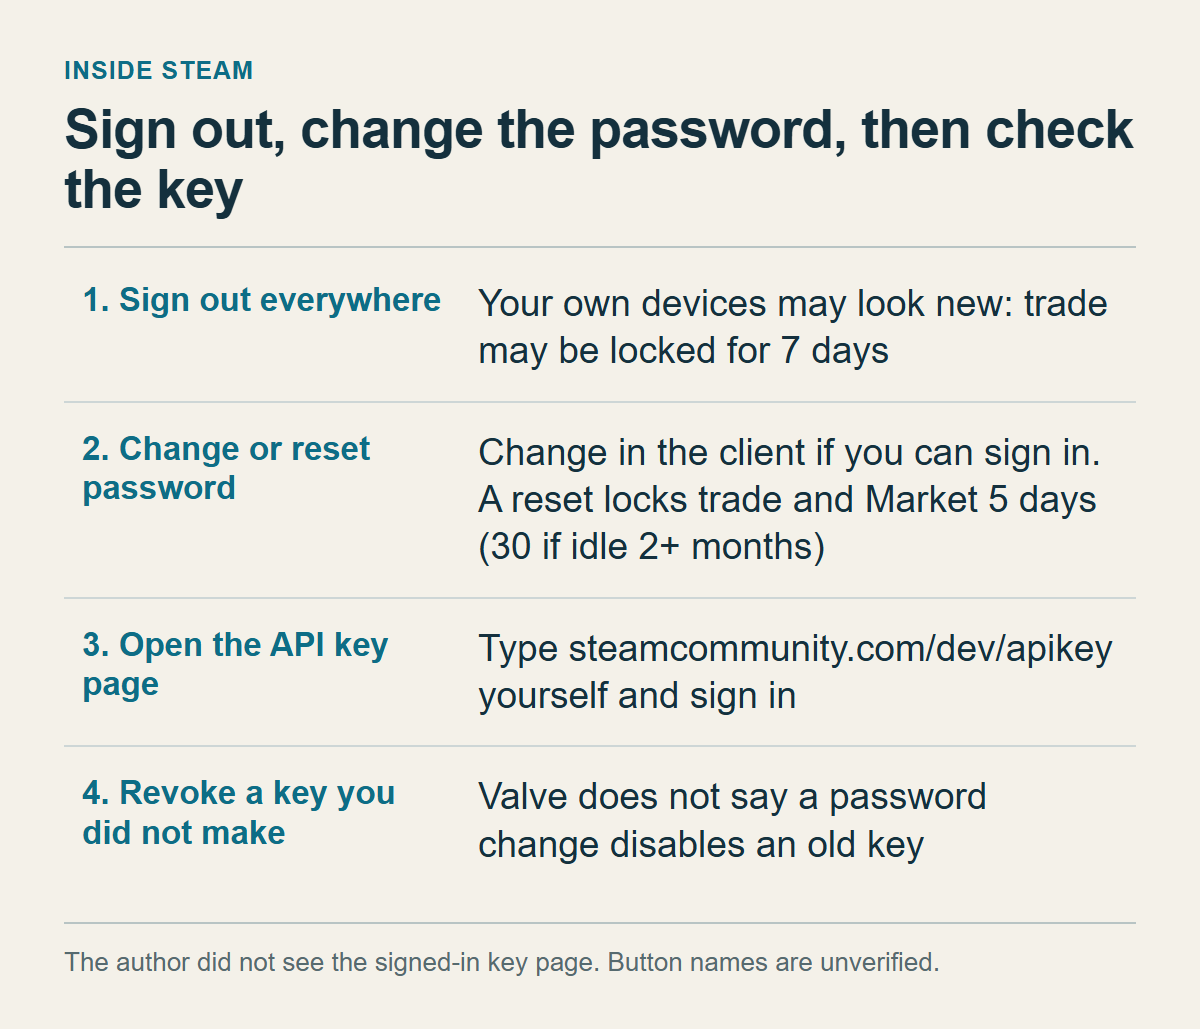
Parto de que ya estás en Steam desde un dispositivo de confianza.
Primero, cierra las sesiones abiertas
La página de recomendaciones de seguridad indica revisar los dispositivos autorizados (Authorized Devices) y, si algo parece raro, usar Sign out everywhere. La FAQ antigua de Steam Guard describe otra vía: en la página de detalles de la cuenta, en la gestión de Steam Guard, se anula la autorización de los dispositivos, y con ello deja de estar autorizado todo equipo o dispositivo con acceso a la cuenta. Los nombres de menú cambian de un documento a otro, así que guíate por lo que veas en pantalla. Quien tenga Steam Guard en la app móvil puede ver desde allí información sobre los dispositivos con acceso a su cuenta.
Este paso puede tener un coste. Según esa FAQ, un dispositivo cuya autorización se anula pasa a parecer nuevo y pide un código en el siguiente inicio de sesión. La ayuda sobre restricciones explica que desde un dispositivo que no estaba autorizado no se puede intercambiar ni usar el mercado durante 7 días, salvo que tengas un autenticador móvil en la cuenta desde hace al menos 7 días, y que el soporte de Steam no puede modificar esas restricciones. En los documentos que leí no consta si Sign out everywhere se comporta como la anulación de autorización respecto a esa restricción. Con todo, yo no aplazaría el cierre de sesiones por miedo a no poder intercambiar unos días: se ahorran días, y dejar abierta una sesión ajena cuesta más.
Después, la contraseña, con dos caminos
Si puedes entrar en Steam, cambia la contraseña desde el cliente: en el menú Steam, ajustes, pestaña de seguridad, la opción de cambiar la contraseña (Settings, Security, Change Password). Steam envía a la dirección de la cuenta un correo de verificación con un código. Lo escribes, eliges la nueva contraseña, que no puede ser una anterior y debe cumplir los requisitos de seguridad, y al terminar recibes un correo de confirmación, según la ayuda para cambiar la contraseña.
Si no puedes entrar, la página Help, I can't sign in del sitio de ayuda tiene una entrada para cuenta robada y otra para contraseña olvidada. Si el proceso no se resuelve solo, termina en un formulario para el soporte. Ten a mano los posibles nombres de inicio de sesión, las direcciones de correo que usaste en la cuenta y una prueba de propiedad.
Cambiar y restablecer no son lo mismo. Según la ayuda de restricciones, si olvidas la contraseña y la restableces desde el sitio de ayuda o a través del soporte, quedas 5 días sin poder intercambiar ni usar el mercado, y 30 días si la cuenta llevaba más de dos meses sin actividad. Cambiarla desde los ajustes del cliente no está sujeto a esa restricción. La ayuda sobre confirmaciones, por su parte, manda cambiar la contraseña desde help.steampowered.com cuando llega una confirmación que no creaste, así que las dos vías son oficiales. Mi criterio: cámbiala desde el cliente si puedes entrar y, si no, restablécela y acepta esos días. La nueva contraseña debe ser distinta de la del correo. Los plazos del resto de restricciones los reúne Trade Hold o Market Hold de Steam: diferencias y qué hacer.
Por último, la clave de API
La página está en steamcommunity.com/dev/apikey. Es la dirección que Valve da en su página de redirección, donde manda revocar la clave si la compartiste o si crees que un secuestrador pudo pedir una en tu nombre. Según la documentación para desarrolladores, una clave de usuario solo necesita una cuenta de Steam y el nombre del dominio que se asociará a la clave, y se crea desde la página de registro de la Comunidad. Los términos de uso de la API exigen mantener la clave confidencial y no compartirla con terceros. Un sitio que te pida tu clave te está pidiendo justo lo que Valve dice que no se comparta.
Aquí está el límite de lo que pude ver. Para escribir esto abrí esa dirección sin haber iniciado sesión en ninguna cuenta, y Steam me llevó a su pantalla de inicio de sesión. No vi la página con la sesión iniciada, ni el nombre de sus botones, ni qué muestra cuando existe una clave. La guía de SteamDB dice que aparece la clave con su dominio y un botón llamado «Revoke My Steam Web API Key», pero es una descripción de terceros y no la comprobé. Si el nombre difiere, usa la opción de revocar que veas en pantalla.
El criterio es sencillo. Revoca la clave que no creaste y la que no sepas atribuir. Si usabas una clave en una herramienta tuya, revocarla la detendrá y tendrás que crear otra; es un coste que se acepta. Si la página no muestra ninguna clave, solo sabes que esa vía concreta no se usó. Como la clave no es necesaria para la estafa, su ausencia no es prueba de seguridad.
¿Por qué la clave va al final? Si la revocas mientras una sesión del secuestrador sigue abierta, esa sesión podría crear otra, y por eso la comprobación llega después de cerrar sesiones y cambiar la contraseña. Es una deducción a partir de lo que Valve dice, que los secuestradores crean claves con el acceso a la cuenta. Tampoco consta en las páginas que leí si cambiar la contraseña deja sin efecto una clave ya creada, así que no lo doy por hecho: se hacen las dos cosas.
Este orden no es el único que circula. Otro artículo de este sitio, Por qué Steam retiene los intercambios hasta 15 días y qué revisar, pone la revisión de la clave antes de cerrar sesiones y cambiar la contraseña. Yo sigo la página de recomendaciones de seguridad de Valve para las sesiones y la contraseña; el lugar de la clave es la deducción de arriba, porque la página de redirección explica dónde revocarla pero no en qué momento, y la de recomendaciones no menciona las claves. Ya viste que las propias páginas de Valve tampoco coinciden en cuándo analizar el equipo, y no encontré en ellas nada que declare incorrecto uno de los dos órdenes. Elige uno y síguelo hasta el final, sin saltar de uno a otro a mitad de camino. Lo único que no conviene es dejar la clave sin mirar. Si empiezas por ella, vuelve a abrir esa página cuando termines con las sesiones y la contraseña.
Este texto tampoco enumera lo que puede hacer una clave, y tiene una razón. La página de soporte solo dice que puede ejecutar cambios en la cuenta. La referencia pública de IEconService muestra consultas de historial y de ofertas, más llamadas de caché reservadas a editores, y no describe qué llamada cambia la cuenta. No relleno ese hueco con suposiciones.
Cómo distinguir un inicio de sesión real de uno falso
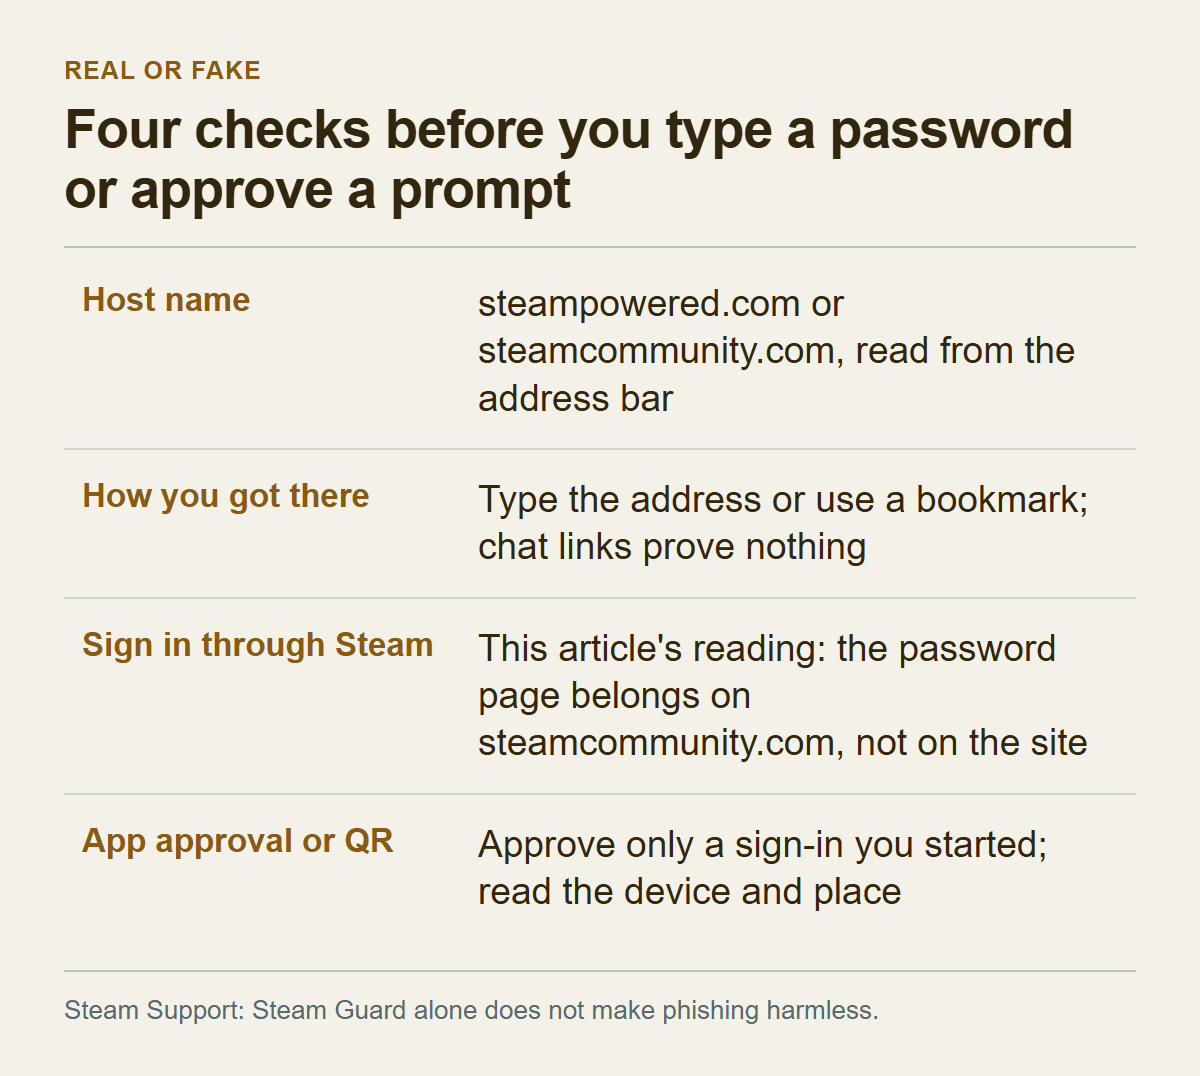
Valve no afirma que la redirección empiece con una pantalla de inicio de sesión falsa. Sí incluye en su definición de secuestro el engaño con una página de Steam falsa o un sitio de intercambios de terceros, y la página de la redirección cita el phishing y el malware entre los riesgos. Por eso saber distinguirlas ayuda a que no se repita. Hay cuatro comprobaciones que hacer antes de escribir una contraseña o de aprobar un aviso.
El host de la dirección
Según la página de Valve sobre phishing de cuentas, todos los inicios de sesión oficiales de Steam se dirigen a los dominios steampowered.com o steamcommunity.com. La página de recomendaciones de seguridad nombra www.steampowered.com, store.steampowered.com, steamcommunity.com y help.steampowered.com. Lo que cuenta es el nombre del host en sí, no que la dirección contenga la palabra «steam». Cómo se lee una dirección que pega otro dominio detrás de uno auténtico se explica en el artículo sobre la URL de intercambio. La ayuda del autenticador advierte también de que los malintencionados usan faltas de ortografía ingeniosas para que un enlace parezca de Valve, y de que, ante la duda, no se haga clic.
Cómo llegaste a la página
La página de la redirección pide que no sigas enlaces, no instales aplicaciones y no des tus credenciales a nadie. La de recomendaciones añade que revises los enlaces que te manden amigos, porque su cuenta puede estar comprometida. Para cualquier página que pida iniciar sesión, escribe la dirección o abre un marcador. La de las claves de API de este artículo también conviene escribirla, no abrirla desde un chat.
«Iniciar sesión con Steam» en un sitio de terceros
La documentación de la API dice que Steam puede actuar como proveedor de OpenID, de modo que un sitio autentique el SteamID de un usuario sin pedirle que escriba su nombre y contraseña de Steam en el sitio, algo que violaría los términos de la API. Esos términos prohíben interceptar o guardar la contraseña del usuario al iniciar sesión. De ese principio saco esta lectura: la pantalla que pide la contraseña tras pulsar «iniciar sesión con Steam» debería estar en el host steamcommunity.com, y no dibujada dentro del sitio. Si un sitio pinta sus propios campos de nombre y contraseña de Steam, no sigue lo que Valve describe. Eso sí, ambos documentos son antiguos: los términos son de julio de 2010 y la página de documentación sigue diciendo que solo ofrece API de datos de Team Fortress 2. Por eso los cito únicamente por el principio. SteamDB propone otra prueba: una ventana de inicio de sesión que en realidad esté dibujada dentro de la página no se puede arrastrar fuera de la ventana del navegador. Es un consejo de terceros que no probé.
Aprobaciones en la app y códigos QR
Según la ayuda del autenticador, cuando inicias sesión escaneando un código QR, la app muestra una página de confirmación con datos del intento, entre ellos un mapa y la ubicación aproximada, y pide aprobar si la información es correcta. También se puede aprobar una notificación tras escribir el nombre y la contraseña. Aprueba solo un inicio de sesión que empezaste tú, en una ventana de Steam que abriste tú. Si llega una notificación que no provocaste, no la apruebes. SteamDB describe páginas de phishing con QR (falsas votaciones o sorteos) que muestran un código de inicio de sesión que ellas abrieron y te piden escanearlo; es una descripción de terceros que no comprobé. De Valve solo verifiqué que la app muestra datos del intento.
El mismo criterio vale para los mensajes. Ignora los mensajes no solicitados del «soporte de Steam» que no procedan de help.steampowered.com. El soporte no usa la red de amigos para contactar y nunca pide contraseñas ni códigos del autenticador. Valve califica de enormemente arriesgado dar a alguien un código SMS de recuperación o de eliminación del autenticador. Y tener Steam Guard activo no te inmuniza contra el phishing, como recuerda la propia página de Valve.
Si ya escribiste la contraseña en una página dudosa, trátala como filtrada: vuelve a las dos secciones anteriores, empieza por el correo y el equipo, y cambia la contraseña de Steam desde un dispositivo de confianza. Queda una precisión. Ninguna de las fuentes que leí da un criterio visual para reconocer una página falsa, y una copia bien hecha puede ser indistinguible a simple vista. Fíjate en el host y en cómo llegaste, no en el diseño.
La confirmación en el teléfono es la última puerta, si la lees
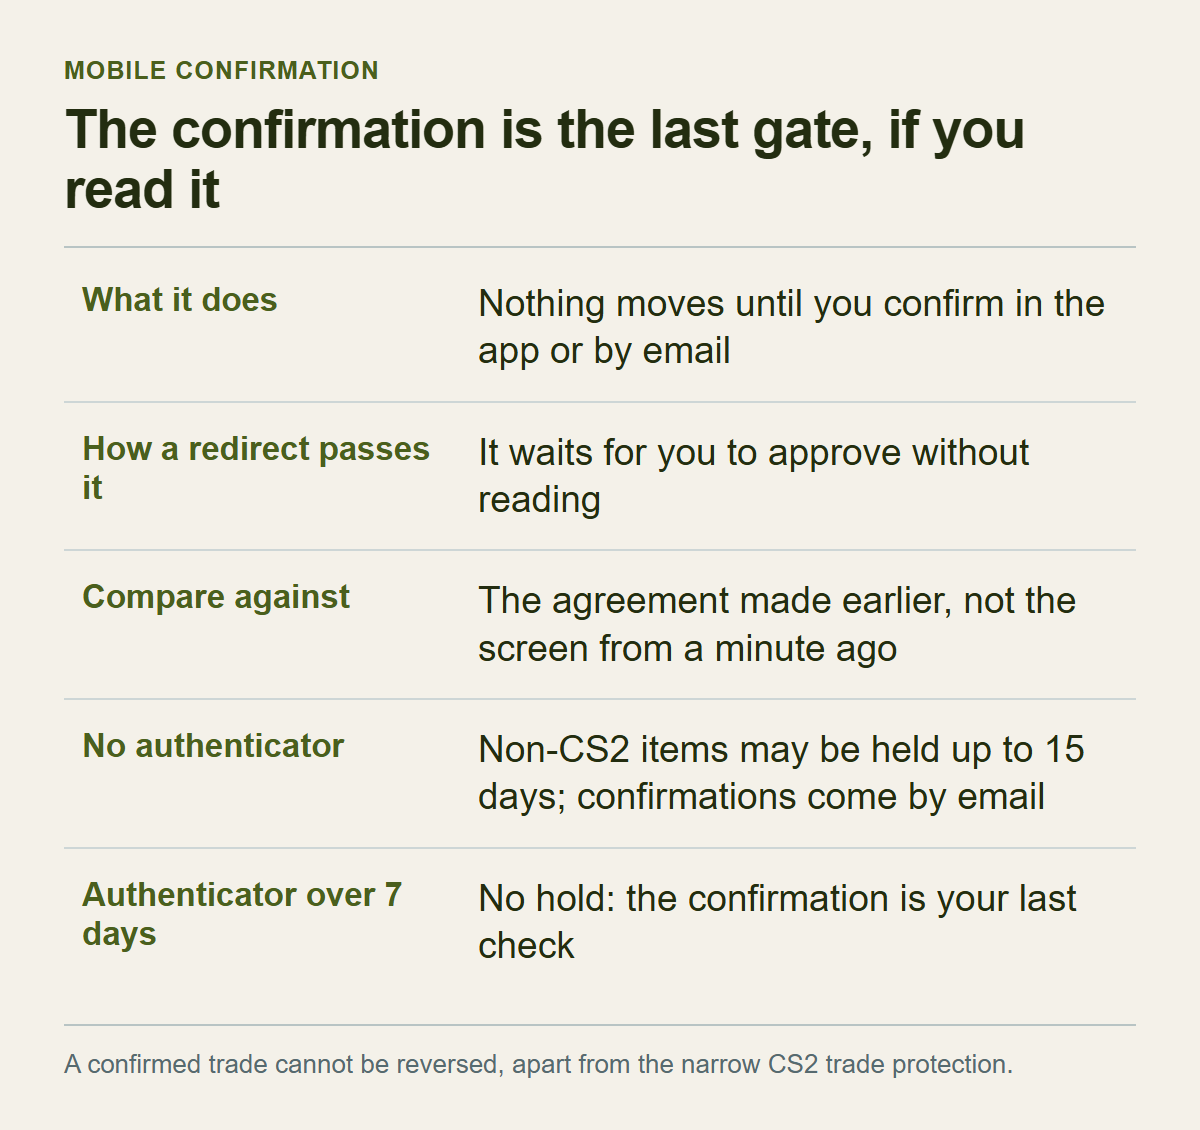
Después de un episodio así es lógico dudar de la confirmación móvil: la pasaste y los objetos salieron igual. Valve sostiene que la ventana de confirmación da la información necesaria para ver si el intercambio fue redirigido. La confirmación funcionó, pero solo protege si se lee.
La ayuda sobre confirmaciones las define como el paso final del intercambio, en el que verificas la operación antes de completarla. Añade que, si tu cuenta o tu equipo están comprometidos, la confirmación le pone muy difícil al atacante robar tus objetos, y que ya no hay forma de desactivarla. La redirección no rompe esa puerta: la atraviesa porque tú mismo apruebas el intercambio que ella cambió desde la cuenta comprometida. La confirmación solo protege si se lee; si se pulsa por reflejo, es un paso más del engaño. Y según la FAQ de estafas, una vez confirmada una oferta no hay forma de revertirla. La excepción estrecha de la protección de intercambio aparece en la sección siguiente.
¿Qué hay que leer? Valve dice que el sistema de confirmación de Steam Mobile da toda la información necesaria para saber si un intercambio fue redirigido, y que hay que usar toda la información de la ventana de confirmación cada vez, pero no enumera qué campos se muestran. Las páginas que leí tampoco los listan. La guía de prácticas de intercambio recomendadas dice que la oferta muestra datos de la otra parte, como el tiempo de amistad, el nivel de Steam, la antigüedad de la cuenta y los grupos que modera; pero eso describe la pantalla de la oferta, no dice que aparezca igual en la confirmación.
El criterio de lectura es entonces propio. Compara la cuenta receptora y la lista de objetos con lo que acordaste cuando planteaste el intercambio: el perfil de la persona con la que quedaste y los objetos y cantidades pactados, por ejemplo los que te dio la pantalla de pedido de un sitio. No los compares con la pantalla que viste un minuto antes. Según SteamDB, la oferta redirigida se hace parecer exactamente al intercambio que acabas de crear. Si es así, una comparación con la pantalla anterior está diseñada para aprobarse. Necesitas una referencia independiente.
Si no puedes cotejar, cancela. Cancelar cuesta reenviar el intercambio, y confirmar uno equivocado no tiene vuelta atrás. La prisa de la otra parte es otra señal: la FAQ de estafas manda ignorar la presión y no apresurarse, y como las ofertas caducan a las dos semanas, un «decídete en unos minutos» no nace de las reglas del intercambio.
Sin autenticador móvil, las confirmaciones llegan por correo. La FAQ de estafas recoge un truco en el que te convencen de reenviar el correo de confirmación o su enlace para que el estafador confirme el intercambio por ti. No reenvíes a nadie un correo ni un enlace de confirmación.
Conviene separar las cuentas que tienen autenticador de las que no. Según la ayuda de retenciones, si tu cuenta no ha estado protegida por un autenticador móvil durante al menos los últimos 7 días, los objetos que salen se retienen hasta 15 días. Es un margen para descubrir una operación que no hiciste y cancelarla. Cancelar un intercambio aceptado que está retenido tiene un coste: Steam presume que interceptaste a un secuestrador y aplica 7 días sin poder intercambiar. La página de objetos con protección de intercambio (Trade Protected Items) dice que los objetos de Counter-Strike 2 no están sujetos a retenciones ni a custodia, de modo que para ellos la retención no es una segunda oportunidad; la única ventana es la reversión de 7 días de la sección siguiente. Con un autenticador añadido hace más de 7 días no hay retención. Las reglas detalladas están en el artículo sobre retenciones de intercambio y de mercado. La conclusión es esta: con autenticador, la confirmación es en la práctica la única comprobación antes de que salgan los objetos. Sin él, para los objetos que no son de CS2, hay una segunda oportunidad, pero solo sirve si te das cuenta dentro de ese plazo. No encontré ninguna fuente que compare cuál protege mejor; Valve se limita a presentar Steam Guard en el teléfono como el mejor nivel de seguridad de la cuenta entre las opciones de Steam Guard.
Queda un límite más. La confirmación solo significa algo si el dispositivo que confirma es tuyo. Qué puede hacer un atacante que controle también el autenticador no lo describe ningún documento de los que leí, y no lo afirmo. Lo que sí consta es que una cuenta solo puede estar en un autenticador a la vez. Si tu app deja de recibir los códigos y las confirmaciones de tu cuenta, es posible que el autenticador se haya movido a otro dispositivo. Es una suposición, no un dato de la documentación. En ese caso empieza la recuperación por la entrada del autenticador eliminado o perdido en el sitio de ayuda.
Qué no vuelve y qué puedes intentar con los objetos que ya salieron
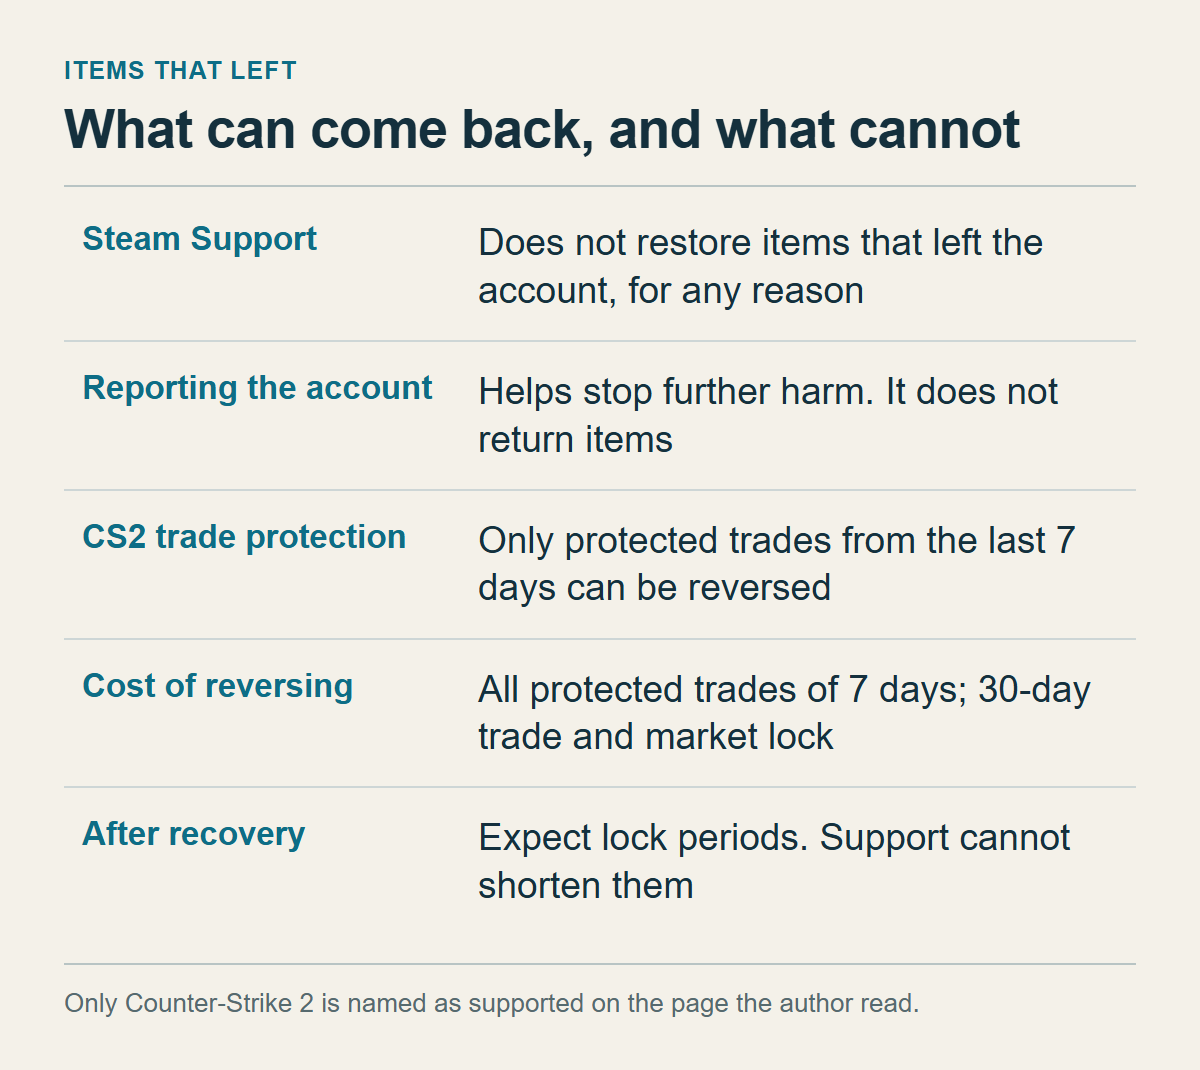
Si llegaste a confirmar, hay que hablar de los objetos. La política de Valve va primero.
La política de restauración de objetos dice que el soporte no restaura los objetos que salieron de una cuenta, sea cual sea el motivo: intercambios, ventas en el mercado, eliminaciones o regalos. Da su razón. Cuando llega la petición, los objetos suelen haber pasado por varias manos, y restaurarlos obligaría a duplicarlos o a quitárselos a otro usuario inocente; duplicar baja el valor de los objetos para todos. La guía de intercambios añade que lo que sientes como un intercambio injusto no se devuelve y que no hay excepciones. Es una política, no el resultado de examinar tu caso. Ninguna fuente da una probabilidad de recuperar objetos, y aquí no invento ninguna.
Denunciar no devuelve nada, pero frena más daño. Según la guía para denunciar, la denuncia se hace desde el perfil de la cuenta infractora, con la opción Report Player del menú «...», eligiendo la infracción y describiendo la interacción. Es mejor que abrir una solicitud al soporte, porque un informe de la comunidad recoge mejor los datos de la interacción entre las dos cuentas y se revisa antes. Si hay pruebas de que alguien es un estafador, Steam puede prohibirle el uso de la Comunidad, incluidos los intercambios y el mercado. Si una cuenta de amigo interviene, probablemente esté robada, y denunciarla permite al soporte limitar su uso hasta que el dueño la asegure. Esa guía añade que los moderadores solo actúan ante infracciones que se pueden verificar con el uso real de la cuenta denunciada, de modo que denunciar no garantiza ningún resultado. Si el estafador habló contigo por un chat o un correo externos, la página de la redirección sugiere usar las herramientas de denuncia de ese servicio.
Hay una excepción estrecha: la protección de intercambio (Trade Protection), que en la página que leí solo admite Counter-Strike 2. En un intercambio creado con protección, los objetos llegan de inmediato pero no pueden consumirse, modificarse ni transferirse durante 7 días, y en ese plazo el intercambio puede revertirse. Revertir exige que ya controles tu cuenta y devuelve todos los intercambios protegidos de ese periodo, no solo el robado; la cuenta que lo inicia queda 30 días sin intercambiar ni usar el mercado. El detalle completo está en la sección de límites de recuperación de Qué comprobar antes de aprobar un intercambio en Steam, y no lo repito.
Lo propio de este caso es el reloj. Los 7 días cuentan desde que se confirmó el intercambio, y el orden de este artículo (equipo y correo, sesiones y contraseña) gasta días. Valve pide primero asegurarte de que controlas la cuenta; en mi lectura eso impide saltarse la limpieza, pero tampoco conviene alargarla. Si hay objetos de CS2 en juego, anota la fecha del intercambio antes de empezar y sigue el orden sin pausas. Si ya pasaron los 7 días, esa vía no existe.
Recuperar la cuenta tampoco te devuelve el derecho a intercambiar al instante: según lo que hayas hecho, se aplican restricciones temporales que el soporte no puede quitar. Los plazos están reunidos en Por qué Steam retiene los intercambios hasta 15 días y qué revisar y en el artículo sobre retenciones de intercambio y de mercado. Si alguien te ofrece levantarte una restricción, esa oferta no viene del soporte.
La misma lógica vale para quien se te acerque prometiendo recuperar objetos. No des dinero ni credenciales. Valve dice que no hay que pagar ni siquiera a quien tomó tu cuenta, porque es improbable que la devuelva y lo normal es que pida más, y que la cuenta se puede recuperar a través del soporte en cualquier momento. El soporte nunca pregunta tu contraseña. Estas páginas no hablan de servicios de recuperación de objetos, así que esa conclusión es mi aplicación de lo anterior y no una cita.
Después de recuperar la cuenta: qué revisar y cuándo volver a intercambiar
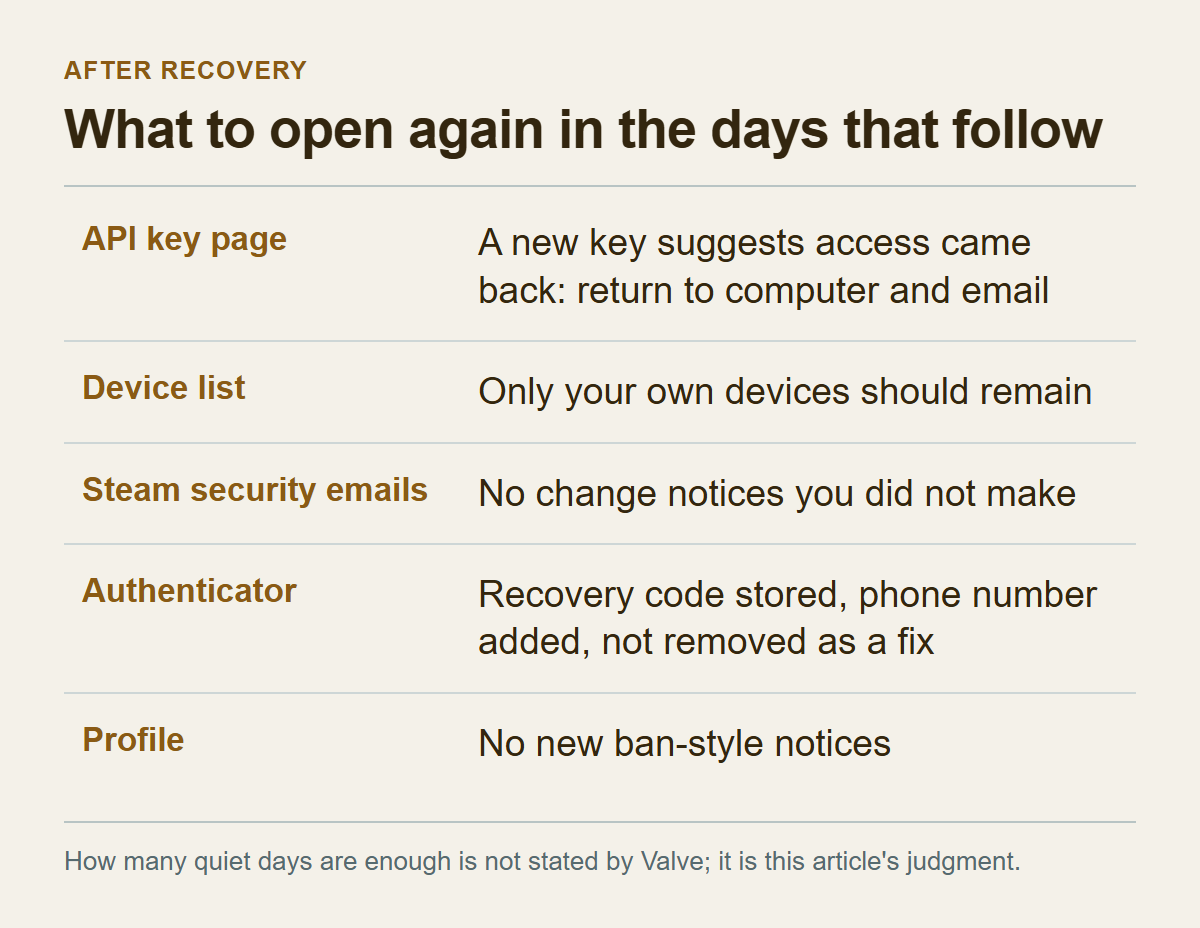
Cambiar la contraseña y revocar la clave no cierra el asunto, porque sigues sin saber por dónde entraron. Que la vía esté cerrada solo se ve con el tiempo.
Pasados unos días, abre otra vez la página de claves de API. Si donde borraste una clave aparece una nueva, eso sugiere que alguien volvió a tener acceso a la cuenta. Es una deducción a partir de que, según Valve, los secuestradores crean claves con ese acceso. Una clave nueva puede significar que la vía sigue abierta; en ese caso, vuelve a los pasos del equipo y del correo. SteamDB también recomienda comprobar la página de claves después del primer inicio de sesión en cualquier sitio nuevo. Es un consejo de terceros que no comprobé, pero va en el mismo sentido.
Luego mira la lista de dispositivos: solo deben quedar los tuyos, tanto en los autorizados como en la información de la app móvil. Según la página de recomendaciones de seguridad, Steam avisa por correo de los cambios de seguridad, así que vigila durante un tiempo que no llegue ningún aviso de algo que no hiciste. Lo mismo vale para el perfil: si reaparece algún cambio que insinúe una sanción, léelo como señal de que el compromiso continúa.
Si la cuenta no tenía autenticador móvil, añádelo, aunque tiene un coste: no elimina de golpe las restricciones existentes, y los intercambios creados en los 7 primeros días siguen con una retención de hasta 15 días. Al configurarlo, anota el código de recuperación que muestra la app y guárdalo en un sitio seguro, y registra un teléfono, porque permite restablecer la contraseña o mover el autenticador por SMS. Si ya lo tenías, no lo quites para «arreglar» nada: quitarlo deja 15 días sin intercambiar ni usar el mercado, y moverlo a un teléfono nuevo, 2.
Falta decidir cuándo volver a intercambiar. Mis condiciones son que la página de claves esté vacía, que en la lista de dispositivos solo estén los tuyos, que el autenticador esté en tu teléfono, que el correo y el equipo estén limpios y que hayan pasado unos días sin ninguna novedad. Ningún documento dice cuántos días bastan; es un criterio mío, y cuantos más días tranquilos pasen, más confianza razonable. Tampoco recomiendo hacer un primer intercambio pequeño de prueba: que una operación salga bien no demuestra que la vía esté cerrada. Lo que sí ayuda es aplicar cada vez el hábito de la sección sobre la confirmación, comparar la cuenta receptora y los objetos con lo que acordaste.
El orden completo, en resumen:
1. Abre y cancela las confirmaciones que no creaste. Tampoco apruebes las tuyas si la cuenta receptora no coincide con lo acordado. 2. Corta la conversación y guarda la dirección del perfil y el historial de ofertas para denunciar. 3. Decide qué dispositivo es de confianza y analiza el sospechoso. Cambia antes la contraseña del correo. 4. Cierra sesión en todos los dispositivos y cambia o restablece la contraseña de Steam según puedas entrar o no. 5. Revoca en la página de claves de API las que no creaste, sin dar por segura la cuenta si no hay ninguna. 6. Revisa el autenticador y tus vías de recuperación, y lee cada confirmación contra lo acordado. 7. Denuncia la cuenta desde su perfil. Si hay objetos de CS2 y estás dentro de los 7 días, sopesa en el historial de intercambios el coste de la reversión. 8. Pasados unos días, abre otra vez la clave, los dispositivos, el correo y el perfil, y comprueba que no hay novedades.
Hay cosas que este artículo no puede responder. No sé por qué ruta entraron en tu caso. Valve no dice si cambiar la contraseña detiene una clave ya creada. Tampoco enumera qué muestra con exactitud la pantalla de confirmación del teléfono, ni qué ocurre si el atacante controla además el autenticador, ni qué probabilidad hay de recuperar objetos fuera de lo que fija la política. Para esas cinco no encontré respuesta en lo que leí y no la he inventado. Valve sí afirma dos cosas: que puedes recuperar la cuenta en cualquier momento y que los objetos que salieron no se devuelven.