
Lừa đảo API key Steam: khi giao dịch bị chuyển sang tài khoản lạ
Giao dịch Steam bị đổi sang tài khoản lạ là dấu hiệu tài khoản đã bị chiếm. Thứ tự đăng xuất, đổi mật khẩu, thu hồi API key, theo trang hỗ trợ của Valve.
Ngôn ngữ bài viết
Trong bài viết này
Nếu một giao dịch bạn tạo đã đi sang tài khoản khác với người bạn định gửi, hãy xử lý như thể tài khoản đã bị chiếm quyền, theo thứ tự trong bài này. Sau đó còn hai câu hỏi: vật phẩm đã đi có quay về không, và kẻ gian đã vào tài khoản của bạn đến đâu?
Câu hỏi đầu Valve đã trả lời sẵn trong chính sách, nên phần lớn bài này dành cho câu hỏi sau, vì đó mới là chỗ thứ tự các việc quyết định kết quả. Nhập mật khẩu mới trên một máy tính đang nhiễm mã độc thì mật khẩu ấy có thể lộ ngay. Thu hồi một API key rồi tin là xong thì cửa vào vẫn còn mở.
Bài trả lời năm câu hỏi. Chuyển hướng giao dịch thực chất là gì? Trang API key nằm ở đâu và khi nào nên thu hồi key? Đăng xuất, đổi mật khẩu và xử lý API key theo thứ tự nào? Phân biệt trang đăng nhập giả ra sao? Vì sao màn hình xác nhận trên điện thoại vẫn là chốt chặn cuối? Danh sách kiểm tra chung trước khi giao dịch nằm trong bài kiểm tra an toàn trước khi xác nhận giao dịch, nên tôi không nhắc lại ở đây.
Nguồn là các trang hỗ trợ và tài liệu cho nhà phát triển của Valve, tôi mở đọc ngày 27/10/2026 và lấy bản tiếng Anh làm gốc; bản dịch có thể khác ở chi tiết (câu về API key trong trang tiếng Hàn chẳng hạn ghi chắc chắn hơn). Mọi điều dưới đây đến từ tài liệu, tôi không thử gì trên tài khoản thật, và chỗ nào là nhận định của tôi hoặc của bên thứ ba chưa kiểm chứng thì được ghi ngay tại chỗ. Tình huống ở phần đầu là ví dụ dựng lên, các sơ đồ chỉ là hình minh họa, không phải ca thật hay ảnh chụp màn hình Steam.
Giao dịch bị chuyển hướng là dấu hiệu tài khoản đã bị chiếm
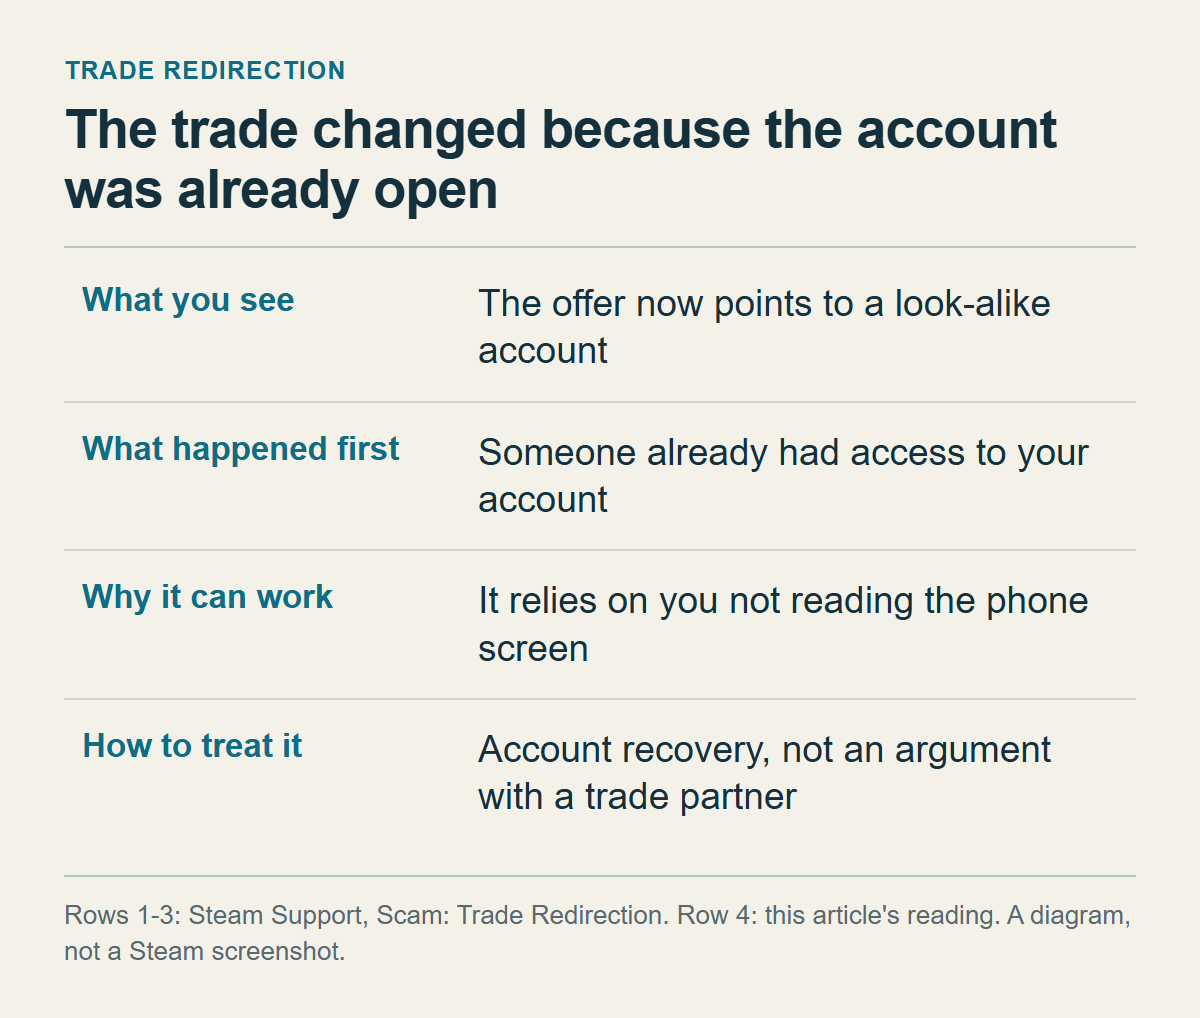
Valve mô tả thủ đoạn này trên một trang riêng với tên chuyển hướng giao dịch (Scam: Trade Redirection). Diễn biến theo Valve: kẻ lừa đảo ép bạn gửi vật phẩm tới một tài khoản mà bạn tin là đáng tin. Nhưng hắn đã chiếm được tài khoản của bạn từ trước, nên hủy giao dịch đó và dựng lại một giao dịch tương tự tới tài khoản mạo danh do hắn điều khiển, rồi hy vọng bạn không xem kỹ trước khi xác nhận trên điện thoại.
Thứ tự ở đây quan trọng: chiếm tài khoản trước, tài khoản mạo danh sau. Valve viết rõ rằng kẻ lừa đảo không thể chuyển hướng giao dịch nếu chưa có toàn quyền truy cập tài khoản của bạn, và nếu tài khoản được giữ an toàn thì giao dịch không bị chuyển hướng. Nếu xếp vụ này vào loại "bị đối tác lừa", bạn sẽ xử lý sai chỗ.
Hướng dẫn giao dịch của Steam tách hai khái niệm. Lừa đảo (scam) là khi người dùng tự hoàn tất giao dịch dù bị đánh lừa. Chiếm đoạt (hijack) là khi tài khoản hoặc máy tính bị người khác lấy mà chủ không cho phép. Trang đó cũng nói có kẻ chiếm đoạt dụ người dùng đưa thông tin đăng nhập qua một trang Steam giả hoặc một trang giao dịch của bên thứ ba. Chuyển hướng giao dịch bề ngoài giống lừa đảo: có lý do nghe hợp lý, có người thúc giục. Nhưng muốn xảy ra thì phải có chiếm đoạt trước. Đó là cách đọc của riêng bài này. Valve không có câu nào định nghĩa chuyển hướng giao dịch là chiếm đoạt; chỗ tôi dựa vào là câu nói phải có toàn quyền truy cập thì mới chuyển hướng được.
Hệ quả thực tế: việc đầu tiên là khóa lại và đòi lại tài khoản, không phải đôi co với người trong giao dịch.
Một ví dụ dựng lên để minh họa, không phải ca có thật. Bạn gửi đề nghị giao dịch để bán đồ cho một trang bên ngoài. Ít phút sau, một tài khoản cùng tên, cùng ảnh đại diện gửi đề nghị gần như giống hệt. Danh sách bên bạn gửi trông y như cũ nên bạn bấm xác nhận trên điện thoại. SteamDB, một hướng dẫn của bên thứ ba, mô tả cảnh tương tự từ phía nạn nhân: giao dịch bạn vừa tạo bị hủy, rồi ngay sau đó một đề nghị trông giống hệt xuất hiện từ một tài khoản bot nhân bản. Đây không phải tài liệu của Valve và tôi không kiểm chứng được.
Cái tên "API scam" trong cộng đồng có lý do, và Valve giải thích ngay trong trang đó. Steam có một API để người dùng và website tự động gửi yêu cầu lấy dữ liệu, hoặc thực hiện thay đổi trên tài khoản đang giữ một API key cụ thể. API key là khóa định danh tài khoản đó trong hệ thống API và cho phép nó truy cập, nên không bao giờ được chia sẻ. Nếu bạn lỡ chia sẻ, hoặc nghĩ kẻ chiếm đoạt có thể đã đăng ký một key thay bạn, Valve chỉ chỗ thu hồi là steamcommunity.com/dev/apikey. Bước chuyển hướng có thể chạy bằng key mà chủ tài khoản đã đưa đi, hoặc bằng key kẻ chiếm đoạt tạo ra nhờ quyền truy cập vào tài khoản nạn nhân.
Nhưng Valve vạch ranh giới ngay: key không phải thành phần bắt buộc của vụ lừa. Với người đã vào được máy tính hoặc tài khoản của bạn, tự động hóa thao tác thay bạn không cần đến API. Câu này là nền cho mọi phần sau: thu hồi key là cần, nhưng thu hồi key không đóng được tài khoản.
Vậy giao dịch sai chỉ là phần nhìn thấy. Phần còn lại là một khoảng thời gian có người điều khiển được tài khoản của bạn, và phần tiếp theo thử đo xem khoảng ấy rộng đến đâu.
Thu hẹp phạm vi: năm dấu hiệu và điều mỗi dấu hiệu không chứng minh được
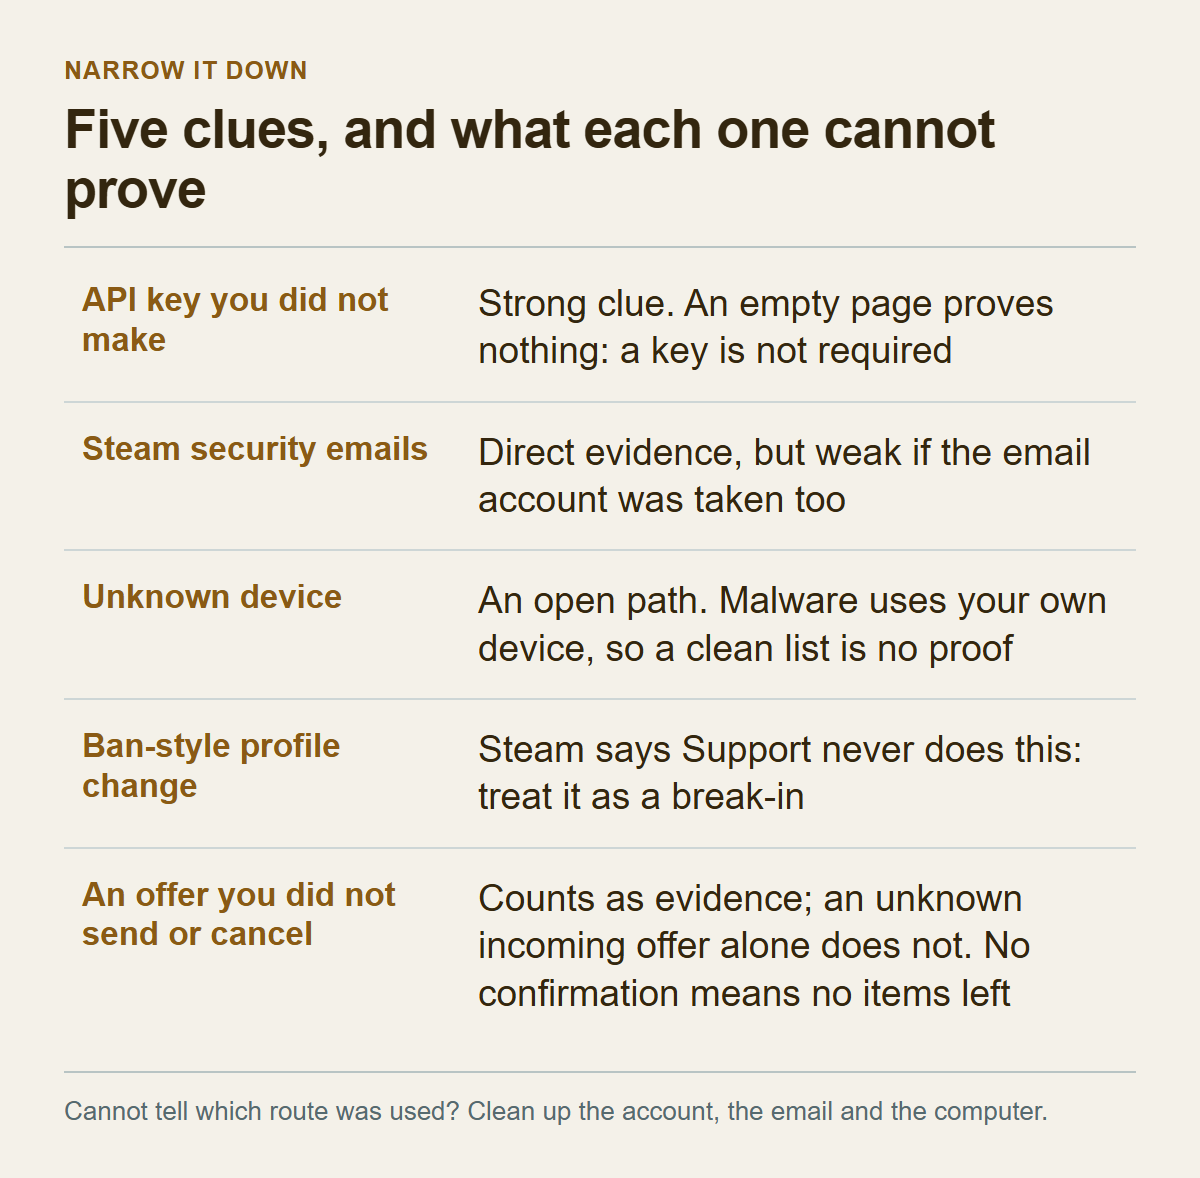
Không có câu trả lời một dòng cho câu hỏi "đã mất những gì", vì trang chuyển hướng của Valve không nói kẻ gian vào bằng đường nào, trong khi các trang khác của Steam kể ra nhiều đường.
Trang Steam Guard liệt kê bốn cách phổ biến để chiếm tài khoản đã bật Steam Guard. Một là chiếm email xác minh: chỉ cần biết tên đăng nhập là đặt lại được mật khẩu, không cần biết mật khẩu Steam. Hai là tệp Steam Guard bị đưa cho người khác; Steam không bao giờ đòi tệp này, và người có tệp cùng tên đăng nhập, mật khẩu thì vào được mà không cần email. Ba là mã độc, dùng chính thiết bị đã được bạn ủy quyền để đăng nhập. Bốn là phishing, thường giả danh nhân viên Steam hoặc Valve. Đây là trang kiểu cũ, nên tên nút trong đó có thể không khớp với giao diện ứng dụng.
Theo Account Security Recommendations, mã độc nhắm vào Steam có thể ngụy trang thành phần mềm crack, công cụ cheat, bản demo hoặc beta giả, hay các tiện ích đi kèm game như phần mềm liên lạc, công cụ quản lý mod và kho đồ. Có loại được viết riêng để qua mặt antivirus phổ biến, chờ đến lúc tài khoản đáng tấn công (chẳng hạn trong ví Steam có tiền), và có loại tự gỡ sau khi xong việc. Trang chuyển hướng giao dịch nêu thêm hai rủi ro cần tránh: website phishing và cài mã độc. API key không nằm trong danh sách nguyên nhân này. Nó là hệ quả hoặc công cụ sau khi kẻ gian đã vào, với hai dạng Valve nhắc tới: key chủ tài khoản đưa đi và key kẻ chiếm đoạt tự tạo.
Trong trường hợp của bạn, riêng tài liệu của Valve không cho biết đường nào đã bị dùng. Năm dấu hiệu dưới đây giúp khoanh vùng:
| Dấu hiệu và nơi xem | Cho biết điều gì | Không chứng minh được điều gì |
|---|---|---|
| API key bạn không tạo, ở trang API key | Khớp với tình huống Valve nói tới khi hướng dẫn thu hồi (kẻ chiếm đoạt có thể đã đăng ký key). Đây là manh mối mạnh rằng từng có đường vào. | Trang không có key không có nghĩa là an toàn, vì key không bắt buộc. |
| Email Steam báo thay đổi bảo mật, trong hộp thư gắn với Steam | Steam thông báo thay đổi bảo mật qua email. Một thông báo cho thay đổi bạn không làm là bằng chứng trực tiếp. | Nếu cả email cũng đã bị chiếm thì khó tin dấu hiệu này. Đây là nhận định của tôi. |
| Thiết bị lạ, ở danh sách thiết bị được ủy quyền (Authorized Devices) và thông tin thiết bị trong ứng dụng Steam Mobile | Thiết bị bạn chưa từng dùng nghĩa là có một phiên hoặc một đường duyệt đăng nhập đang mở. | Mã độc dùng chính thiết bị đã ủy quyền của bạn, nên danh sách sạch không loại trừ được nhiễm mã độc. |
| Hồ sơ cộng đồng bị sửa như sắp bị cấm | Theo Valve, kẻ chuyển hướng giao dịch đã vào được có thể sửa hồ sơ để trông như bị đe dọa cấm, làm công cụ gây áp lực. Steam Support không bao giờ làm vậy. | Hồ sơ không bị sửa cũng không có nghĩa là chưa bị xâm nhập. |
| Đề nghị đã gửi hoặc đã hủy mà bạn không làm, ở mục Trade Offers trong Inventory (Sent Offers và lịch sử đề nghị) | Đề nghị gửi đi hoặc bị hủy từ tài khoản của bạn mà bạn không làm, hoặc đề nghị đã gửi tới một tài khoản bạn không quen, là bằng chứng trực tiếp rằng có người đã thao tác. | Một đề nghị lạ gửi đến bạn thì tự nó không chứng minh gì: ai có trade URL của bạn cũng gửi được. Nếu bạn chưa bấm xác nhận thì vật phẩm chưa rời tài khoản. |
Có một quy tắc khi đọc bảng này. Nếu không dấu hiệu nào cho đáp án, thì đó là chưa biết đường chứ không phải không có đường. Khi đó tôi khuyên coi cả ba thứ, gồm tài khoản Steam, email và máy tính, đều là nghi vấn. Lý do là so chi phí: dọn cả ba tốn công hơn, nhưng sót một đường thì mọi việc bạn làm sau đó có thể vô ích, vì kẻ gian quay lại bằng đúng lối cũ.
Các tài liệu tôi đọc không nêu trade URL như một đường để chiếm tài khoản. Chuyện trade URL làm được và không làm được gì nằm trong bài riêng về trade URL.
Trước khi đăng nhập Steam: giao dịch chờ xác nhận, máy tính và email
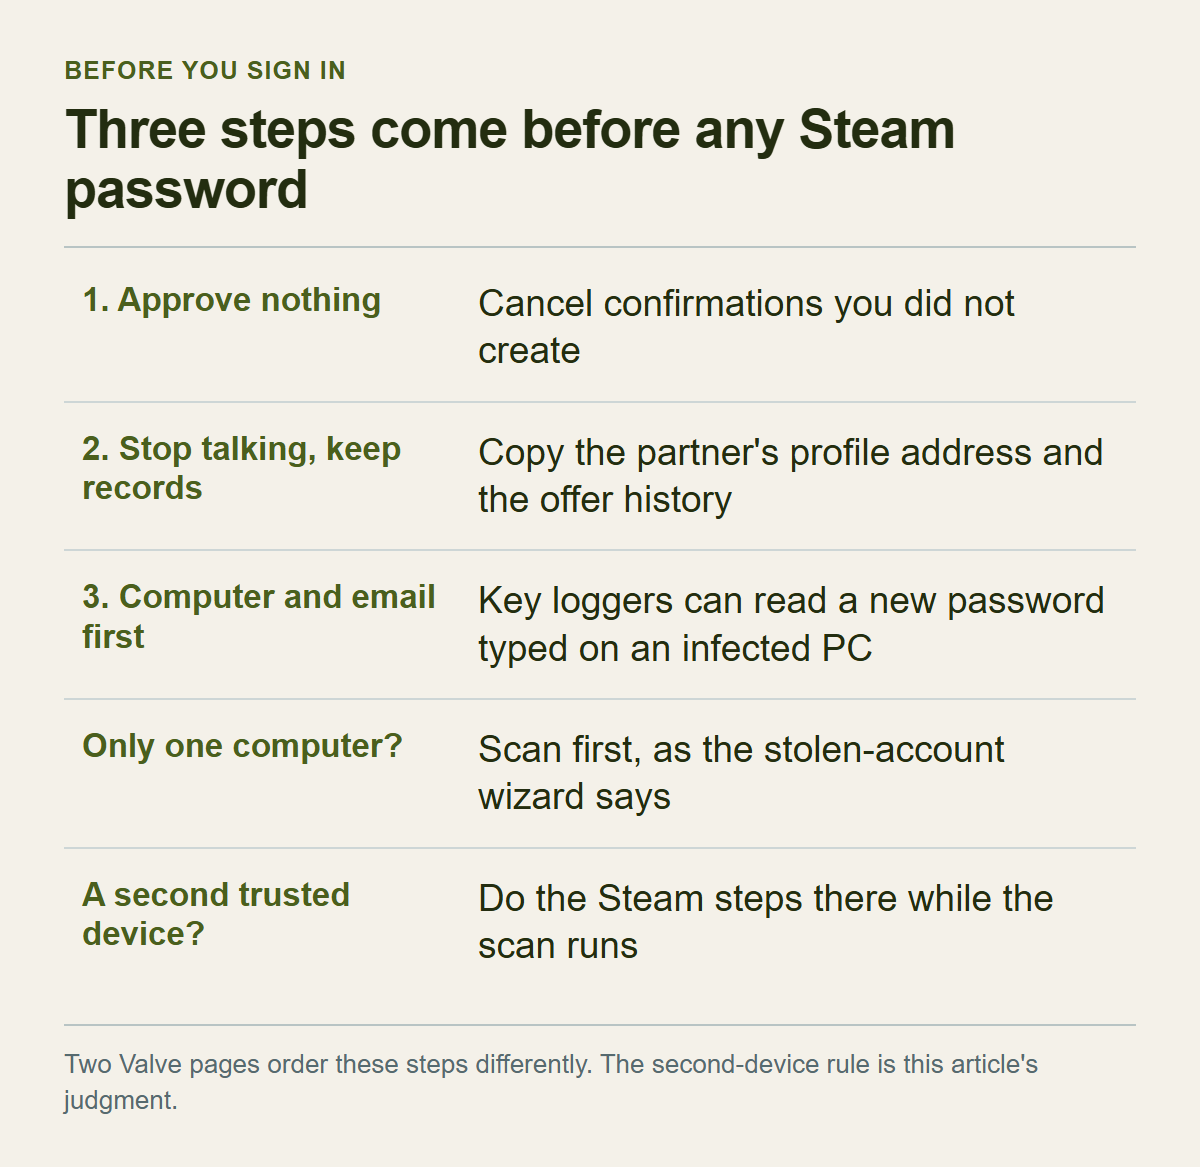
Mấy phút đầu có ba việc, và thứ tự có lý do.
Việc đầu tiên là không duyệt gì nếu bạn chưa bấm xác nhận. Theo trang về xác nhận giao dịch và Chợ cộng đồng, khi gửi đề nghị, chấp nhận giao dịch hoặc đăng bán trên Market, bạn phải xác nhận qua email hoặc ứng dụng thì hành động mới được thực hiện. Không xác nhận thì giao dịch không diễn ra. Vật phẩm trong một đề nghị vẫn nằm trong kho cho đến khi đề nghị được chấp nhận, theo trang về đề nghị giao dịch. Dừng ở màn hình xác nhận nghĩa là đồ chưa đi.
Nếu có yêu cầu xác nhận cho một giao dịch hoặc món đăng bán bạn không tạo, Valve hướng dẫn mở yêu cầu ra rồi hủy. Giao dịch chính bạn tạo mà tài khoản nhận khác người đã thỏa thuận thì theo tôi cũng nên hủy; tài liệu không viết như vậy, đó là nhận định của tôi. Đề nghị đã gửi còn nằm trong danh sách thì có thể hủy: vào Trade Offers trong Inventory, mở Sent Offers, chọn Cancel Trade Offer. Đề nghị cũng tự hết hạn sau hai tuần. Nếu bạn lỡ bấm xác nhận rồi thì xem phần về vật phẩm đã mất.
Việc thứ hai là ngừng trò chuyện với đối phương, nhưng giữ bằng chứng. Lời khuyên trong trang chuyển hướng giao dịch khá rõ: nếu nghĩ mình đang làm việc với kẻ lừa đảo, cách tốt nhất là chấm dứt cuộc trò chuyện, và mọi điều hắn nói đều là một phần của vụ lừa. Câu "thông tin tài khoản đã bị đổi hết, không lấy lại được" cũng sai. Theo trang khôi phục tài khoản bị đánh cắp, bạn có thể nhờ Support khôi phục dù email, mật khẩu và số điện thoại đã bị đổi. Account Security Recommendations còn dặn: ai tự nhận là nhân viên Steam Support và nhắn qua Discord hay bất kỳ ứng dụng chat nào, kể cả Steam Chat, thì đừng làm theo, dù tin nhắn đến từ tài khoản của một người bạn.
Thứ nên lưu: địa chỉ hồ sơ của đối phương, ảnh chụp lịch sử đề nghị, thời điểm xảy ra. Báo cáo bắt đầu từ hồ sơ tài khoản có vấn đề. Còn tên hiển thị trong Friends thì người dùng đổi được bất cứ lúc nào (cũng theo Account Security Recommendations), nên hãy sao chép địa chỉ hồ sơ chứ đừng chỉ ghi tên.
Việc thứ ba là xem máy tính và email trước khi đụng tới Steam. Đây là chỗ khó nhất về thứ tự, vì hai trang chính thức của Valve xếp khác nhau.
Account Security Recommendations đặt thứ tự cho trường hợp nghi tài khoản bị xâm phạm như sau: xem các thiết bị được ủy quyền và nếu thấy gì lạ thì dùng Sign out everywhere (đăng xuất khỏi mọi thiết bị), đổi mật khẩu Steam, rà soát bảo mật email cùng các tài khoản liên quan, rồi quét mã độc trên hệ thống. Trình hướng dẫn tài khoản bị đánh cắp lại yêu cầu hoàn tất hai việc trước khi khôi phục tài khoản: quét máy tính và đổi mật khẩu email. Lý do đi kèm: keylogger và các mã độc khác có thể đánh cắp tên tài khoản và mật khẩu Steam, nên phải quét trước khi đặt lại mật khẩu; còn tài khoản Steam thường bị chiếm sau khi email bị chiếm, nên đổi mật khẩu email mới ngăn được lần trộm thứ hai và việc kẻ gian cản trở Support.
Theo phỏng đoán của tôi, hai trang được viết cho hai hoàn cảnh khác nhau. Trang đầu giống danh sách cho người còn thao tác được trong tài khoản, trang sau là cửa ngõ cho người đang đòi lại tài khoản. Dù vậy, đăng xuất và đổi mật khẩu trước hay quét máy trước vẫn là hai thứ tự lệch nhau thật, và không trang nào giải thích vì sao.
Tôi không chọn hẳn một trong hai mà theo nguyên tắc này: trong lúc còn nghi máy tính, đừng đăng nhập Steam trên chiếc máy đó. Nếu máy quen dùng đã nhiễm mã độc, mật khẩu mới có thể lộ ngay khi bạn gõ, và đó chính là lý do trình hướng dẫn yêu cầu quét trước. Nếu có một thiết bị khác đáng tin, hãy làm các bước phía Steam ở đó trước, còn máy đáng nghi thì cho chạy quét trong lúc ấy. Có thể dùng điện thoại riêng của bạn, hoặc một máy tính không dùng chung mà bạn đã quét riêng. Chỉ có một thiết bị thì làm theo trình hướng dẫn: quét trước. Cái giá của cách này là thời gian, vì các bước phía Steam bị chậm lại trong lúc quét. Trong khoảng đó, đồ muốn rời tài khoản vẫn phải qua bước xác nhận, miễn là thiết bị xác nhận còn là của bạn; trường hợp thiết bị xác nhận cũng đã bị chiếm được bàn riêng ở phần về màn hình xác nhận.
Quét xong cũng cần biết giới hạn. Như đã nói ở trên, Valve cảnh báo mã độc có thể né antivirus phổ biến hoặc tự xóa sau khi xong việc. Đừng coi kết quả "sạch" là bằng chứng an toàn, và nếu vẫn nghi thì tránh đăng nhập Steam lẫn email trên máy đó. Khi chọn công cụ quét, hãy theo trang về mã độc: chỉ tải từ trang chính thức, vì nhiều chương trình tự nhận là công cụ gỡ mã độc lại chính là mã độc. Trang về Steam Guard Mobile Authenticator thêm một lời cảnh báo: không chạy bất kỳ chương trình nào tự nhận là "dọn dẹp", "tối ưu" hay "sửa" Steam.
Email thì đổi trước mật khẩu Steam. Với Steam Guard bật, nếu email xác minh bị chiếm, người biết tên tài khoản vẫn đặt lại được quyền truy cập. Valve khuyên email dùng mật khẩu mạnh, bật xác thực hai lớp, làm theo khuyến nghị bảo mật của nhà cung cấp email, và dùng mật khẩu khác với mật khẩu Steam. Nếu bạn chỉ đổi mật khẩu Steam mà để nguyên email, mật khẩu mới vẫn có thể bị đặt lại qua đường email.
Trong Steam: đăng xuất khỏi mọi thiết bị, đổi mật khẩu, rồi xem API key
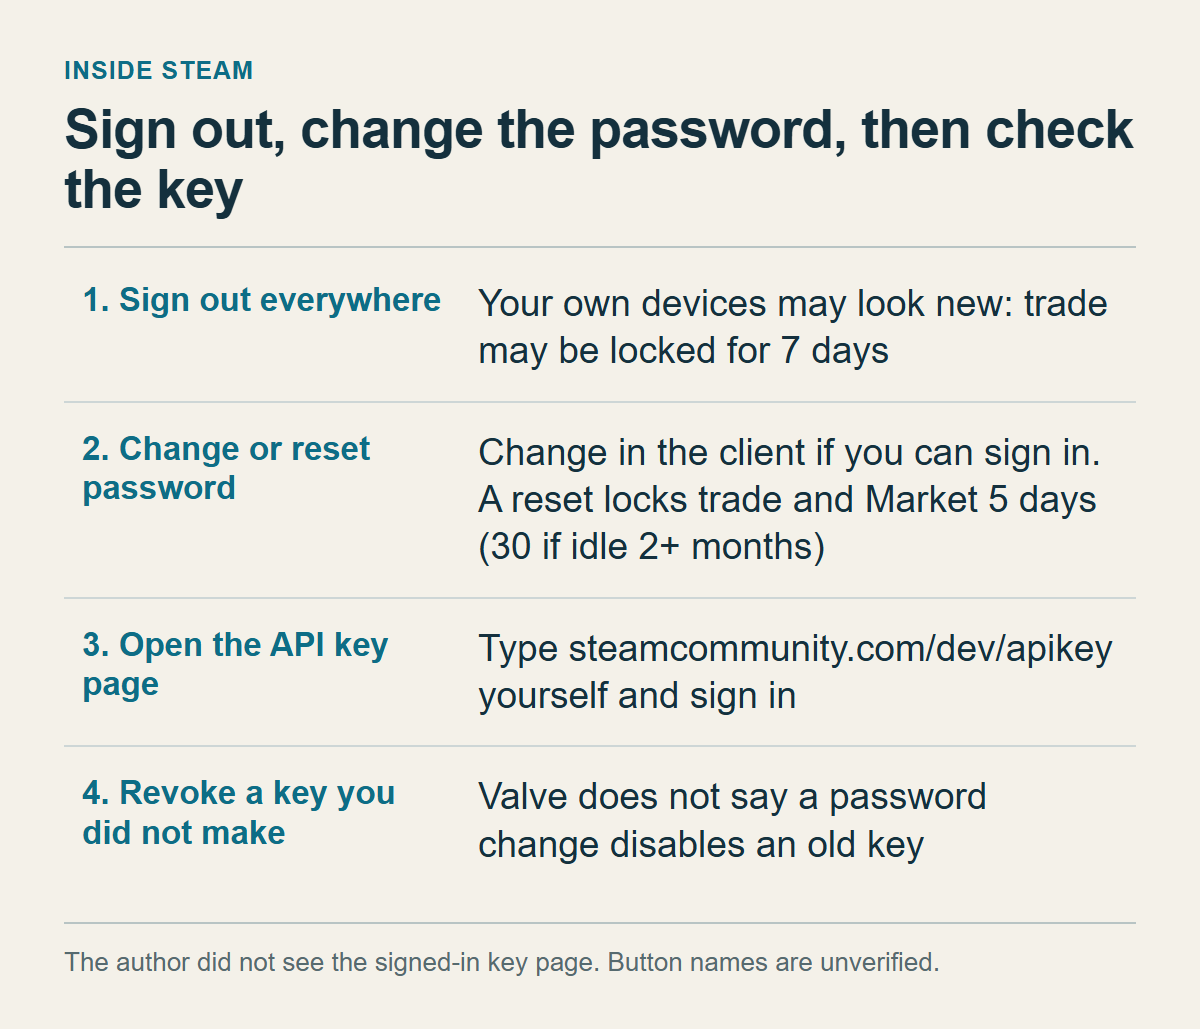
Giả sử bạn đã vào được Steam từ một thiết bị đáng tin.
Trước hết là đóng các phiên đang mở. Account Security Recommendations hướng dẫn xem danh sách thiết bị được ủy quyền và dùng Sign out everywhere nếu có gì lạ. Trang Steam Guard kiểu cũ nói cách khác: vào Account Details, mở Manage Steam Guard rồi hủy ủy quyền (deauthorize), thao tác này gỡ ủy quyền của mọi máy tính và thiết bị đang truy cập được tài khoản. Tên menu khác nhau giữa các trang, nên cứ theo tên bạn thật sự thấy trên màn hình. Nếu bạn dùng Steam Guard trong ứng dụng Steam Mobile, ứng dụng cho xem thông tin các thiết bị truy cập tài khoản.
Bước này kèm một cái giá. Theo trang Steam Guard, thiết bị bị hủy ủy quyền sẽ bị coi là thiết bị mới ở lần đăng nhập sau và đòi mã. Trang về hạn chế giao dịch và Market nói một thiết bị chưa từng được ủy quyền thì trong 7 ngày không giao dịch và không dùng Market được, trừ khi tài khoản đã có bộ xác thực di động (Steam Guard Mobile Authenticator) từ ít nhất 7 ngày. Support cũng không sửa được hạn chế này. Các tài liệu tôi đọc không nói Sign out everywhere có hoạt động như hủy ủy quyền theo cách này không. Dù thế nào, tôi không thấy lý do để hoãn đăng xuất chỉ vì sợ bị khóa giao dịch: hoãn tiết kiệm được vài ngày, còn rủi ro lớn hơn nhiều.
Tiếp theo là mật khẩu, và có hai đường.
Nếu đăng nhập được, hãy đổi mật khẩu trong ứng dụng Steam: Steam, Settings, tab Security, Change Password. Theo hướng dẫn đổi mật khẩu của Valve, Steam sẽ gửi mã xác minh tới email của tài khoản, bạn nhập mã rồi đặt mật khẩu mới. Mật khẩu mới không được trùng mật khẩu đã dùng và phải đủ độ mạnh. Xong việc, Steam gửi một email xác nhận.
Nếu không đăng nhập được, vào trang Help, I can't sign in, chọn mục tài khoản bị đánh cắp và đi qua phần đặt lại mật khẩu. Khi không tự khôi phục được, cuối quy trình có biểu mẫu gửi cho Support. Hãy chuẩn bị sẵn các tên đăng nhập có thể là của tài khoản, các địa chỉ email từng dùng, và bằng chứng sở hữu.
Đổi mật khẩu và đặt lại mật khẩu là hai việc khác nhau. Theo trang về hạn chế giao dịch, nếu bạn quên mật khẩu rồi đặt lại qua Help site hoặc Support thì giao dịch và Market bị hạn chế 5 ngày, và 30 ngày nếu tài khoản không hoạt động quá hai tháng. Đổi mật khẩu trong cài đặt của ứng dụng Steam không chịu hạn chế này. Trang xác nhận của Valve lại hướng dẫn đổi mật khẩu qua help.steampowered.com khi có yêu cầu xác nhận lạ, nên cả hai đều là đường chính thức. Tôi chọn thế này: còn đăng nhập được thì đổi trong ứng dụng; không đăng nhập được thì đặt lại và chấp nhận hạn chế đi kèm. Mật khẩu Steam mới phải khác mật khẩu email.
Cuối cùng là API key, nằm ở steamcommunity.com/dev/apikey. Trang chuyển hướng giao dịch chỉ đúng địa chỉ này và hướng dẫn thu hồi ở đó nếu bạn đã chia sẻ key, hoặc nghĩ kẻ chiếm đoạt đã đăng ký key thay bạn. Theo tài liệu Steamworks, một key người dùng cần có tài khoản Steam và một tên miền, và được tạo ở trang đăng ký của Steam Community. Điều khoản sử dụng Web API yêu cầu giữ key bí mật và không chia sẻ cho bên thứ ba. Vì thế, một website đòi bạn đưa key là đang đòi đúng thứ Valve dặn đừng đưa.
Chỗ này tôi phải nói rõ giới hạn. Khi tôi mở địa chỉ trên mà chưa đăng nhập, Steam chuyển sang trang đăng nhập. Tôi không đăng nhập tài khoản nào, nên không thấy trang sau khi đăng nhập, tên các nút, hay thứ hiển thị khi đã có key. Hướng dẫn của SteamDB nói trang đó hiện key kèm tên miền và có nút "Revoke My Steam Web API Key", nhưng đó là mô tả của bên thứ ba và tôi chưa kiểm chứng. Nếu tên nút khác, cứ theo mục thu hồi mà bạn thấy trên màn hình.
Cách quyết định đơn giản. Key bạn chưa từng tạo thì thu hồi. Không biết ai tạo thì cũng thu hồi. Nếu bạn đang dùng key cho một công cụ tự viết, thu hồi sẽ làm công cụ ấy ngừng chạy và bạn phải xin key mới; đó là cái giá bạn chấp nhận lúc đó. Trang trống chỉ cho biết đường vào không phải là key. Vì key không bắt buộc, đừng coi trang trống là bằng chứng an toàn.
Tôi xếp việc xem key sau khi đổi mật khẩu, vì nếu phiên của kẻ chiếm đoạt còn mở mà bạn thu hồi key trước, hắn có thể tạo key mới bằng phiên đó. Đây là suy luận của tôi từ câu Valve nói kẻ chiếm đoạt tạo key nhờ quyền truy cập tài khoản. Mặt khác, Valve không nói đổi mật khẩu có làm key đã cấp mất hiệu lực hay không. Vì vậy đừng giả định đổi mật khẩu thay được thu hồi key; làm cả hai.
Thứ tự này không phải thứ tự duy nhất bạn sẽ gặp. Một bài khác trên site, bài về lệnh hoãn 15 ngày, có phần xử lý khẩn cấp đặt việc mở trang API key ngay sau khi hủy giao dịch lạ, trước bước đăng xuất và đổi mật khẩu. Bài này để API key ở cuối: đăng xuất rồi đổi mật khẩu theo Account Security Recommendations, xem máy tính và email trước khi đăng nhập theo trình hướng dẫn tài khoản bị đánh cắp, còn chỗ của key sau mật khẩu là suy luận của tôi, không phải thứ tự Valve đưa ra. Valve không có một thứ tự chung (hai trang đó đã khác nhau về việc quét máy), nên hãy chọn một thứ tự, theo đến hết và đừng đổi giữa chừng. Dù chọn thứ tự nào, hãy mở lại trang API key một lần nữa sau khi đã đăng xuất khỏi mọi thiết bị và đổi mật khẩu; ai đã thu hồi key từ đầu thì chỉ cần xem lại.
Một chỗ nữa tôi cố ý không điền: key làm được những gì. Trang hỗ trợ chỉ nói key có thể thực hiện thay đổi trên tài khoản. Bản tham chiếu công khai của IEconService chỉ liệt kê các lệnh tra cứu lịch sử giao dịch và đề nghị giao dịch, cùng vài lệnh làm mới bộ nhớ đệm dành riêng cho nhà phát hành; nó không mô tả lệnh nào thay đổi được tài khoản. Khoảng trống giữa hai tài liệu ấy tôi không lấp bằng phỏng đoán.
Trang đăng nhập thật và giả: bốn điều cần nhìn
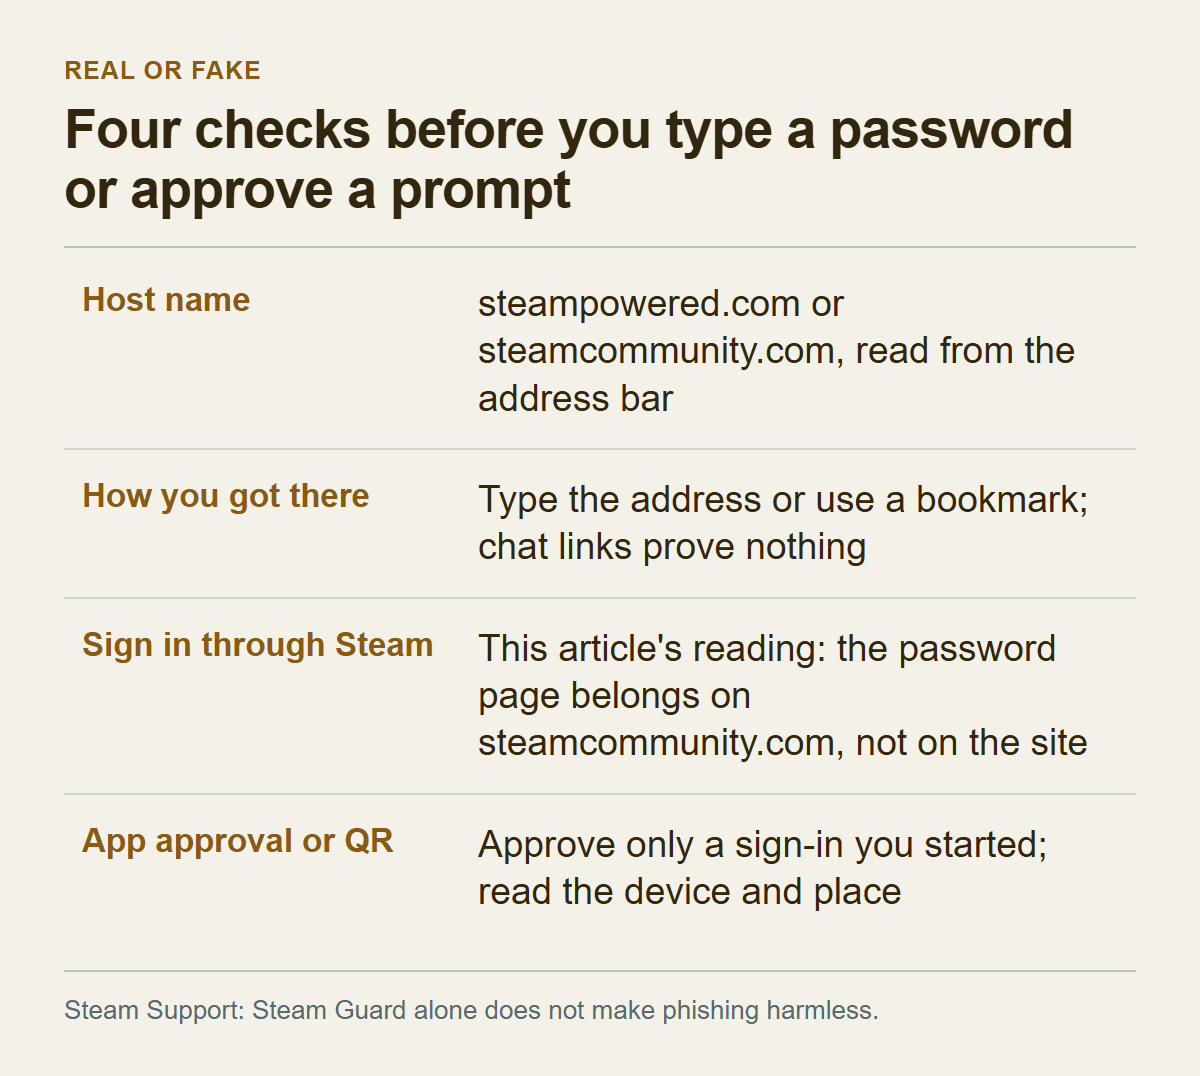
Valve không nói chuyển hướng giao dịch bắt đầu từ trang đăng nhập giả. Nhưng định nghĩa chiếm đoạt của họ có trường hợp dụ người dùng đưa thông tin đăng nhập qua trang Steam giả hay trang giao dịch bên thứ ba, và trang chuyển hướng giao dịch cũng nêu website phishing cùng việc cài mã độc là rủi ro. Vì thế, biết phân biệt trang giả rất có ích để khỏi bị lừa lần nữa. Có bốn điều cần nhìn.
Điều thứ nhất là tên miền. Trang Account Phishing nói đăng nhập Steam chính thức chỉ chuyển tới các tên miền steampowered.com hoặc steamcommunity.com. Account Security Recommendations kể cụ thể: www.steampowered.com, store.steampowered.com, steamcommunity.com và help.steampowered.com. Thứ bạn đọc là tên miền thật sự, không phải việc trong địa chỉ có chữ "steam" hay không. Cách đọc một địa chỉ gắn tên thật vào trước một miền khác nằm trong bài về trade URL, nên không nhắc lại. Trang về bộ xác thực di động cũng cảnh báo rằng kẻ xấu hay cố ý viết sai chính tả sao cho link trông giống link của Valve, và khuyên cứ nghi ngờ thì đừng bấm.
Điều thứ hai là đường bạn đi tới trang đó. Trang chuyển hướng giao dịch dặn đừng bấm link, đừng cài ứng dụng và đừng đưa thông tin đăng nhập cho ai. Account Security Recommendations nói thêm: link do bạn bè gửi cũng cần kiểm tra lại, vì tài khoản của bạn bè có thể đã bị chiếm. Trang nào đòi đăng nhập thì gõ địa chỉ trực tiếp hoặc mở từ dấu trang. Với địa chỉ API key trong bài này cũng vậy: đừng tin một link, hãy tự gõ.
Điều thứ ba là cách đăng nhập bằng Steam trên website bên thứ ba. Theo tài liệu dành cho nhà phát triển, Steam có thể đóng vai nhà cung cấp OpenID, nên một website xác thực được SteamID mà không cần người dùng nhập tên và mật khẩu Steam. Tài liệu còn nói đòi người dùng nhập hai thứ đó là vi phạm điều khoản API, và điều khoản cấm chặn lấy hoặc lưu mật khẩu Steam của người dùng khi họ đăng nhập. Theo suy luận của tôi từ nguyên tắc ấy, sau khi bấm đăng nhập bằng Steam, trang nhận mật khẩu của bạn nên nằm trên steamcommunity.com. Nếu website tự vẽ ô tên và mật khẩu Steam ngay trong trang của nó thì khác với cách Valve mô tả.
Có điều hai tài liệu này đã cũ: điều khoản cập nhật từ tháng 7/2010, còn trang tài liệu nhà phát triển vẫn ghi API chỉ có dữ liệu vật phẩm của Team Fortress 2, nên tôi chỉ dùng chúng cho nguyên tắc chung, không dùng cho các bước cụ thể. SteamDB cũng gợi ý một mẹo: cửa sổ đăng nhập "bật lên" mà thực ra được vẽ trong trang thì không kéo ra ngoài cửa sổ trình duyệt được. Đây là mẹo của bên thứ ba, tôi chưa thử.
Điều thứ tư là yêu cầu duyệt trên ứng dụng và mã QR. Theo trang về bộ xác thực di động, khi đăng nhập bằng mã QR, sau khi quét, ứng dụng hiện một trang xác nhận với thông tin về lần đăng nhập, gồm bản đồ và vị trí gần đúng của thiết bị đang đăng nhập, rồi bạn duyệt nếu thông tin khớp. Đăng nhập cũng có thể duyệt qua thông báo sau khi nhập tên và mật khẩu. Thứ bạn duyệt chỉ nên là lần đăng nhập do chính bạn bắt đầu, từ một cửa sổ đăng nhập Steam bạn tự mở. Thông báo mà bạn không khởi tạo thì đừng duyệt. SteamDB mô tả các trang bỏ phiếu, tặng quà hay giải đấu giả hiện mã QR đăng nhập của kẻ tấn công để bạn quét và duyệt. Đó vẫn là mô tả của bên thứ ba và tôi chưa kiểm chứng. Điều tôi kiểm chứng được từ Valve chỉ dừng ở chỗ ứng dụng hiển thị thông tin về lần đăng nhập.
Tin nhắn cũng xét theo cách đó. Tin tự xưng là Steam Support mà không đến từ help.steampowered.com thì bỏ qua. Steam Support không liên lạc qua danh sách bạn bè và không bao giờ hỏi mật khẩu hay mã bộ xác thực. Mã khôi phục hoặc mã gỡ bộ xác thực gửi qua SMS thì Valve cảnh báo tuyệt đối không đưa cho ai, vì làm vậy cực kỳ rủi ro. Và có Steam Guard cũng không có nghĩa là hết lo phishing; chính trang Account Phishing nói vậy.
Nếu bạn đã lỡ nhập mật khẩu vào một trang đáng ngờ, hãy coi mật khẩu đó là đã lộ. Quay lại các bước về email, máy tính và mật khẩu ở trên, làm theo thứ tự đã nêu, rồi đổi mật khẩu Steam từ một thiết bị đáng tin. Tôi cũng không tìm thấy tài liệu nào dạy phân biệt trang giả chỉ bằng vẻ ngoài. Bản sao làm kỹ có thể giống đến mức mắt thường không phân biệt được, nên hãy lấy tên miền và đường dẫn bạn đã đi làm tiêu chí, đừng lấy giao diện.
Màn hình xác nhận trên điện thoại chỉ là chốt chặn nếu bạn đọc nó
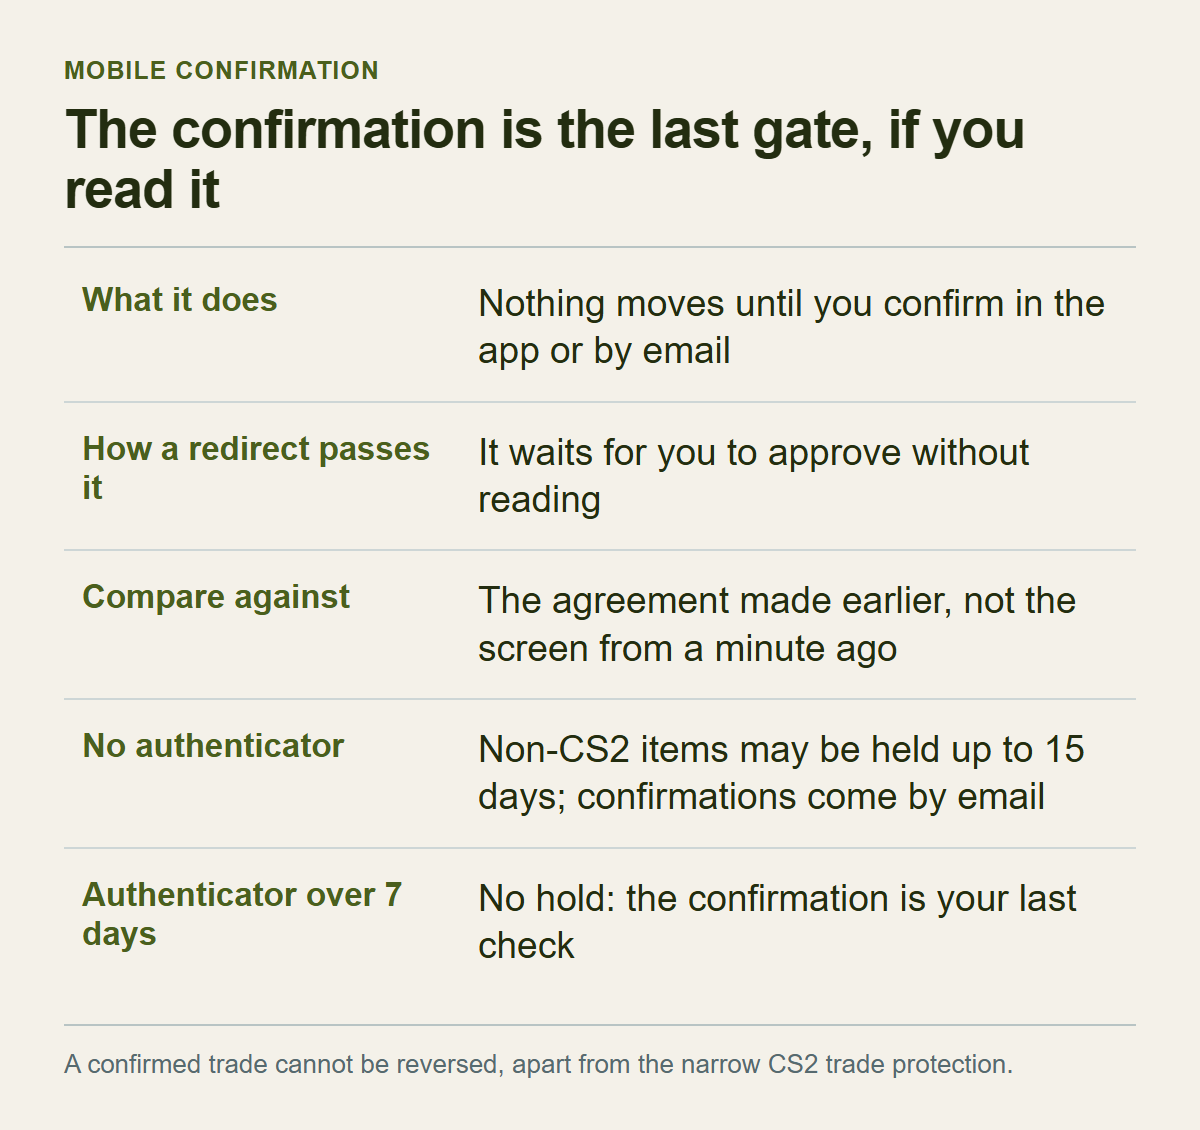
Sau chuyện này, bạn dễ nghĩ xác nhận trên điện thoại chẳng có tác dụng gì: bạn đã qua bước đó mà đồ vẫn đi. Theo cách Valve mô tả thủ đoạn, bước đó không hỏng; kẻ lừa chỉ trông vào việc bạn không đọc kỹ nó.
Trang về xác nhận gọi xác nhận là bước cuối, nơi bạn kiểm tra giao dịch trước khi hoàn tất. Trang cũng nói nếu tài khoản hoặc máy tính bị xâm phạm, xác nhận khiến kẻ tấn công rất khó lấy đồ, và không còn cách nào để tắt xác nhận. Chuyển hướng giao dịch không phá cổng này mà đi qua nó: từ tài khoản đã bị chiếm, kẻ gian hủy giao dịch, dựng lại tới tài khoản mạo danh, và để chính bạn duyệt. Xác nhận chỉ là chốt chặn khi bạn đọc nó; bấm theo phản xạ thì nó thành lối đi. Trang về lừa đảo của Steam nói thẳng rằng một khi đã xác nhận đề nghị giao dịch thì không có cách đảo ngược. Có một ngoại lệ hẹp là Trade Protection, bàn ở phần về vật phẩm đã mất.
Vậy cần đọc gì? Valve nói hệ thống xác nhận của Steam Mobile cung cấp đủ thông tin để biết giao dịch có bị chuyển hướng không, nhưng không liệt kê các trường hiển thị. Các tài liệu tôi đọc cũng không có bố cục màn hình xác nhận. Trang về thực hành giao dịch có nói màn hình đề nghị giao dịch hiển thị thông tin về đối tác như thời gian làm bạn, cấp Steam, tuổi tài khoản và các nhóm mà họ là người kiểm duyệt, nhưng đó là màn hình đề nghị, không nhất thiết là màn hình xác nhận.
Vì vậy cách đọc dưới đây là của riêng tôi. Hãy đối chiếu tài khoản nhận và danh sách vật phẩm với những gì bạn đã thỏa thuận từ lúc bàn giao dịch: hồ sơ của người bạn đã đồng ý giao dịch cùng, tên và số lượng vật phẩm. Chẳng hạn đó là hồ sơ mà màn hình đơn hàng của trang giao dịch bên ngoài đã cho bạn biết. Đừng so với màn hình giao dịch bạn vừa tạo một phút trước. Theo SteamDB, đề nghị bị chuyển hướng được làm giống hệt giao dịch bạn vừa tạo, từ một tài khoản nhân bản. Nếu mô tả đó đúng thì phép so với màn hình vừa thấy chính là phép so mà đề nghị giả được thiết kế để vượt qua. Cần một chuẩn độc lập.
Không đối chiếu được thì hủy. Hủy chỉ tốn công gửi lại giao dịch, còn xác nhận nhầm thì không có đường quay lại. Người kia giục gấp cũng là tín hiệu. Trang về lừa đảo khuyên hãy phớt lờ áp lực và đừng vội. Đề nghị giao dịch chỉ hết hạn sau hai tuần, nên yêu cầu quyết định trong vài phút không đến từ quy tắc giao dịch.
Nếu bạn không có bộ xác thực trên điện thoại thì xác nhận gửi qua email. Trang về lừa đảo liệt kê một chiêu: dụ bạn chuyển tiếp email xác nhận hoặc đường link trong đó cho kẻ gian, để hắn tự xác nhận giao dịch. Đừng chuyển tiếp email hay link xác nhận cho bất kỳ ai.
Tài khoản có và không có bộ xác thực cũng cần xét riêng. Theo trang về lệnh hoãn giao dịch và Market, nếu tài khoản chưa được bảo vệ bằng bộ xác thực ít nhất 7 ngày gần nhất thì đồ rời tài khoản bị Steam giữ tối đa 15 ngày. Trong thời gian đó chủ tài khoản có thể phát hiện giao dịch lạ và hủy. Hủy một giao dịch đã chấp nhận đang bị hoãn thì bạn bị chặn giao dịch 7 ngày để bảo vệ. Gắn bộ xác thực quá 7 ngày thì không còn lệnh hoãn này. Vật phẩm Counter-Strike 2 theo quy tắc khác và không chịu lệnh hoãn, theo trang về Trade Protected Items. Quy tắc hoãn chi tiết có trong bài so sánh lệnh hoãn giao dịch và lệnh hoãn Market.
Điều cần rút ra cho tình huống này: với tài khoản đã có bộ xác thực, màn hình xác nhận gần như là cơ hội kiểm tra duy nhất. Với tài khoản chưa có, lệnh hoãn là cơ hội thứ hai, nhưng chỉ có ích nếu bạn tự phát hiện trong thời hạn đó. Tôi không tìm thấy tài liệu nào so sánh hai kiểu bảo vệ xem cái nào an toàn hơn; Valve chỉ mô tả bộ xác thực là mức bảo vệ cao nhất.
Còn một giới hạn nữa. Xác nhận chỉ có ý nghĩa khi thiết bị nhận xác nhận là của bạn. Nếu kẻ tấn công điều khiển luôn bộ xác thực thì chuyện gì xảy ra, các tài liệu tôi đọc không giải thích, nên tôi không khẳng định. Điều biết chắc là một tài khoản chỉ gắn với một bộ xác thực tại một thời điểm. Nếu ứng dụng của bạn thôi nhận mã và yêu cầu xác nhận của tài khoản, cũng đáng nghĩ tới khả năng bộ xác thực đã bị chuyển sang thiết bị khác. Đó là suy đoán của tôi, tài liệu không viết. Nếu gặp tình huống này, hãy vào mục bộ xác thực bị mất hoặc bị xóa trong trang Help, I can't sign in để bắt đầu khôi phục.
Vật phẩm đã mất: điều có thể trông chờ và điều không
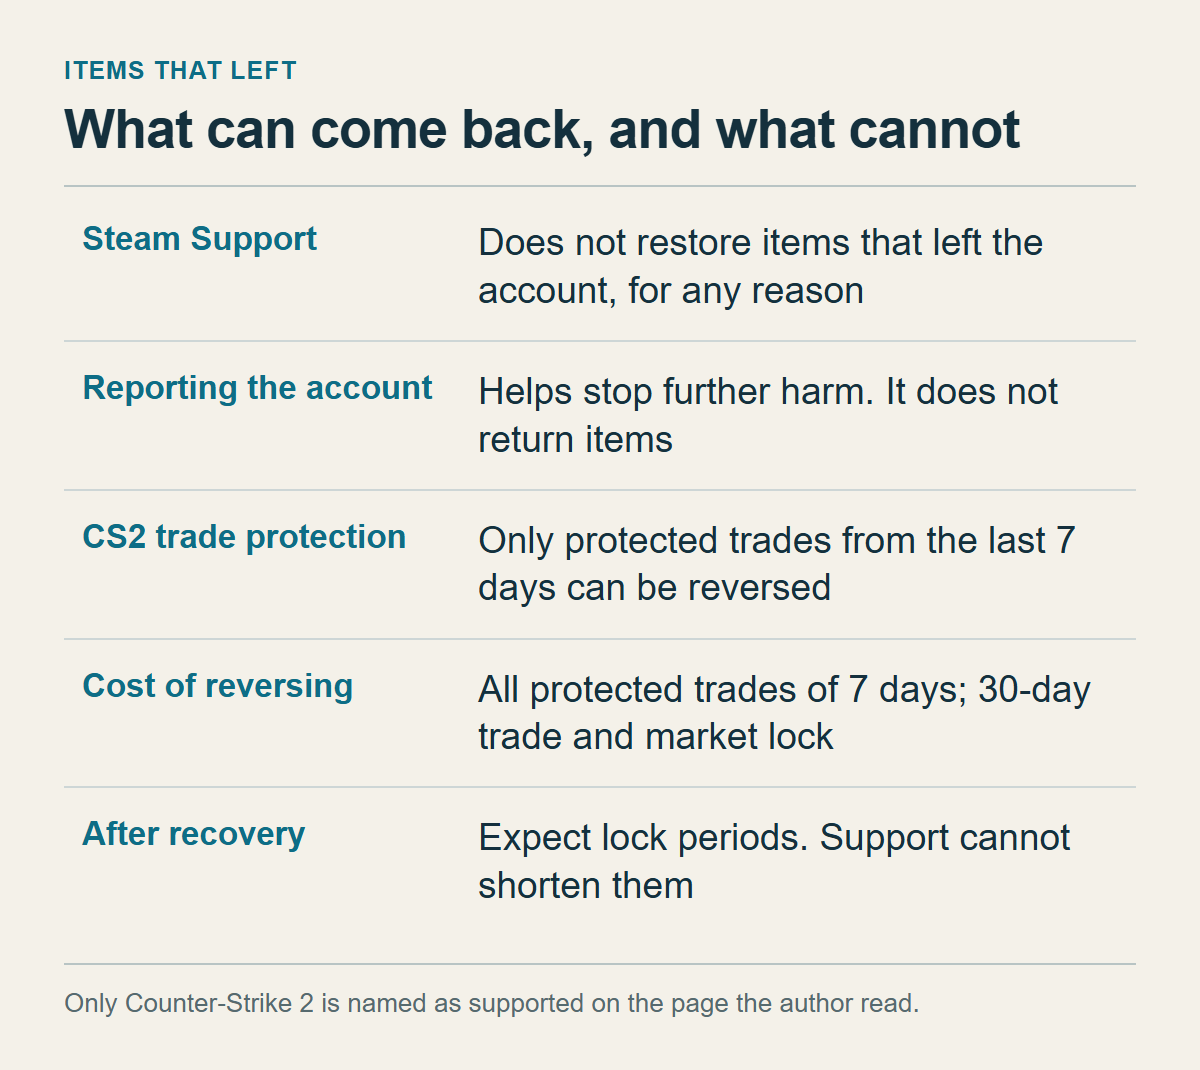
Nếu bạn đã bấm xác nhận thì không tránh được chuyện vật phẩm. Hãy đọc chính sách trước.
Chính sách khôi phục vật phẩm nói Steam Support không khôi phục vật phẩm đã rời tài khoản vì bất kỳ lý do nào, kể cả giao dịch, bán trên Market, xóa hay tặng. Valve cũng nêu lý do: vật phẩm thường đã qua nhiều tay trước khi có yêu cầu khôi phục, nên muốn khôi phục phải nhân bản vật phẩm hoặc lấy từ kho của một người dùng vô tội khác, mà nhân bản thì làm giảm giá trị vật phẩm của mọi người. Hướng dẫn giao dịch của Steam còn nói Support không trả lại vật phẩm mà bạn cho là đã bị giao dịch bất công, và chính sách này không có ngoại lệ. Đó là câu chữ của chính sách, không phải kết quả xét riêng trường hợp của bạn. Không tài liệu nào đưa ra xác suất lấy lại được, và bài này cũng không bịa ra con số.
Vậy báo cáo để làm gì? Theo hướng dẫn báo cáo, khi bị lừa hoặc bị chiếm đoạt, bạn mở hồ sơ của đối phương, chọn Report Player, chọn hạng mục và mô tả lại tương tác. Valve nói báo cáo từ hồ sơ luôn tốt hơn gửi ticket cho Support, vì nó chứa thông tin tốt nhất về tương tác giữa hai tài khoản và được xem xét nhanh hơn. Người kiểm duyệt chỉ xử lý khi vi phạm đối chiếu được với cách tài khoản bị báo cáo thực tế được dùng, nên báo cáo không đảm bảo kết quả. Theo hướng dẫn giao dịch, tài khoản có bằng chứng lừa đảo có thể bị cấm dùng Steam Community, kể cả giao dịch và Market.
Nếu tài khoản của một người bạn dính vào vụ này, nhiều khả năng nó đã bị đánh cắp, và báo cáo cho phép Support chặn lạm dụng thêm cho đến khi chủ tài khoản bảo mật lại được. Tài khoản chat hay email bên ngoài Steam mà kẻ gian dùng thì báo bằng công cụ báo cáo của chính dịch vụ đó. Báo cáo giúp chặn thiệt hại tiếp theo; nó không phải đường đòi lại vật phẩm.
Chính sách có một ngoại lệ hẹp là Trade Protection, mà trang tôi đọc chỉ nêu Counter-Strike 2 là game được hỗ trợ. Trong 7 ngày sau một giao dịch CS2 được tạo ở chế độ bảo vệ, giao dịch đó có thể được hoàn tác từ trang Trade History, với điều kiện bạn đã kiểm soát lại tài khoản. Hoàn tác kéo về mọi giao dịch có vật phẩm được bảo vệ trong 7 ngày gần nhất, không chỉ giao dịch bị chuyển hướng, và tài khoản bấm hoàn tác bị khóa giao dịch và Market 30 ngày. Hãy đọc điều kiện đầy đủ trong phần về giới hạn khôi phục của bài kiểm tra an toàn thay vì để tôi chép lại ở đây. Điểm riêng của tình huống này là đồng hồ 7 ngày vẫn chạy trong lúc bạn dọn máy tính, email và các phiên đăng nhập. Nếu giao dịch bị chuyển hướng có vật phẩm CS2, hãy giữ nguyên thứ tự các bước nhưng đừng chần chừ.
Lấy lại được tài khoản cũng không có nghĩa giao dịch được ngay. Tùy những gì bạn đã làm trong lúc khôi phục, tài khoản có thể bị khóa giao dịch và Market một thời gian, và Support không sửa được những hạn chế này. Lịch chi tiết có trong bài về lệnh hoãn 15 ngày. Với tài khoản của bạn, lý do hạn chế thường hiện ngay khi bạn bắt đầu một giao dịch hoặc thao tác trên Market. Và vì Support nói họ không đổi được các hạn chế ấy, ai nhắn rằng họ gỡ được hạn chế cho bạn thì không phải Support.
Lập luận ấy áp dụng cả với người tự tìm đến để "lấy lại đồ" giúp bạn: đừng đưa tiền hay thông tin đăng nhập cho họ. Trang về lừa đảo của Valve khuyên đừng trả tiền cho kẻ đã chiếm tài khoản, vì kẻ đã lừa bạn khó mà trả lại tài khoản và nhiều khả năng chỉ đòi thêm. Support thì không bao giờ hỏi mật khẩu. Các tài liệu này không viết trực tiếp về dịch vụ lấy lại đồ thuê; câu này là cách tôi áp dụng những điều trên.
Sau khi lấy lại tài khoản: những mục cần mở lại và khi nào nên giao dịch tiếp
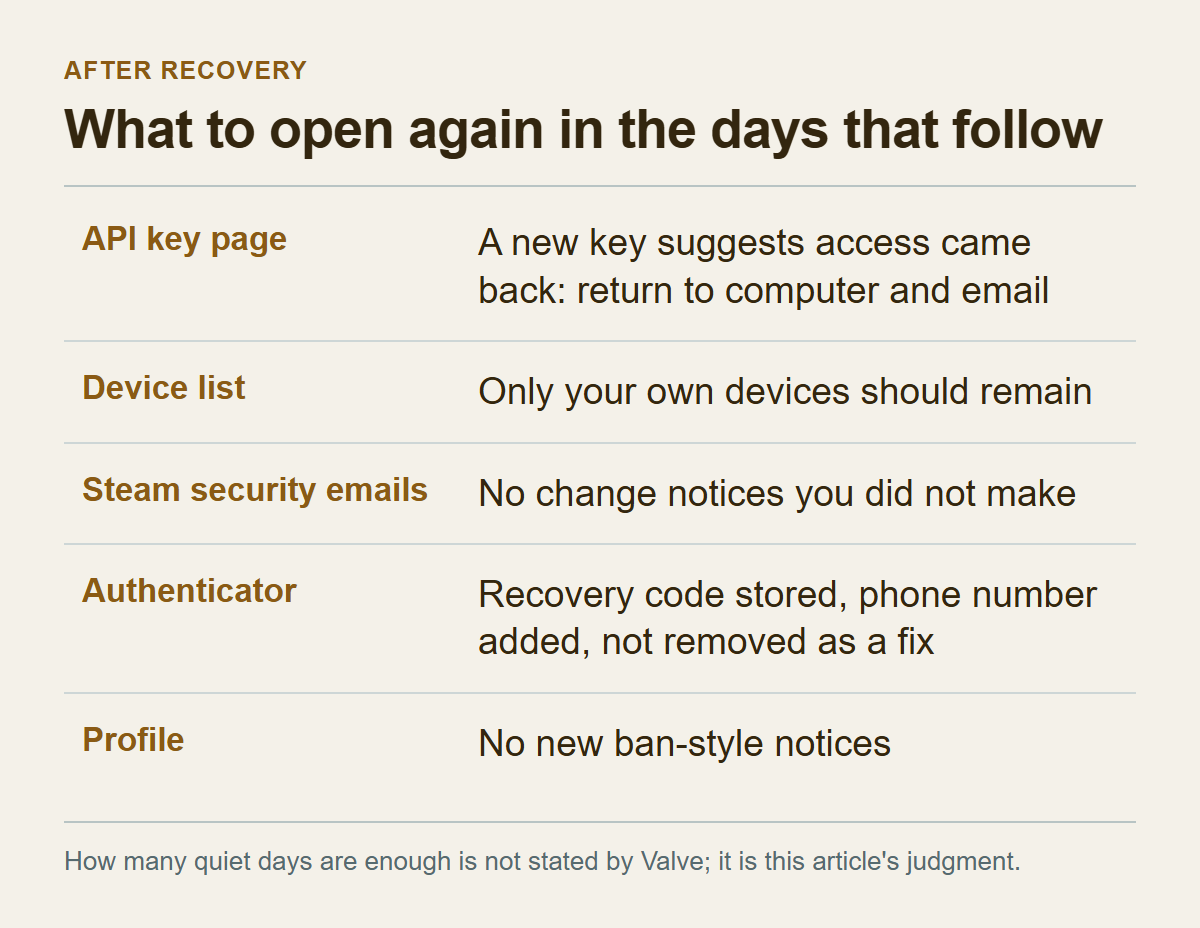
Đổi mật khẩu và thu hồi key chưa phải điểm kết thúc, vì bạn chưa biết kẻ gian vào bằng đường nào. Đường đó đã đóng hay chưa thì chỉ thấy được sau một thời gian.
Vài ngày sau, hãy mở lại trang API key. Nếu ở chỗ bạn vừa thu hồi lại xuất hiện một key mới thì nhiều khả năng có người đã vào lại tài khoản. Đó là suy luận của tôi từ việc Valve nói kẻ chiếm đoạt tạo key nhờ quyền truy cập. Key xuất hiện lại cho thấy đường vào có thể vẫn mở, và khi đó bạn nên quay về bước máy tính và email. SteamDB cũng khuyên kiểm tra lại trang key sau lần đăng nhập đầu tiên vào bất kỳ website mới nào. Đó là lời khuyên của bên thứ ba, tôi chưa kiểm chứng, nhưng nó cùng hướng với suy luận trên.
Tiếp theo là danh sách thiết bị: chỉ nên còn thiết bị của bạn, cả ở danh sách thiết bị được ủy quyền lẫn thông tin thiết bị trong ứng dụng. Steam báo thay đổi bảo mật qua email, như Account Security Recommendations nói, nên trong một thời gian hãy để ý hộp thư xem có thông báo cho thay đổi bạn không làm hay không. Hồ sơ cũng vậy: nếu lại thấy thay đổi có vẻ dọa cấm thì coi đó là dấu hiệu xâm nhập chưa dừng.
Nếu trước đây tài khoản chưa có bộ xác thực, đây là lúc nên gắn. Theo trang về hạn chế giao dịch, thêm bộ xác thực không xóa ngay các hạn chế đang có, và giao dịch tạo trong 7 ngày đầu sau khi thêm vẫn có thể bị hoãn tối đa 15 ngày. Khi gắn, hãy cất mã khôi phục mà ứng dụng đưa ra và thêm số điện thoại; từng bước nằm trong trang hướng dẫn cài đặt của Valve nên tôi không chép lại. Nếu tài khoản đã có bộ xác thực, đừng gỡ rồi gắn lại để "sửa lỗi": gỡ khiến giao dịch và Market bị chặn 15 ngày, còn chuyển sang điện thoại mới theo đúng quy trình cũng kèm hạn chế 2 ngày. Khi chỉ cần đổi máy, chuyển nhẹ hơn gỡ nhiều.
Cuối cùng là lúc nào nên giao dịch lại. Trang API key không còn key nào bạn không nhận ra, danh sách thiết bị chỉ còn thiết bị của bạn, bộ xác thực nằm trên điện thoại của bạn, email và máy tính đã được dọn, và vài ngày liền không có thêm điều bất thường nào. Bao nhiêu ngày là đủ thì không tài liệu nào nói. Tiêu chí này là nhận định của tôi: số ngày yên ổn càng dài thì càng đáng tin, nhưng không có mốc cố định. Tôi cũng không khuyên thử bằng một giao dịch nhỏ, vì một giao dịch trót lọt không chứng minh đường vào đã đóng. Thay vào đó, mỗi lần giao dịch hãy dùng cách đọc ở phần về màn hình xác nhận: đối chiếu tài khoản nhận và vật phẩm với thỏa thuận.
Thứ tự cần theo, gói lại:
1. Yêu cầu xác nhận lạ thì mở ra và hủy; giao dịch bạn tạo mà tài khoản nhận khác thỏa thuận cũng đừng duyệt. 2. Ngừng nói chuyện với đối phương, lưu địa chỉ hồ sơ và lịch sử đề nghị để báo cáo. 3. Chọn thiết bị đáng tin, quét máy tính đáng nghi, và đổi mật khẩu email trước. 4. Đăng xuất khỏi mọi thiết bị, rồi đổi mật khẩu (nếu đăng nhập được) hoặc đặt lại mật khẩu (nếu không). 5. Thu hồi API key bạn không tạo, nhưng đừng coi trang không có key là bằng chứng an toàn. 6. Kiểm tra bộ xác thực và phương tiện khôi phục; đọc màn hình xác nhận theo thỏa thuận đã có. 7. Báo cáo đối phương từ hồ sơ của họ. Nếu có vật phẩm CS2 và còn trong 7 ngày, đọc cái giá của Trade Protection trên trang Trade History trước khi quyết định. 8. Vài ngày sau, mở lại trang key, danh sách thiết bị, email và hồ sơ để xem còn gì bất thường không.
Có năm điều bài này chưa làm rõ được: đường nào đã bị dùng trong trường hợp của bạn; đổi mật khẩu có làm API key cũ ngừng hoạt động không; màn hình xác nhận hiển thị chính xác những gì; chuyện gì xảy ra khi kẻ gian điều khiển cả bộ xác thực; và xác suất lấy lại vật phẩm ngoài chính sách là bao nhiêu. Tôi không tìm thấy câu trả lời trong các tài liệu đã đọc và cũng không đoán. Có hai điều chắc chắn: Valve nói bạn lấy lại được tài khoản bất cứ lúc nào, và nói vật phẩm đã đi không được khôi phục. Vì thế phần việc còn lại là làm đủ tám bước trên, rồi mở lại trang key, danh sách thiết bị, email và hồ sơ sau vài ngày.