
Steam API 诈骗:交易被换到别的账号后怎么办
Steam 交易被换到陌生账号,说明账号已被人控制。本文按 Valve 官方页面,讲先查什么、登录前后各做什么、API 密钥怎么撤销、手机确认怎么读,以及物品能否找回。
文章语言
本文目录
这篇文章讲一种具体的情形:你在 Steam 上发出的交易,最后收货的是另一个账号。你可能已经在手机上按了确认,也可能在按下之前发现了不对。两种情况都剩下两个问题:出去的物品还能不能回来,你的账号又被人控制到了什么程度。
第一个问题,Valve 的答案是固定的,放在后面“已经出去的物品”那一节。这篇把更多篇幅给了第二个问题,因为结果取决于操作的先后:在可能已经中毒的电脑上输入新密码,新密码可能再次泄露;只撤销一个 API 密钥就当作结束,进来的路其实还开着。
内容分五块:这种骗局是怎么回事,API 密钥在哪里查、怎么撤销,退出登录和改密码的先后,怎样分辨假的登录页,以及手机上的交易确认为什么仍是最后一道关。发交易之前的通用检查在确认 Steam 交易前,先核对这些事里,报错提示和要不要重发,见Steam 交易报错,重新发送前先查这几处,这里不重复。
文中的依据,是我在 2026 年 10 月 27 日亲自打开读过的 Valve 帮助页面和开发者文档,以英文原文为准。Valve 页面的韩文版我只对照了两页,中文版没有读,文中的链接都指向英文页面。我没有真正入侵过账号,也没有申请过 API 密钥;需要登录才能打开的 API 密钥页面,写这篇文章时同样没有看到,后面讲到 API 密钥页时会再提这个限制。文中有一个情景是为了说明而编的,不是真实案例。所有配图都是示意图,不是 Steam 截图。
被换掉的不是交易,而是账号的控制权
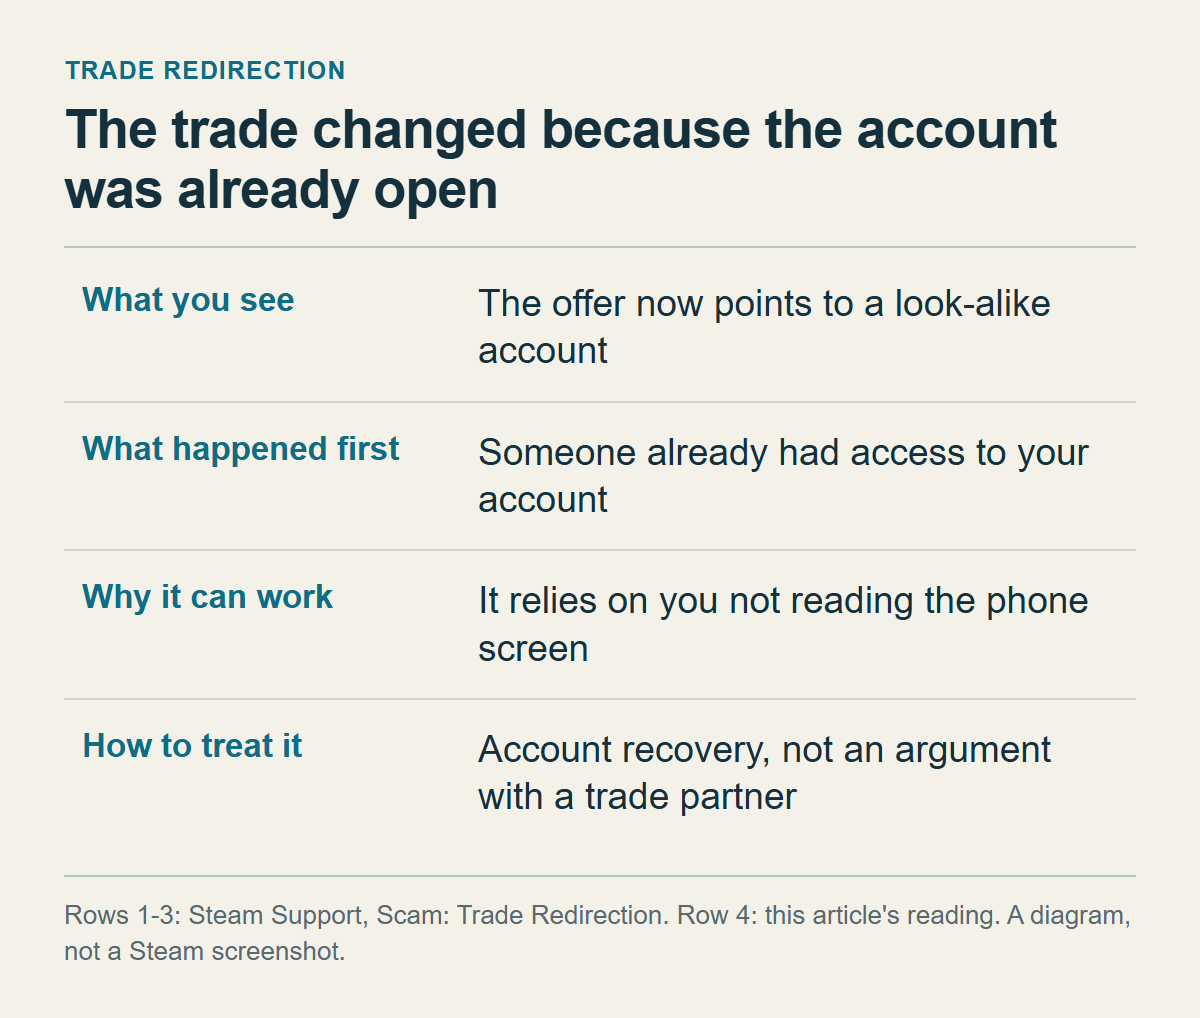
Valve 的帮助中心有一页专门讲这种骗局,标题是 Scam: Trade Redirection,下文叫它“交易改道”。过程是这样的:骗子先说服你,把物品交易给一个你以为可信的账号;可他其实早已侵入了你的账号。他会把你发出的那笔交易取消,另发一笔交易给他自己控制的冒充账号,然后指望你在手机上确认之前没有认真核对。
先后顺序要看清:先是账号被侵入,之后才出现冒充账号。Valve 写得很直接,骗子没有取得账号的完全访问权限,就无法改道你的交易;账号保持安全,交易就不会被改道。如果只把这件事当作“被交易对象骗了”,应对的方向就偏了。
Steam 的交易说明区分了“骗局”和“劫持”。骗局是用户当时自愿完成了交易,只是被欺骗了;劫持是账号或电脑在账号主人没有允许的情况下被别人接管。同一页还提到,有些劫持者会用假冒的 Steam 网站或第三方交易网站,哄用户交出登录信息。交易改道从外面看像骗局:有说得过去的理由,旁边还有人催。但它要成立,账号必须已经被劫持。这是我的解读,Valve 没有用一句话把它定义成劫持,我的依据是前面那句“没有完全访问权限就无法改道”。
所以最先要做的是守住账号、把控制权拿回来,不要和对方争论。
下面这个情景是我为了说明编出来的,不是真实案例。你想把一件物品卖给某个外部网站,在 Steam 上发出了报价。过了一会儿,一个昵称、头像都一样的账号发来内容几乎相同的报价,你对着物品清单看了看,觉得没差,就按下了手机上的确认。第三方的 SteamDB 骗局指南从受害者的角度描述过类似的画面:你创建的交易被取消,紧接着,一个克隆出来的机器人账号发来看上去一模一样的报价。这不是 Valve 的说法,我也没有验证过。
这种骗局又被叫作“API 诈骗”,Valve 自己解释了原因。Steam 提供一种 API 工具,用户和网站可以用它自动请求数据,或者对持有某个 API 密钥的账号执行更改;账号的 API 密钥是在 API 系统里识别这个账号、并允许其访问的唯一密钥,不能分享。改道这一步,可能用了账号主人交出去的密钥,也可能用了劫持者进入账号后自己创建的密钥。
不过 Valve 紧接着划了一条线:密钥并不是这种骗局的必要环节,因为只要对方进入过你的电脑或账号,不走 API 也很容易替你自动执行操作。后面的判断都建立在这句话上:密钥该撤销,但撤销密钥并不会把入口堵上。
另外,Valve 这一页的韩文版把这句话写得比英文原文更肯定:英文是改道“可能”用密钥执行(may be executed),韩文读起来像“是用密钥执行的”。本文按英文原文的条件式来写。
用五条线索,估一估对方进到了哪一步
“被拿走了什么”很难用一句话回答。Valve 列出了好几条账号被盗的路径,而交易改道那一页并没有说,你的情况走的是哪一条。先把路径摆出来,再用你自己能打开的几个地方缩小范围。
Steam Guard 帮助页总结了开启 Steam Guard 的账号常见的四种被盗方式。这一页写法较旧,菜单名称可能和你屏幕上的不一致。一是验证邮箱被攻破:不需要知道 Steam 密码,只要知道账号名,就能通过邮箱重置,进到账号里。二是交出了 Steam Guard 文件:知道密码和账号名的人拿到这个文件,不必再经过你的邮箱,而 Steam 从不会向你要这种文件。三是恶意软件,它直接借用你已经授权的设备登录。四是钓鱼,常常冒充 Steam 或 Valve 的工作人员。
账号安全建议补充了恶意软件的细节。针对 Steam 的恶意软件可能伪装成盗版软件、外挂、假的游戏试玩或测试版,也可能伪装成通讯软件、模组或库存管理工具这类周边程序。Valve 说,新式的恶意软件可能是定制的,能躲过常见的杀毒软件,也可能等到账号处在值得下手的状态(比如钱包里有余额)才发作,有的做完之后还会把自己从系统里删掉。交易改道页则把钓鱼网站和安装恶意软件列为需要避开的风险。API 密钥不在这份路径清单里:它要么是进入账号之后留下的结果,要么是一件工具。文档里出现过的形态有两种:账号主人自己交出去的,和已经进来的劫持者创建的。
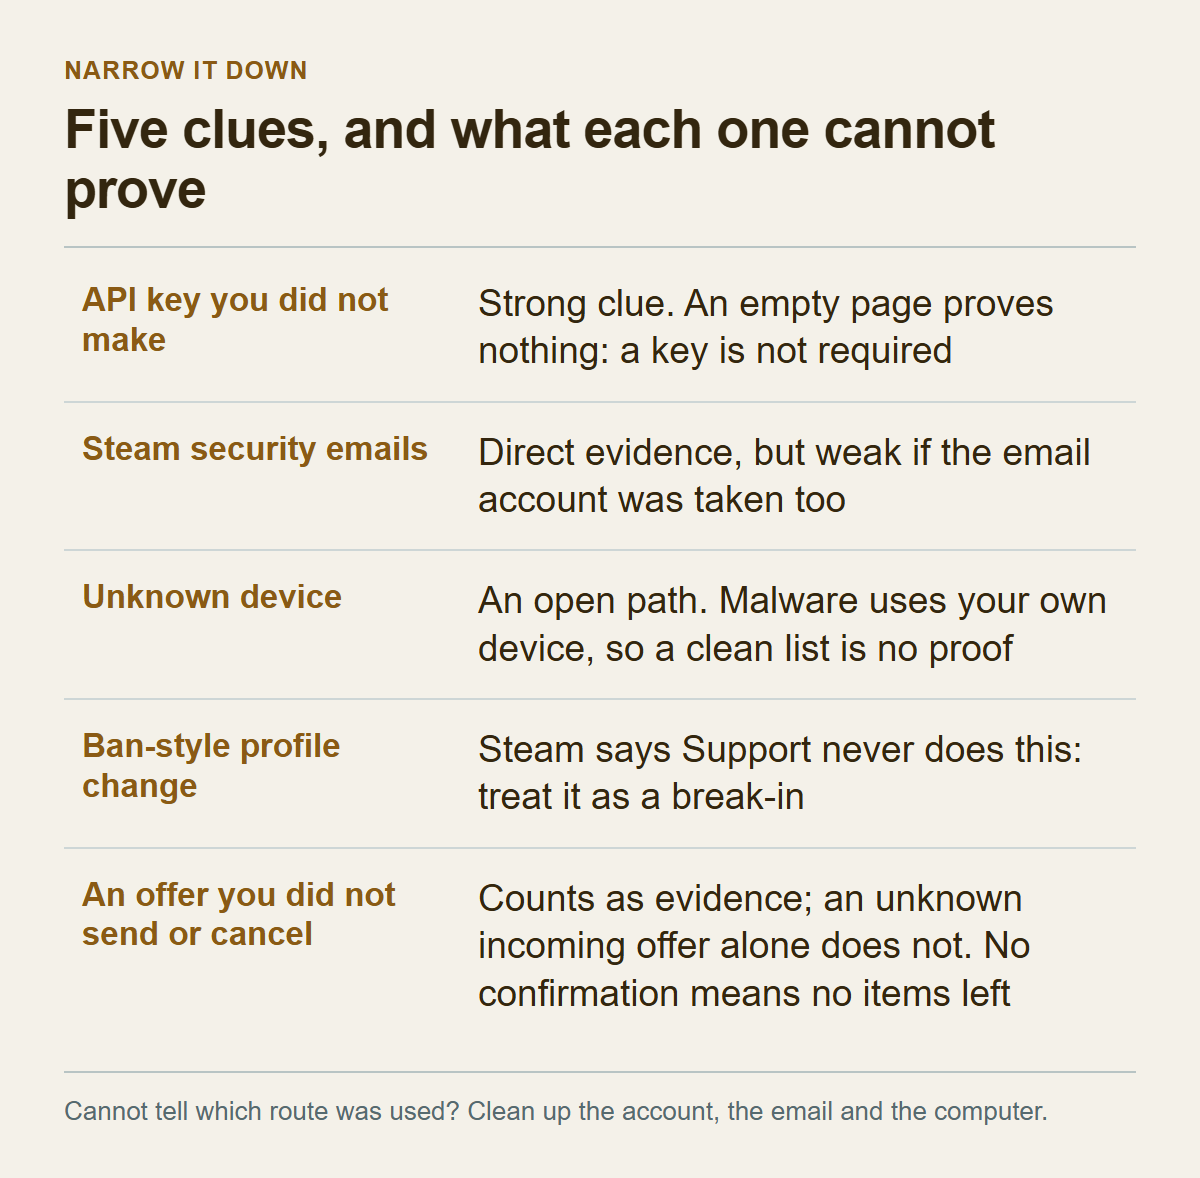
光靠 Valve 的文档,判断不了你这一次走的是哪条路。把下面五个地方逐个打开,范围会缩小,但每一条都有它证明不了的部分。
1. 一个不是你创建的 API 密钥。到 API 密钥页查看,地址在“进了 Steam 之后”那一节。Valve 说,如果你分享过密钥,或认为劫持者可能以你的名义申请了密钥,就应该撤销。多出一个来历不明的密钥,是一条强线索,说明曾经有人有路径进来。反过来,页面是空的并不代表安全,因为这种骗局并不需要密钥。 2. Steam 发来的安全变更邮件。Steam 会用邮件通知账号的安全变更,并建议你留意关联邮箱。出现你没有做过的变更通知,是直接证据;但如果邮箱本身也被人拿走了,这条线索就靠不住。后半句是我的判断,不是 Valve 的话。 3. 不认识的设备。在 Steam 手机应用里启用了 Steam Guard 的用户,可以看到能访问账号的设备信息,账号的已授权设备页面(Authorized Devices)也能看到。出现你没用过的设备,说明会话或授权的通道开着。可是恶意软件用的正是你自己已经授权的设备,列表干净也排除不了感染。 4. 个人资料内容的变化。取得访问权限的改道骗子,可能把你的资料改得像账号即将被封,借此施压。Valve 说 Steam 客服从不会通过修改资料内容来威胁或执行封禁,这样的改动本身就说明账号安全已被突破。没有改动,不能证明没有被入侵。 5. 报价记录里的陌生报价。库存里的交易报价页面(Trade Offers)能看到收到的报价(Incoming Offers)和已发送的报价(Sent Offers),也有历史记录。从你的账号发出、或被取消,而你并不知情的报价,或者发往你不认识的账号的已发送报价,是账号被人操作过的直接证据(这是我对这些文档的读法)。收到的陌生报价则单独说明不了什么:知道你交易链接的人,不用成为好友就能给你发报价,Valve 的诈骗 FAQ 也把连发大量报价、指望你点错的“报价轰炸”列为常见骗术。如果那些异常报价停在确认之前,物品还没有离开,因为发出报价、接受交易,都要在邮件或手机应用里确认之后才会生效。
读线索时记住一条规则:五个地方都没有答案,意味着路径不明,不意味着没有路径。这时我的建议是,把账号、邮箱、电脑三样都当作可疑对象,一起处理。比较一下代价就明白了:三样都清理一遍要花些时间;漏掉任何一样,新密码设好之后,同一条路还可能再进来。
交易链接(Trade URL)不在上面这份路径里。我读过的文档中,没有一份把它列为账号被盗的途径。它能做什么、不能做什么,另见Steam 交易链接到底能不能发给别人?。
登录之前:待确认请求、对话、电脑和邮箱
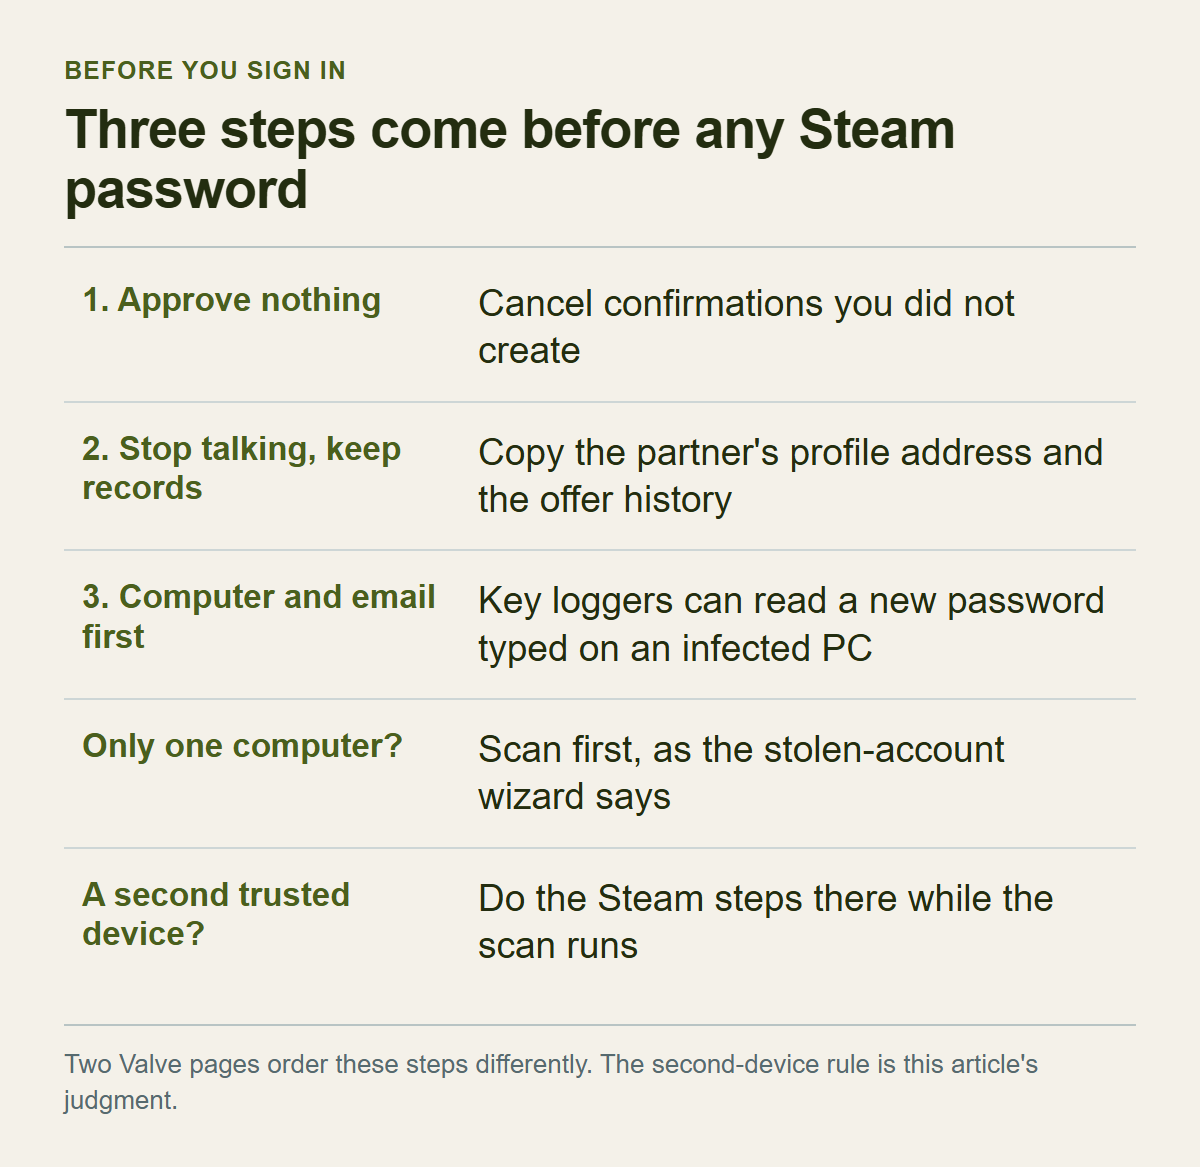
头几分钟要做三件事,先后是有理由的。
第一件,还没按确认,就什么都不要确认。Steam 的确认帮助页说,发出报价、接受交易、在社区市场(Community Market)挂单,都要在邮件或手机应用里确认,才会真正发出或上架;不确认,交易就不会成立。确认靠的是 Steam 手机应用里的验证器(Steam Guard Mobile Authenticator,下文简称验证器);账号上没有验证器,确认请求会发到邮箱。交易报价帮助页也说,报价里的物品在被接受之前,一直留在你的库存里。停在确认页的话,物品还没有离开。
手机上如果有你没创建过的交易或挂单的确认请求,Valve 的建议是打开它,然后取消。你自己创建的交易,如果收货账号和说好的对象不一致,我认为也该这样处理,这是我的判断,不在文档里。你发出的报价如果还在列表里,可以在交易报价页面的已发送报价里找到它,用报价窗口右下角的取消按钮(Cancel Trade Offer)取消;报价两周后会自动过期。已经按了确认的情况,见“已经出去的物品”那一节。
第二件,结束和对方的对话,但把记录留下。改道页的建议很明确:如果你认为自己在和骗子打交道,最好的做法是结束对话,对方说的一切都是骗局的一部分。“账号信息已经全改了,找不回来了”这类话同样是假的。账号恢复页写明,即使邮箱、密码和手机号都被改过,仍然可以通过 Steam 客服找回。至于在 Discord 或 Steam 聊天里自称 Steam 客服的人,账号安全建议页要求不要照他们的指示做,哪怕消息来自朋友的账号。
要留的是对方的个人资料地址、报价记录页面和时间。举报要从有问题账号的个人资料页发起,而账号安全建议页提醒过,好友列表里显示的资料名,用户随时可以改。要复制地址,不要只记名字。
第三件,先查电脑和邮箱,再碰 Steam。这一步最麻烦,因为 Valve 的两个页面写得不一样,得先摊开说。
账号安全建议页对“怀疑账号被入侵”给的顺序是:查看已授权设备,有异常就用 Sign out everywhere(在所有设备上退出登录);改 Steam 密码;检查邮箱和其他关联账号的安全;扫描系统里的恶意软件。被盗账号向导则要求,找回账号之前先完成两件事。第一,扫描电脑,因为键盘记录器之类的恶意程序能窃取 Steam 的账号名和密码,重置密码前要先确认电脑上没有。第二,修改邮箱密码,因为 Steam 账号通常是在关联邮箱被攻破之后被盗的,改了邮箱密码,才能防止被二次盗取,也避免干扰 Steam 客服的协助。
交易改道那一页自己只是并列写了三件事:保护 Steam 账号、保护邮箱、扫描电脑,没有排先后,并把详细做法指向账号安全建议页。两个页面的出发点不同,我的读法是:前者像一份给“还能操作账号的人”的检查清单,后者是想夺回账号的人应当先完成的步骤。但“先退出、改密码”还是“先扫描”,两边的排法确实对不上,两页也都没有解释这个差别。
我不在两者之间硬选一个,做法是:只要还怀疑电脑,就不在这台电脑上登录 Steam。常用电脑如果已经被感染,新密码一输入就暴露了,向导让你先扫描,原因正在这里。有另一台可信的设备,就先在它上面做 Steam 里的操作,同时让可疑的电脑去跑扫描;可选的是你自己的手机,或者一台事先检查过、不与别人共用的电脑。只有一台设备,就按向导的顺序先扫描。这样做的代价是时间:扫描期间,Steam 里的操作会晚一些。好在这段时间里新的物品流出,要先过确认这一关(Valve 说确认让攻击者很难偷走物品),前提是接收确认的手机或邮箱还在你手里,“手机确认”那一节会再说。
扫描有它的局限。前面说过,Valve 警告恶意软件可能躲过常见杀毒软件,或者完成目的后自己消失。不要把“扫描干净”当成安全的证明;对可疑的电脑,宁可不登录 Steam 和邮箱。挑选扫描工具,按 Valve 恶意软件页的说法:只从官方、可信的网站下载,因为很多自称清除恶意软件的工具,本身就是恶意软件。手机验证器帮助页还警告过,不要运行任何声称“清理”“优化”或“修复”Steam 的程序。
邮箱要排在 Steam 密码之前。就算开着 Steam Guard,只要验证邮箱被人拿走,知道账号名的人就能通过重置进来。账号安全建议页的做法是:邮箱用强密码,启用两步验证,遵循邮件服务商的安全建议;Steam 和邮箱的密码要不同。只改 Steam 密码而不管邮箱,新密码可能又被邮箱里的重置通道绕开。
如果只想要一份简短的应急清单,可以看交易安全清单里这一节。这里多出来的,是顺序,以及排成这个顺序的理由。
进了 Steam 之后:先退出所有设备,再改密码,最后看密钥
下面假设你已经在一台可信的设备上进了 Steam。
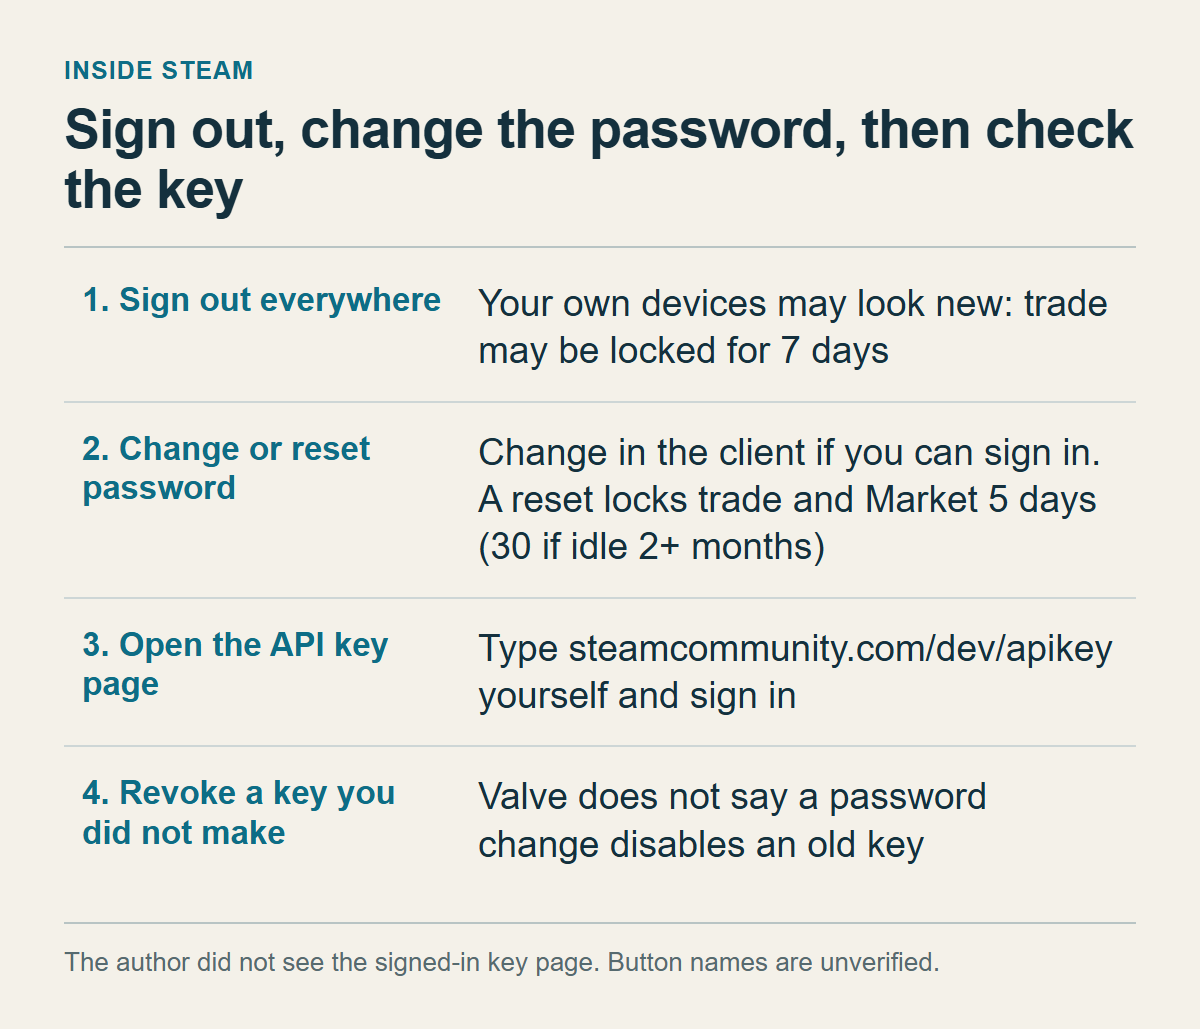
先把已经打开的会话关掉。账号安全建议页的做法是:查看账号的已授权设备页面,有异常就用 Sign out everywhere。较旧的 Steam Guard 帮助页写的是另一条路:在账号详情页(Account Details)的 Manage Steam Guard 里取消设备授权,这会取消所有能访问你账号的电脑和设备的授权。两页里的菜单名不一样,以你屏幕上实际看到的为准。
这一步可能有副作用。Steam Guard 帮助页说,被取消授权的设备,下次登录时会被当成新设备,需要验证码。交易和市场限制页说,用一台之前没有授权过的新设备登录,7 天内不能在这台设备上交易,也不能使用社区市场;如果账号上的验证器已经用满 7 天,新设备就没有这项限制。这些限制,Steam 客服也无法修改。Sign out everywhere 会不会像取消授权那样触发新设备限制,我读到的文档没有写。不管哪种,我都认为不该因为“暂时不能交易”就推迟退出登录:推迟省下的是几天,风险比这大。
接下来是密码,分两条路。
能登录 Steam,就在客户端里修改密码:打开设置,进安全页签(Security),选修改密码(Change Password)。Steam 会向账号邮箱发一个验证码,输入后设新密码;新密码不能是用过的旧密码,要满足强度要求,改完会收到确认邮件。登录不了,就从帮助网站的“我无法登录”入口(Help, I can't sign in)进入账号被盗的那一项,走密码重置。自助恢复走不通的话,最后会出现联系 Steam 客服的表单,提前准备好可能的账号登录名、账号用过的邮箱地址,以及账号归属的证明。
“修改”和“重置”不是一回事。交易和市场限制页说,忘记密码后通过帮助网站或客服重置,交易和市场会被限制 5 天;如果账号两个多月没有任何活动,则是 30 天。在客户端设置里修改密码,不受这条限制。Valve 另一页在你收到陌生确认请求时,也建议去帮助网站改密码,两条都是官方路径。我的选择是:能登录就在客户端修改,登录不了就走重置,并接受那几天的限制。新密码要和邮箱密码不同。
最后是 API 密钥,页面地址是 steamcommunity.com/dev/apikey。交易改道页直接写了这个地址,并说如果你分享过密钥,或认为劫持者以你的名义申请过,就在这里撤销。Steamworks 的开发者文档说,用户密钥只需要一个 Steam 账号和与密钥关联的域名,在 Steam 社区的注册页面创建。Web API 使用条款要求持有人保密密钥,不得与第三方共享。任何要你把密钥告诉他们的网站,要的正是 Valve 说不能共享的东西。
写这篇文章时,我在没有登录的状态下打开过这个地址,Steam 把我转到了登录页。因为没有登录任何账号,登录之后的页面、按钮名称,以及有密钥时页面显示什么,我都没有看到。SteamDB 的指南说,页面会显示密钥和域名,并有一个名为 Revoke My Steam Web API Key 的按钮,但这是第三方的描述,我没有验证。如果你的界面名称不同,以屏幕上的撤销项为准。
判断标准很简单:不是你创建的密钥,撤销;不知道是谁创建的,也撤销。如果你确实在自己开发的工具里用了这个密钥,撤销的瞬间那个工具就会停,需要重新申请,这是你要承担的成本。页面上没有密钥,最多说明没有通过密钥留下痕迹。密钥并不是必需的,所以这不能当作安全的证据。
次序上,我倾向于改完密码再看密钥。如果劫持者的会话还开着,你删掉密钥,他可以用那个会话再创建一个。这是我根据 Valve 说劫持者凭借对账号的访问创建密钥,做出的推断。反过来,改密码会不会让已经创建的密钥失效,Valve 的页面没有写,所以我不假设改密码可以代替撤销,两件事都亲手做。
本站另一篇文章Steam 交易为何最多暂挂15天,以及需要检查什么,在陌生交易的应急步骤里,把检查并撤销 API 密钥排在退出登录和改密码之前,本文则放在最后。本文“先退出所有设备、再改密码”的次序,取自账号安全建议页“怀疑账号被入侵”的那份四条清单。清单里没有 API 密钥;密钥页的地址出自交易改道页,而改道页没有说密钥该排第几。也就是说,密钥放在改密码之前还是之后,Valve 的页面没有给出答案,这里的“之后”只是上面那段推断。前面还说过,Valve 的两个页面,对“先退出、改密码”还是“先扫描”,排法本来就不同。我的建议是:几种次序里选一种,从头到尾照着做,不要做到一半换顺序。不管选哪种,最后一步都一样:改完密码、退出登录之后,再打开一次密钥页看看。
本文不列“密钥能做什么”的清单,也有原因。Valve 的支持页只说,密钥可以对账号“执行更改”。公开的 IEconService 参考页里,只有查询交易历史和报价的接口,以及仅限发行商使用的缓存接口,没有写改变账号的调用是什么。这两份文档之间的缺口,我不用猜测去补。
真假登录页,看这四样
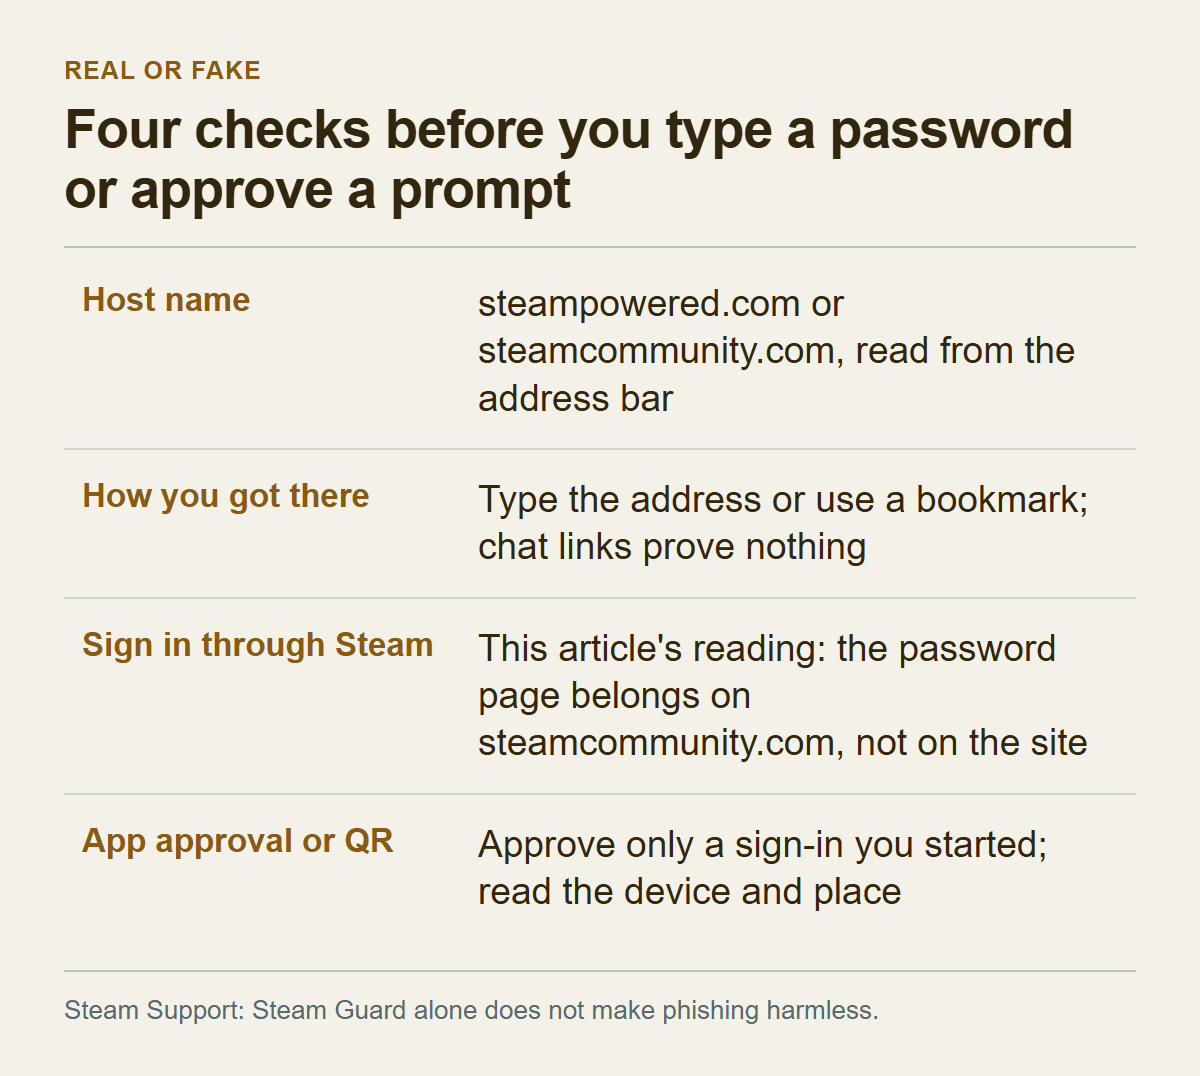
Valve 并没有说改道骗局是从假登录页开始的。不过,劫持的定义里包含了用假冒的 Steam 网站或第三方交易网站骗取登录信息,改道页也把钓鱼网站和安装恶意软件列为风险。分辨真假登录页,对防止再次发生是有用的。看四样。
第一样,主机名。账号钓鱼说明说,官方的 Steam 登录只会指向 steampowered.com 或 steamcommunity.com 这两个域名。账号安全建议页列出的是 www.steampowered.com、store.steampowered.com、steamcommunity.com 和 help.steampowered.com。要读的不是地址里有没有“steam”这几个字母,而是主机名本身。真名后面被拼上别的域名的地址怎么读,见交易链接那一篇,这里不重复。手机验证器帮助页也警告过:坏人常用巧妙的拼写变形,让链接看起来像 Valve 的;有怀疑就不要点。
第二样,你是怎么到这个页面的。改道页说,不要点链接,不要安装应用,不要提供账号凭据。账号安全建议页还说,好友发来的链接也要核查,因为好友的账号可能已经被盗。需要登录的页面,自己在地址栏里输入,或者用书签打开。本文里 API 密钥页的地址也一样,自己输入最稳妥。
第三样,第三方网站上的“通过 Steam 登录”。开发者文档说,Steam 可以充当 OpenID 提供方,网站不需要用户输入 Steam 用户名和密码,就能验证其 SteamID,而让用户在网站上输入用户名和密码,违反 API 使用条款。条款还要求,登录时不得拦截或存储用户的 Steam 密码。照这个原则,点了“通过 Steam 登录”之后,要你输入密码的页面,主机名应该是 steamcommunity.com。如果网站在它自己的页面里画了一个 Steam 用户名和密码的输入框,那就和 Valve 描述的方式不一样。要提醒的是,这两份文档都很旧:条款写明最后更新于 2010 年 7 月,开发者文档页还说只提供 Team Fortress 2 物品数据的接口,我只引用其中的原则,不引用细节。SteamDB 提供过一个检查办法:把弹出的登录窗口拖到浏览器窗口之外,如果它其实是画在页面里的假窗口,就拖不出去。这是第三方的提示,我没有试过。
第四样,手机应用里的批准请求。手机验证器帮助页说,用二维码登录时,应用会显示一个确认页,里面有这次登录尝试的详细信息,包括地图和设备的大致地理位置,信息对得上才批准;输入账号名和密码后,也可以在手机通知里批准。你只批准自己在亲手打开的 Steam 登录窗口里发起的那一次登录;不是你发起的请求,一律不批准。SteamDB 说,有的钓鱼页(比如假投票、假赠品页)会把攻击者自己开着的 Steam 登录二维码展示给你,让你扫码批准。这同样是第三方的说法,我没有验证。Valve 文档里我能确认的,只到“应用的确认页会显示登录尝试的信息”这一步。
消息也适用同一把尺子。自称 Steam 客服的消息,只要不是来自 help.steampowered.com,就忽略。Steam 客服不通过好友网络联系用户,也不会索要密码或验证器验证码。短信里收到的验证器恢复码或移除码,Valve 说交给别人极其危险。账号钓鱼说明还提醒,开着 Steam Guard,也不等于完全不会被钓鱼。
如果已经输入了,就把那个密码当作已经泄露:回到“登录之前”那一节,先查邮箱和电脑,再在可信的设备上改 Steam 密码。还有一点:我读过的文档里,没有一份讲怎样靠外观分辨真假页面。仿得好的页面,眼睛可能分辨不出来,判断时要看主机名和来路,不要看样子。
手机确认是最后一道关,前提是你真的读了
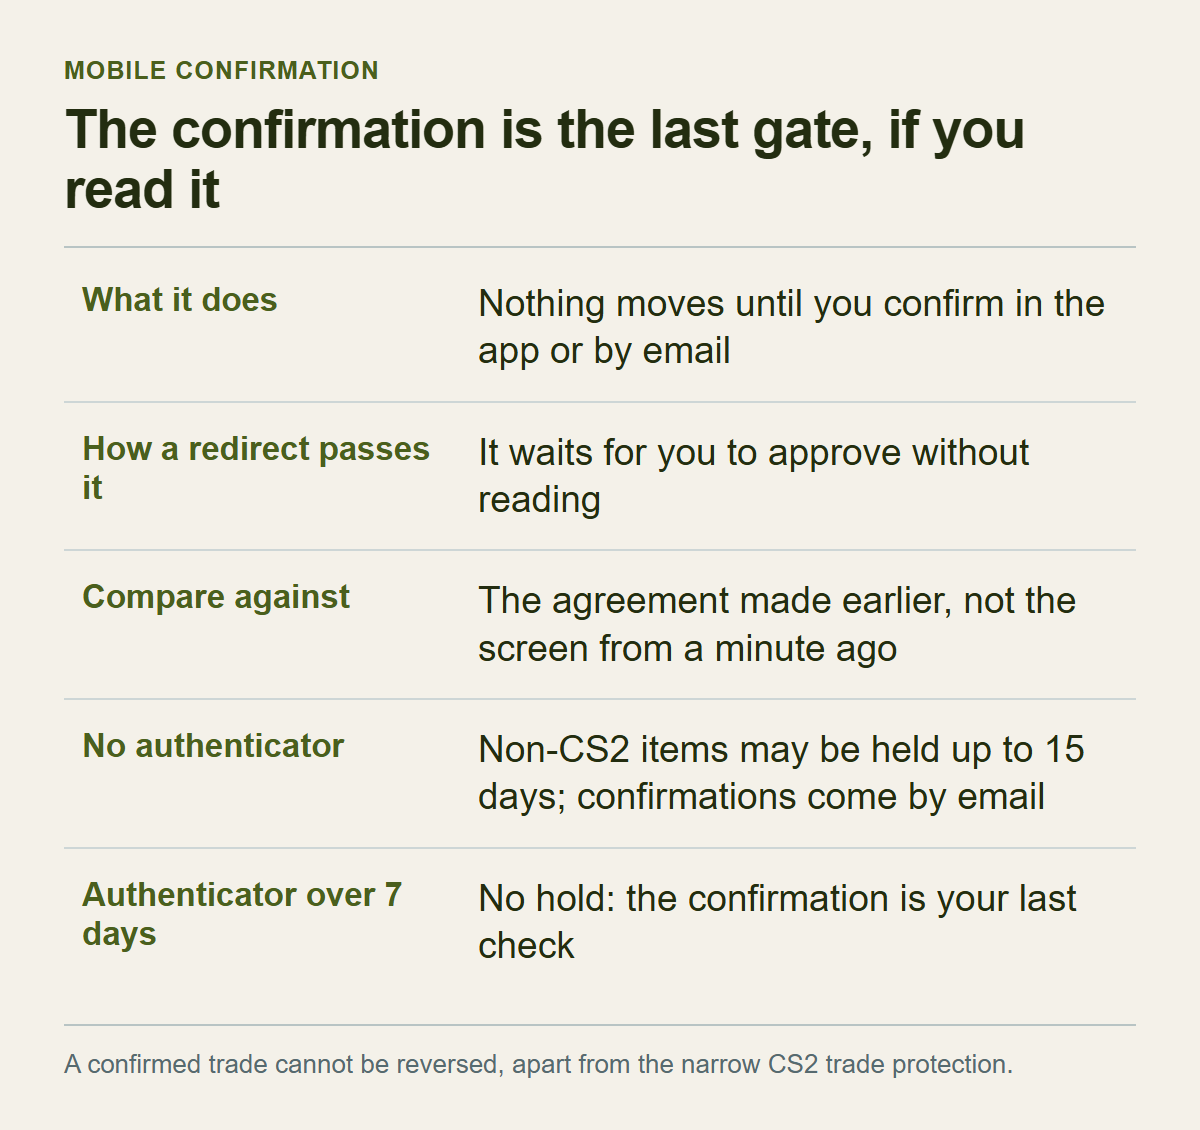
出了这种事,人很自然会问:手机确认还有意义吗?毕竟确认也经过了,物品还是出去了。顺着 Valve 的说明往下看,确认并没有失效,只是没有被读。
Valve 把确认定义为交易完成之前,你自己核验交易的最后一步,还说如果账号或电脑被攻破,确认会让攻击者很难偷走物品;确认不能关闭。交易改道不需要打破这道关,只要你自己批准:骗子在被入侵的账号里取消你的交易,换成发给冒充账号的交易,然后等你按下确认。确认只有读了才起作用,条件反射地一按,它就成了通道。而且,诈骗 FAQ写得很清楚:一旦确认了交易,没有办法撤销。交易保护这个很窄的例外,在“已经出去的物品”那一节说。
那么该读什么?Valve 说,手机确认系统提供了判断交易是否被改道所需的全部信息,但没有列出显示哪些字段,文档里也找不到确认页的构成。推荐的交易做法那一页说,交易报价会显示对方的好友时长、Steam 等级、账号年龄、担任管理员的群组等信息,但那说的是报价页,不等于确认页也有同样的内容。
读的标准是我自己定的。把收货账号和物品清单,对照你谈定这笔交易时订下的基准:你约好的那个对象的个人资料,以及约好的物品和数量,比如外部交易网站订单页上给出的那个资料。不要拿一分钟前你自己的交易页面去对照。按 SteamDB 的说法,改道后的报价会被做得和你刚创建的交易一模一样。如果这个描述属实,那么和刚才的画面比对,恰好是被设计成能通过的检查,必须拿独立的基准去对。
对不上,就取消。取消只是多花一次重发交易的功夫;确认了一笔错的,就无法撤销。对方催你,本身也是个信号:诈骗 FAQ 说要无视压力,不必急着交易。报价要两周才过期,要你几分钟内决定的说法,并不来自交易规则。
没有验证器的话,确认请求发到邮箱,诈骗 FAQ 列过一种“转发确认邮件”的手法:有人说服你把确认邮件或其中的链接转发给他,他替你把交易确认掉。确认邮件和链接,不要转发给任何人。
有验证器和没有验证器,要分开看。交易暂挂说明里说,账号如果没有被验证器保护满 7 天,从账号里转出的物品会被 Steam 暂挂(hold)最多 15 天,这期间账号主人有机会发现并取消不认识的交易。取消处于暂挂中的已接受交易,会带来 7 天的交易冷却。验证器用满 7 天之后,新建的交易就不再被暂挂。暂挂的细则,见Steam Trade Hold 和 Market Hold 有什么区别?。我的结论是:有验证器的账号,确认页实际上是转出物品之前唯一的检查机会;没有验证器的账号,多一个暂挂当第二次机会,但只有在期限内你自己发现了,它才有用。Counter-Strike 2 物品是例外:Valve 的交易保护页写明,CS2 物品不受交易暂挂和托管限制,无论账号的保护级别如何,所以对 CS2 物品,暂挂不能当作第二次机会,能撤回的只有 7 天内的受保护交易,见“已经出去的物品”那一节。哪一种更安全,没有哪份文档比较过。Valve 在物品复原政策里的说法是,验证器能确保只有账号主人能快速转出物品。
确认还有一个前提:接收确认的设备得是你的。攻击者如果连验证器也控制了,会发生什么,文档里没有说明,我不下论断。能确定的是,一个账号同一时间只能绑定一个验证器。因此,如果你的应用不再收到这个账号的验证码和确认请求,可以怀疑验证器被转到了别的设备上。这是文档里没有的推测。遇到这种情况,从帮助网站的登录帮助里找验证器丢失的入口,开始找回。
已经出去的物品,哪些能指望,哪些不能
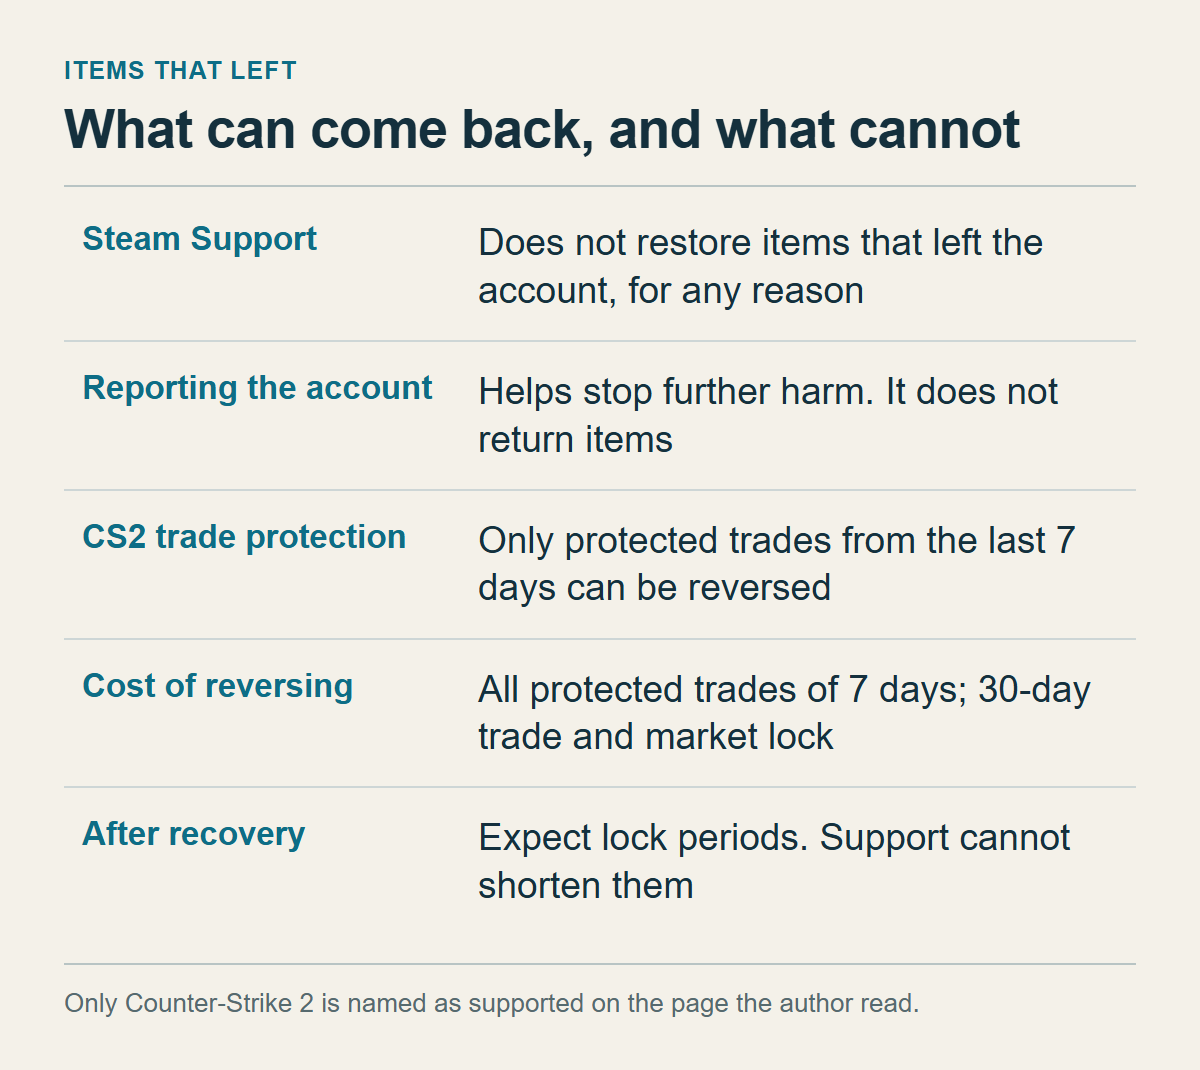
如果确认已经按下去了,物品的问题就绕不开了。
物品复原政策说,离开账号的物品,不论原因,Steam 客服都不予恢复,交易、市场出售、删除、赠送都一样。理由是:物品在收到恢复申请时,往往已经转手好几次,要恢复就只能复制,或者从别的无辜用户的库存里拿走;复制会拉低所有人手里同类物品的价值。交易说明也写着,对你觉得交易得不公平的物品,不会返还,没有例外。这是政策的表述,不是对你这个个案审查之后的结论。能找回的概率,没有任何文档给出,本文也不编一个数字。
那举报还有什么用?举报说明里的做法是:被骗或被劫持时,在对方的个人资料页点右上角的“...”菜单,选择举报玩家那一项(Report Player),选好违规类别和违规项,再写几句你们之间发生了什么。Valve 说,通过个人资料举报,总是比给客服提交工单更好,因为社区举报最能呈现两个账号之间的互动,处理也更快。交易说明还提到,有证据表明是骗子的账号,会被禁止使用 Steam 社区,包括交易和社区市场。如果涉及的是好友的账号,多半是被盗了,举报可以让客服在它的主人恢复安全之前,阻止它被继续滥用。举报是止损的手段,不是拿回物品的路。对话中用到的外部聊天软件或邮箱账号,用对应服务自己的举报功能。举报说明里还有一句:审核员只会对能和被举报账号的实际使用记录核对上的违规采取行动,举报并不保证有结果。
政策有一个很窄的例外:交易保护(Trade Protection)。我读到的那一版页面只把 Counter-Strike 2 列为支持的游戏,只有创建时就带保护标记的交易,才能在 7 天内撤回;代价是最近 7 天内所有受保护的交易一并撤回,发起撤回的账号还要受 30 天的交易和市场限制。完整的条件见交易安全清单里关于撤回范围的一节,这里不再展开。
和这次事件有关的只有一点:那 7 天的期限,和前面几节的处理时间是重叠的。清理电脑和邮箱、退出会话、改密码用掉的时间,都从这 7 天里扣。页面还说,撤回之前你得先确认自己控制着账号,拿不准别人有没有访问权限的话,直接联系 Steam 客服。过了期限,这条路就没有了。如果被改道的是 CS2 物品,顺序要守,但别拖。
找回账号也不等于马上能交易。前面几节出现过的限制期,包括重置密码、新授权的设备、取消暂挂中的交易、撤回交易、移除验证器,Steam 客服都不能缩短,各项的天数见Steam 交易为何最多暂挂15天,以及需要检查什么。你的账号实际适用其中哪一条,以屏幕上显示的原因和到期日为准。既然客服改不了限制,自称客服、说能帮你解除限制的提议,就不会是真的客服发来的。
对声称能帮你把物品要回来的人,同样的逻辑适用:不给钱,也不给任何凭据。诈骗 FAQ说,即使骗子已经完全控制了你的账号,也不要付钱给他,一个已经开始行骗的人不太可能把账号还给你,只会索要更多;而账号随时都可以通过 Steam 客服找回。Steam 客服不会问你密码。这些文档并没有直接写到“代为找回”这类服务,上面几句是本文套用这些文档得出的解读。
找回之后:隔几天再打开哪些页面,什么时候恢复交易
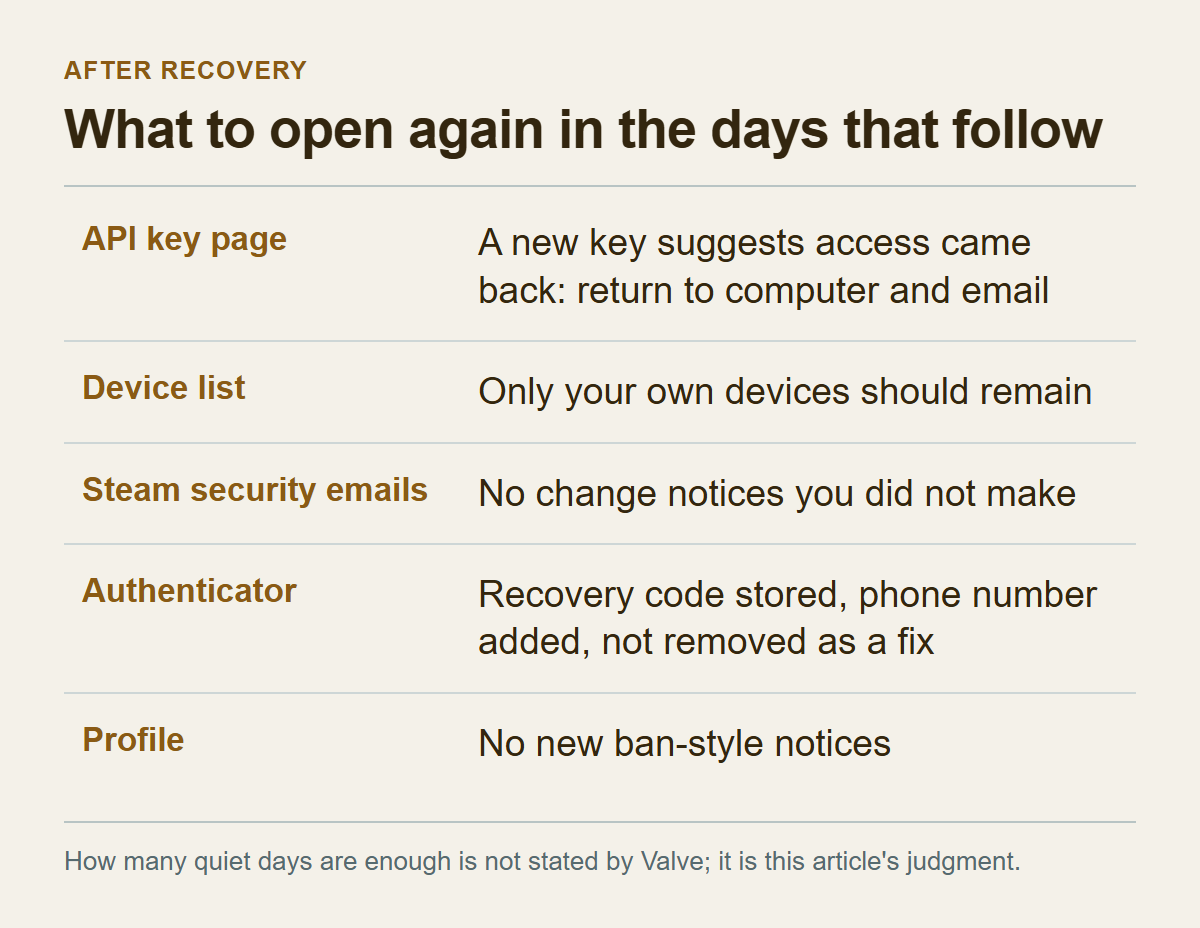
改了密码、撤销了密钥,并不等于结束,因为你并不知道对方走的是哪条路。路有没有关上,要过几天再看才知道。
用了几天之后,重新打开 API 密钥页。如果在你撤销过密钥的地方又出现了新密钥,说明有人又进入了账号,这是我根据 Valve 说劫持者凭借访问权限创建密钥推断出来的。密钥再次出现,就是通道还开着,回到电脑和邮箱那几步重做一遍。SteamDB 也建议,在新网站首次登录之后,再看一遍密钥页。那是第三方的建议,我没有验证,只是方向和上面的推断一致,所以一并写出。
然后是设备列表:已授权设备,以及手机应用里能看到的设备信息,是不是只剩你自己的设备。Steam 会用邮件通知安全变更,关联邮箱也要留意一段时间,看有没有新的、不是你做的变更通知。个人资料同理,如果再次出现暗示处罚的改动,就当作入侵仍在继续的信号。
验证器这一项,只看两件事。账号上本来没有的话,现在添加;已经有的话,确认它仍在你自己的手机上。添加的步骤按 Valve 的设置说明做,这里不展开,只记两点:设置时给出的恢复码要写下来,放在安全的地方,它能让你在丢了手机时自己找回账号;绑定的手机号则可以用短信重置密码、转移验证器。代价要先知道:添加验证器并不会立刻解除已有的限制,添加后 7 天内创建的交易,仍然可能被暂挂最多 15 天。也不要为了“解决问题”去移除验证器,移除会带来 15 天的交易和市场限制;如果只是换手机,用转移:Valve 说转移后有 2 天的交易和市场限制,移除则是 15 天。
恢复交易的标准,我这样定:密钥页是空的,设备列表里只有你自己的设备,验证器在你自己的手机上,邮箱和电脑都清理过,并且之后几天里没有新的异常。几天够不够,没有任何文档写过,这条标准是我的判断,只能理解成:没有异常的日子越多,越可以放心一些。我不建议“先用一笔小额交易试试”,因为一笔顺利结束的交易,证明不了进来的路已经关上。应该做的是,之后每一笔交易都用“手机确认”那一节的读法:把收货账号和物品,对照你约定的基准。
把前面的顺序收在一起:
1. 手机上有你没创建过的确认请求,打开并取消;你自己创建的交易,如果收货账号和约定不符,也不要批准。 2. 结束和对方的对话,保存对方的资料地址和报价记录。 3. 选好一台可信的设备,扫描可疑的电脑,并先改邮箱密码。 4. 在所有设备上退出登录,按能否登录,选择修改密码或重置密码。 5. 在 API 密钥页撤销不是你创建的密钥,但密钥页是空的,也不能当作安全。 6. 检查验证器和找回手段;读确认页时,对照约定的基准。 7. 从对方的个人资料页举报;如果物品是 CS2 的,且在 7 天之内,先读完交易保护撤回的代价再决定。 8. 几天后,重新打开密钥页、设备列表、邮件和个人资料。
这篇文章没能回答的,也要写清楚:你这一次是从哪条路被进入的;改密码会不会让已有的 API 密钥失效;手机确认页到底显示哪些内容;验证器也被控制时会发生什么;政策之外,物品回来的可能性有多大。这五件事,我读过的文档里都没有答案,本文也没有去猜。能确定的只有两件:Valve 说账号随时可以找回,也说出去的物品不会返还。剩下的精力,应该用在不再多损失上。